「ハードウェアウォレットを使っていれば安心」——そう思っていた人ほど衝撃を受けたニュースです。
2026年7月、Bitcoin向けハードウェアウォレット「Coldcard」に、2021年3月から実に5年間気づかれていなかった乱数生成(RNG)の欠陥があったことが判明し、攻撃者が複数の波に分けて資産を盗み出しました。被害規模は集計により幅があります。ブロックチェーン分析のGalaxy Researchは8月14日の集計で、確実に盗まれたBTCだけで1,778BTC(約1億1,270万ドル)を超え、最終的な額はさらに増えるとしています。確かめきれていない第4波の候補を含めると、2,417BTCになります。TRM Labsの8月5日のブログでは、Galaxy Researchの当時の集計として約1,816BTC・5,200以上のアドレス(約1億1,600万ドル)が示されています。セキュリティ企業Hackenが10月15日に公開した2026年第3四半期のレポートは、Galaxy Researchの集計として1,789.28BTC・8,865アドレス、盗まれた時点の価格で約1億1,470万ドルを挙げています(2026年10月19日確認)。日本円にすると約180億円です(Coin Map試算:1億1,470万ドルに、流出が続いた2026年7月30日〜8月6日の円相場1ドル=156.96〜159.47円をかけると約180億〜183億円。円相場は米連邦準備制度が公表するニューヨーク市場の正午の相場で、FRED(DEXJPUS)から2026年10月19日に取得)。Galaxyによると、8月6日より後に確認された攻撃はありません。最初の攻撃波では、わずか41分で1,196件のアドレスが一斉に狙われました。
ハードウェアウォレットという「最も安全とされる保管方法」ですら、こうした欠陥から逃れられなかった今回の事例から、何が起きたのか、そして私たちが今すぐできる自衛策を整理します。
この記事の結論(2026年10月12日更新)
- 10月11日、Coldcard公式Xに偽の「緊急セキュリティ警告」が投稿され、偽サイトへ誘導された。Coldcardは投稿を削除し、原因を調査中。SNSの警告を理由にシード(復元フレーズ)を入力したり、資産を動かしたりしない。確かめるのは公式サイト coldcard.com だけ
- Coldcardの不具合はMk3だけでなく、Mk4・Mk5・Qで作ったシードにも影響がある(メーカーのCoinkiteの公式発表)
- ファームウェアを更新しても、すでに作ったシードは安全にならない。修正版で新しいシードを作り、資産を移す
- Trezorは端末は安全だが、配送業者から顧客の住所・電話番号などが流出した(米国など7か国。日本は対象外)。届く詐欺メール・手紙に注意
【10月11日】Coldcard公式Xに偽の「緊急セキュリティ警告」:リンクを開かず、シードを入力しない
2026年10月11日(Crypto Briefingによると協定世界時2時ごろ)、Coldcardの公式Xアカウントから、偽の「緊急セキュリティ更新」の投稿が出されました。投稿は「新しいファームウェアのシード生成に、新たな重大な脆弱性が見つかった」として、すでに修正版に更新した人(Mk4・Mk5は5.6.0以上、Qは1.5.0Q以上、Mk2・Mk3は4.2.0以上)にも移行を求め、migrate[.]coldcardwallet[.]io という偽のサイトへ誘導していました(公式のドメインは coldcard.com で、このドメインは公式ではありません)。
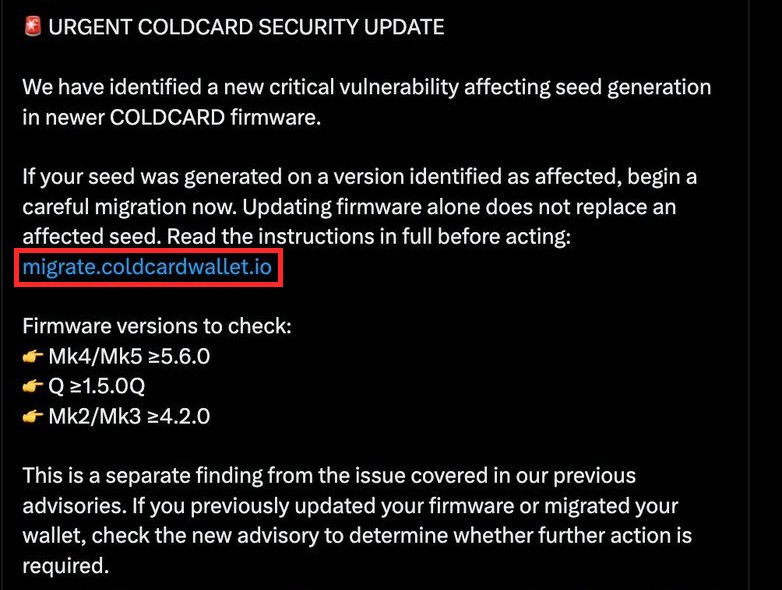
Coldcardは同じ日の14時46分(日本時間)に公式Xで、次のように説明しました。
- フィッシングのリンクを含む投稿が、このアカウントから出された経緯を調べている。投稿はすでに削除した
- そのリンクを開いたり、操作したりしないこと。COLDCARDの公式サイトは coldcard.com だけ
- このアカウントは2017年から、オフラインの二段階認証と厳しく限ったアクセスで運用している。X社に連絡し、アクセスを確認している。確かめた情報だけを伝える
海外メディアのCrypto Briefingによると、Coldcardの社内の調査では不正なログインの記録は見つからず、ColdcardはX社に、X側の問題か認証情報の漏れかを調べるよう求めています。原因は10月12日15時の時点でわかっていません。この偽の投稿による被害額は、当サイトが確認した報道では報じられていません。
| 10月11日の偽の投稿 | Coldcardの本物の情報(10月12日確認) | |
|---|---|---|
| 言っていること | 新しいファームウェアに「新たな重大な脆弱性」がある | 公式の「Security Status」には新しい脆弱性の告知はない。最新の修正版は Mk4・Mk5が5.6.3、Qが1.5.3Q |
| 対象 | 修正版に更新済みの人も含めて移行を求める | 移行が必要なのは、7月の不具合の対象のファームウェアで作ったシードだけ(下の表) |
| 誘導先 | migrate[.]coldcardwallet[.]io(公式ではない) | coldcard.com だけ |
| シードの扱い | 偽サイトで手続きをさせる | 新しいシードは端末の中で作る。シードをウェブサイトに入力させることはない |
出典:COLDCARD公式X(2026年10月11日5時46分 UTC=日本時間14時46分)、Crypto Briefing(2026年10月11日)、Cointelegraph(2026年10月11日)、COLDCARD「Security Status」。2026年10月12日確認。偽のドメインは、誤って開かないよう「[.]」で表記しています
自分の状況に合わせて、次のどれかをしてください。
- リンクを開いていない人:何もしなくて大丈夫です。SNSやメールの「緊急の警告」を理由に、資産を動かさないでください。確かめるときは、ブックマークした coldcard.com の「Security Status」だけを見ます
- リンクを開いたが、何も入力・ダウンロードしていない人:シードは端末の中にあり、サイトを開いただけでは取り出せません。ページを閉じ、そのサイトにはもう行かないでください
- 偽サイトでシード(12〜24単語)やパスフレーズを入力した人、偽サイトのファイルを端末に入れた人:そのシードは盗まれたものとして扱い、すぐに資産を移してください。coldcard.com から入手し署名を確かめた正規のファームウェアで新しいシードを作り、受取アドレスを端末の画面で確かめてから移します。同じシードを使っているほかのウォレットも同じです
- 7月の不具合の対象のシードを、まだ移していない人:偽の警告とは別に、本物の移行は必要です。下の表で対象かを確かめ、公式の手順で移してください
2026年10月18日には、Qubic(QUBIC)で、ブラウザで作ったシードの乱数が弱かったために1,404件のウォレットから資金が抜かれました。Coldcardと同じ「乱数の弱さ」が原因です(Qubicの流出:自分は対象?送金と補償)。同じ週には、東南アジアの販売店で売られたLedgerの改ざん端末から資産が抜かれた問題もLedgerが確認しています(Ledgerの改ざん端末の問題:自分は対象?正規品の確かめ方)。ハードウェアウォレット・取引所・ソフトウェアウォレットのどこに置くと何から守られるのかは、仮想通貨はどこに保管するのが安全?法律で守られる範囲と金額別の選び方で比べています。
影響を受けるColdcardは?機種とファームウェアの一覧
次の機種とファームウェアで作ったシード(復元フレーズ)は、乱数が弱く、資産を盗まれるおそれがあります。端末そのものが乗っ取られたのではなく、弱いシードから攻撃者がオフラインで秘密鍵を作り直して資金を盗んだ、とCoinkiteは説明しています。
| 機種 | 影響があるシード | 修正版のファームウェア |
|---|---|---|
| Mk2・Mk3 | 4.0.1(2021年3月)〜4.1.9 で作ったもの | 4.2.0以降 |
| Mk4・Mk5(標準版) | 5.6.0より前で作ったもの | 5.6.0以降(最新は5.6.3) |
| Q(標準版) | 1.5.0Qより前で作ったもの | 1.5.0Q以降(最新は1.5.3Q) |
| Mk4・Mk5/Q(Edge版) | 6.6.0X/6.6.0QXより前で作ったもの | 6.6.0X/6.6.0QX以降 |
| TAPSIGNER・OPENDIME・SATSCARD | 対象外(別のプログラム) | |
出典:Coinkite「Coldcard Security Advisory」(2026年7月30日公開、8月14日更新)、COLDCARD「Security Status」(2026年10月1日検証)。2026年10月2日確認。
Mk2・Mk3の影響がいちばん大きく、Mk4・Mk5・Qは「Mk3ほど深刻ではないが重大」(シードの強さが本来の128ビットに対し約72ビット)とされています。シードを作るときに50回以上のサイコロ(人に見られていない公平なもの)を加えた場合は、この不具合だけでは危険ではないとCoinkiteは説明しています。回数を覚えていない場合は、移行してください。
何が起きたのか:「本物の乱数」のはずが予測可能だった
Coldcardは、ウォレットの秘密鍵のもとになる「シード(種)」を生成する際、本来はチップ内蔵の真性乱数生成器(ハードウェアRNG)を使う設計でした。ところが2021年3月にリリースされたファームウェア(v4.0.1)に含まれていたプログラムの条件分岐の誤りにより、一部の端末では意図せず、ソフトウェア由来の疑似乱数生成器(MicroPythonに組み込まれた「Yasmarang」)にシード生成が切り替わってしまっていました。
この疑似乱数は、デバイス固有のID情報やタイマーの状態など、外部から推測・絞り込みが可能な要素から生成されていたため、攻撃者は実機に一切アクセスせずに、オフラインでシードの候補を再現できてしまう状態にありました。
なぜ5年間も気づかれなかったのか
このバグは2021年のファームウェア更新時に混入し、2026年7月末まで表面化しませんでした。Block社のエンジニアリングチームや独立系の研究者による詳細な調査でようやく根本原因(プリプロセッサのマクロ条件の誤り)が特定されています。
一見地味なコードの条件分岐の誤りが、暗号学的に致命的な脆弱性につながっていたという点で、通常の監査プロセスでも見抜くのが難しいタイプの不具合でした。なお、この事件を受けて実施されたAIによる監査では、Bitcoin関連のコードベース全体からさらに85件の重大な脆弱性が新たに発見されたと報じられており、今後はこうしたAI支援の監査がセキュリティ対策の一部として重要性を増しそうです。
自衛のためにできることは?シードの作り直しが必要
・ファームウェアを修正版に更新する(上の表): 更新で直るのは「これから作るシード」だけです。修正版に更新する前に、新しいシードを作らないでください
・対象のシードは、新しいシードに作り直して資産を移す: 更新だけでは既存のシードは安全になりません。修正版で新しいシードを作り、受取アドレスを端末の画面で確かめ、少額を試しに送ってから残りを移します(Coinkite公式の移行手順)。強いBIP-39パスフレーズを使っていた場合も、なるべく早く移行します
・「ハードウェアウォレットだから安全」と過信しない: 今回のように、ハードウェア自体ではなくファームウェア(ソフトウェア)側の欠陥が原因になるケースもあります。公式のセキュリティ情報・アップデート通知は定期的に確認しましょう。また、量子コンピュータがビットコインの署名を将来破るリスクに対しては、ハードウェアウォレットでも強さは変わりません。アドレスを使い回さないなど今できる備えは量子コンピュータでビットコインはどうなる?で解説しています
・可能であればマルチシグ(複数署名)構成を検討する: 単一のウォレット・単一のシードに資産を集中させないことで、1つの欠陥が資産全体の流出に直結するリスクを減らせます
・復元フレーズを、ウェブサイトや「シードの安全チェック」をうたうツールに入力しない: 事件のあと、こうしたツールを装った詐欺が出ています。BlockstreamやCoinkiteも、復元フレーズをどこにも入力しないよう呼びかけています(Blockstream公式ブログ、2026年7月31日)
Trezorでは配送業者から顧客情報が流出:端末は安全、詐欺の連絡に注意
ハードウェアウォレット大手のTrezorでは、端末ではなく配送業者ShipMonkのシステムから、顧客の氏名・住所・電話番号などが流出しました。Trezorは、自社のシステムと端末は安全で、復元フレーズや秘密鍵は流出していないとしています。日本は対象の国に入っていません。
| 発表 | 対象 | 流出した情報 |
|---|---|---|
| 2026年8月13日 | 2026年5月10日〜8月8日に注文を受け取った、米国・英国・スウェーデン・コロンビア・ブラジル・イタリア・ポルトガルの顧客 11,742人 | 氏名・メールアドレス・電話番号・配送先住所 |
| 2026年8月13日 | 同上の 1,947人(古い注文を含む) | 氏名・市・メールアドレス |
| 2026年9月4日(追加) | 2019年11月〜2021年8月に注文した米国の顧客 約67,000人(ShipMonkが消したはずのデータが残っていた) | 氏名・メールアドレス・電話番号・配送先住所・注文番号 |
出典:Trezor公式ブログ「Recent customer data exposed in shipping provider incident」(2026年8月13日公開、9月4日更新)。2026年10月2日確認。
流出した住所や電話番号を使って、Trezorや取引所を名乗るメール・電話・紙の手紙が届くおそれがあります。Trezorは実際に届いた詐欺の手紙の例も公開しています。対象の人には Trezor からメールで連絡が届いています。
- 「復元フレーズ(24単語など)を入力して」という連絡は、すべて詐欺です。Trezorが復元フレーズを尋ねることはありません
- メールや手紙のリンク・QRコードは開かず、ブックマークした公式サイトから確かめる
- メールアドレスが漏れた人は、使い回しているパスワードを変え、二段階認証を設定する
iPhoneの脆弱性を突いた攻撃への対策はiPhoneの脆弱性、仮想通貨ウォレットは大丈夫?、詐欺の手口の一覧は仮想通貨の詐欺・出金停止・金融庁警告の一覧で確かめられます。
まとめ
今回のColdcardの事例は、「ハードウェアウォレット=絶対安全」という思い込みへの警鐘です。地味なコードの誤りが5年間見逃され、大きな被害につながりました。自分の使っているColdcardの機種と、シードを作ったときのファームウェアを上の表で確かめ、対象なら修正版で新しいシードを作って資産を移してください。Trezorの利用者は、届くメール・手紙の詐欺に注意してください。10月11日にはColdcard公式Xに偽の警告が出ました。公式アカウントからの投稿でも、シードの入力や資産の移動を急がせるものは疑い、coldcard.com の「Security Status」で確かめてください。2026年10月には、東南アジアの販売店で買ったLedgerの端末から資産が抜かれたと報じられています(原因は調査中)(Ledgerは原因を調査中。対象の確かめ方と今やることはLedgerの速報記事にまとめています)。
本記事のデータは2026年10月12日時点のものです(Coldcardの対象機種とTrezorの情報流出を追記。2026年10月10日にLedgerの販売店をめぐる速報へのリンクを追記。10月12日に、Coldcard公式Xの偽の警告と、Galaxy Researchの最新の被害額を追記。10月19日に、円換算を約170億円から約180億円に訂正し、為替の前提とHackenのレポートの集計を追記)。