本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
「Bitgetがハッキングされたって本当?」「預けている資産は大丈夫?」「出金できないけど、いつ戻るの?」
海外の暗号資産(仮想通貨)取引所Bitget(ビットゲット)は2026年9月25日(日本時間)、ホットウォレットなどから資金が不正に送金されたと発表し、同日夜に被害額を約3億8,750万ドル(約615億円)へ上方修正しました。増えた分はZcash(ZEC)とTRON(TRX)の資産を追加で計上したもので、新たに盗まれたわけではないとBitgetは説明しています。この記事では、Bitget CEOのGracy Chen(グレイシー・チェン)氏のX投稿、Bitget公式サポートセンターのお知らせ、CoinDesk・Cointelegraphなど大手メディアの報道をもとに、何が起きたのか、自分の資産はどうなるのか、今なにをすべきかを整理します。
この記事の結論(2026年10月9日1時 日本時間 時点)
- Bitgetのハッキング被害額は約3億8,750万ドル(約615億円)に上方修正されました。当初発表の3億5,160万ドルにZECとTRXの資産を加えて計算し直したもので、新たに盗まれたわけではありません。被害はホットウォレットとウォームウォレットの一部で、コールドウォレットは無事だとBitgetは説明しています。
- 損失は「ユーザー保護基金」(4億6,400万ドル超)で全額カバーでき、利用者の残高は正確だとBitgetは発表しています。秘密鍵の流出は否定されています。保護基金はその後補充され、9月30日に3億ドル超に戻りました(Bitget公式X)。
- ハッキングの原因は、外部の会社のセキュリティ製品を足がかりにした侵入でした。9月30日に公表されたMandiantとSlowMistの調査結果によると、攻撃者は第三者のセキュリティ製品を乗っ取り、そこからウォレットのシステムに入り込んで、専用の出金ツールで送金を実行しました。攻撃者が誰かは、まだ特定されていません(Chainalysisは北朝鮮によるものと分析。捜査機関の発表はなし)。
- 出金は10月2日17時(日本時間)に、予定していたすべての段階が再開しました。BTC(9月28日)・ETH(9月29日)・USDT(9月30日)に続き、10月2日17時にその他のトークン・法定通貨・P2Pが再開し、Bitgetは「段階的な再開計画はすべて完了した」と発表しました(Bitget公式サポートセンター)。10月9日1時のBitgetの公開データでは、BTC・ETH・USDT・XRP・SOL・TRXの主なネットワークで出金できる状態です。ただし同時点でも、BTCのLightning、ETHのRobinhood Chain、USDCのSei(EVM)など、一部の通貨・ネットワークは出金停止の表示です(Bitgetは一部を「ウォレットのメンテナンス」による一時停止と個別に告知しています)。入金と取引は通常どおりできます。
- Bitgetによると、ETHの出金を再開した9月29日18時(日本時間)までに、ETHの入金は約9,674 ETH、出金は約9,023 ETHで、入金が出金を上回りました(Bitget公式X)。
- 今やることは、①公式発表だけを確認する、②「出金を手伝う」「返金する」という連絡を無視する、③2段階認証と出金先リストを見直す、④出金は再開済みなので、日本居住者は11月1日11時の決済専用モード(P2Pも使えなくなる)より前に資産を移す、の4つです。11月1日までは、10月9日時点で残り23日です。
- 出金先の口座がまだ無い人は、国内の登録業者と海外取引所の比較を先に見て、送り先を用意してください(本人確認に時間がかかることがあります)。日本円に戻すなら、Bitgetから送れる国内の登録業者(OKJなど)と送り方を海外取引所から日本円に戻す方法に、海外で取引を続けるなら、手数料・本人確認・日本語対応で比べた海外取引所おすすめランキングにまとめています。
日本円に戻す受け皿を先に作っておく人は、OKJ(関東財務局長 第00020号)の口座を下のボタンから開設できます。OKJは預かった暗号資産を100%コールドウォレットで分別管理していると公式ヘルプで説明しています(貸暗号資産を除く)。登録業者でもハッキングの危険がなくなるわけではありませんが、日本の法律による分別管理と金融庁の監督の対象です。11月1日11時の決済専用モードまでに移す人は、本人確認の日数も見込んで早めに申し込んでください。
当サイトの紹介リンクからOKJに登録し、メールアドレスの登録から90日以内に2万円以上の取引(約定)をすると、2,000円分のビットコインがもらえます(OKJ公式、2026年10月時点)。当サイトはOKJと紹介提携しており、このリンクから登録があると報酬を受け取ることがあります。
最新状況(随時更新)
| 出金 | 10月2日17時に全段階の再開が完了(Bitget公式発表)。BTC・ETH・USDTに続き、その他のトークン・法定通貨・P2Pも再開。10月9日1時の公開データでは、USDT・XRP・SOL・TRXはすべてのネットワークで出金可。BTCのLightning、ETHのRobinhood Chain、USDCのSei(EVM)など一部は出金停止の表示 |
| 入金・取引 | 通常どおり |
| 被害額 | 約3億8,750万ドル(約615億円)。9月25日に3億5,160万ドルから上方修正(ZEC・TRXの追加計上で、新たな流出ではない) |
| 補償 | ユーザー保護基金(4億6,400万ドル超)で全額カバーと発表。基金は9月30日に3億ドル超まで補充済み |
| 事故報告書 | MandiantとSlowMistの調査結果を9月30日に公表。第三者のセキュリティ製品を経由した侵入が原因(下の【10月1日追記】)。攻撃者の特定などの調査は継続中 |
| 報奨金 | 盗まれた資金の凍結に協力で5%、回収に協力で5%(取引所・調査者向け) |
| 質疑応答 | CEOが9月28日にライブのAMA(質疑応答)を開催(内容は下の【9月29日追記】) |
| 確認時刻 | 2026年10月2日23時58分(日本時間)。出金の状態・撤退の日程・公式Xの続報は10月9日1時に再確認 |
- 【10月1日追記】Bitgetハッキングの原因は?Mandiant・SlowMistの調査結果と保護基金の回復
- 【9月29日追記】CEOがAMAで新事実、攻撃者は少額送金でリスク管理をテスト済みだった
- 【9月28日追記】BTC出金は予定どおり開始、BitgetはTHORChainに攻撃者アドレスの凍結を要求→拒否される
- 何が起きた?Bitgetから約3.9億ドルが不正送金された
- Bitgetに預けた資産は大丈夫?公式の説明を整理
- Bitgetの出金はいつ再開?入金・取引はできる?
- 誰が攻撃した?北朝鮮ハッカーの関与が疑われている
- 日本居住者への影響は?撤退スケジュールと重なっている
- 過去の取引所ハッキングと比べると?補償された例が多い
- 今やるべきこと・やってはいけないこと
- Bitgetの出金が再開したら:資産の分散先を選ぶ5つのチェックポイント
- Bitgetハッキングについてよくある質問(FAQ)
- まとめ:出金は9月28日から段階的に再開、詐欺に注意
【10月1日追記】Bitgetハッキングの原因は?Mandiant・SlowMistの調査結果と保護基金の回復
Bitgetハッキングの原因は、Bitgetが使っていた外部の会社のセキュリティ製品が乗っ取られ、そこを足がかりにウォレットのシステムへ侵入されたことでした。Google Cloud傘下のセキュリティ企業Mandiant(マンディアント)と、ブロックチェーンのセキュリティ企業SlowMist(スローミスト)が、それぞれの調査結果を報告書にまとめ、Bitgetが2026年9月30日13時ごろ(日本時間)に公式Xで共有しました。Bitgetは「これまで説明してきた攻撃の経路と一致する」としています(Bitget公式X(SlowMist)、Bitget公式X(Mandiant))。
2つの報告書から分かった攻撃の流れを、日本時間に直して時系列で並べると次のとおりです(報告書の時刻はUTC+8で、日本時間はそれに1時間を足したもの)。
| 日本時間 | 何が起きたか | 出典 |
|---|---|---|
| 8月31日〜(報告書の日付) | 第三者のセキュリティ製品(SlowMistの呼び方で「製品A」。製品名は伏せられている)のサーバーで、未知の脆弱性(ゼロデイ脆弱性)が悪用される。攻撃者は隠れたスクリプトでデータベースのパスワードを読み取り、データベースに接続した。9月23日と9月25日にも、別の2台で同じ動きがあった | SlowMist |
| 9月24日(報告書の日付) | 攻撃者が、Bitgetが使う外部の会社のセキュリティ機器2台(Mandiantの呼び方で「セキュリティ機器A・B」)に、管理者級の権限で不正にアクセス。機器Bにウェブシェル(遠隔操作用の不正なプログラム)を置き、外部の指令サーバーとつないだ | Mandiant |
| 9月25日 1:07〜 | 攻撃者が、社内の従業員のIDで、SlowMistが「製品B」と呼ぶ第三者のセキュリティ製品の管理画面に入り、コマンドを3回続けて送り込んで不正なファイルを書き込もうとした。その後、不正なプログラムのファイルを分けて送り込み、組み立てようとした | SlowMist |
| (時刻は非公表) | セキュリティ機器B(Mandiantの呼び方)から横方向に移動し、本番のウォレットのジョブサーバー(出金処理を動かすサーバー)に入って、不正なパッケージを置いた | Mandiant |
| 9月25日 2:49 | 攻撃者が作った専用の出金ツールが動き始める。ツールはリスク管理のパラメータを偽装し、出金リクエストを作って出金処理を呼び出す作りだった(攻撃者が消したファイルから回収) | SlowMist |
| 9月25日 3:31 | 最初の不正な送金。攻撃者のアドレスに93TRX、11秒後にEthereum上で0.84ETHが届いた。Mandiantの報告書では、この時刻にBitgetの監視システムが不正な送金を検知したとされている | SlowMist、Mandiant |
| 9月25日 3:31〜6:23 | 複数のブロックチェーンで、約2時間52分にわたって送金が続いた。Ethereumでは、Bitgetの正規の社内送金に混ざる形で実行された | SlowMist、Mandiant |
| 9月25日 6:22以降 | 攻撃者がウォレットのデータベースで出金の記録を書き換え、BTCの偽の出金を2件動かそうとしたが、どちらもエラーで処理されなかった | SlowMist |
出典:SlowMist「Investigation Progress Report」(9月29日時点の調査)、Mandiant「Incident Response Status Report」(9月28日付)を当サイトで日本語に要約。時刻はUTC+8を日本時間に換算
2社の報告書は、名前を伏せた製品に、それぞれ別に「A・B」という呼び名を付けています。Mandiantのセキュリティ機器A・BとSlowMistの製品A・Bが同じ製品かどうかは、報告書に書かれていません。確認された最も早い不正な動きは、Mandiantが9月24日、SlowMistが8月31日です(どちらも報告書の日付)。少なくとも、資金が抜かれる前から、外部の製品の中に攻撃者が入り込んでいたことは、どちらの報告書からも読み取れます。また、本文の【9月29日追記】で紹介したAMAの報道では、事前の少額送金は「0.184ETHと193TRX」でしたが、SlowMistの報告書が確認した最初の送金は「93TRXと0.84ETH」で、数字が違います。この記事では、報告書の数字を優先しています。検知の時刻も食い違っており、Mandiantの報告書は9月25日3時31分(日本時間)、AMAの報道は4時5分(UTC 19時5分、最初の大口送金の7分後)としています。
盗まれた資金の流れ:何がどこへ動いたか
Mandiantの報告書によると、盗まれた資産はXRP・ETH・USDT・USDC・BNB・AVAX・TRX・ZEC・XAUt(テザーゴールド)で、複数のブロックチェーンにまたがっています。BitgetのBTCを抜き出そうとした2件はエラーで止まっており、この一覧にBTCは入っていません。被害額について、Mandiantは「Bitgetの見積もりは3億5,160万ドル〜3億8,750万ドル」と記載しています。秘密鍵が漏れた形跡はなく、コールドウォレットは被害を受けていない、というBitgetの説明も、報告書にそのまま書かれています。
一方で、盗まれた資金がその後どこへ動いたか(資金洗浄の経路)は、2つの報告書には書かれていません。報告書が扱っているのは、Bitgetのシステムから資金が出ていくまでの流れです。流出後の動きとして分かっているのは、CircleとTetherによる一部の凍結や、THORChainへのブロック要求が拒否されたことなどで、詳しくは下の【9月28日追記】で説明しています。9月30日には、盗まれたZcash(ZEC)約1万8,900ZECのうち約2,700ZEC(約380万ドル)が、送り手・受け手・金額を隠せるZcashの秘匿プール「Ironwood」に移されました(オンチェーン調査で知られるZachXBT氏が公式Telegramチャンネルで取引IDとともに公表)。秘匿プールに入った分は追跡や凍結が難しくなりますが、Bitgetは損失をユーザー保護基金でカバーすると説明しており、Bitgetの説明どおりなら、この動きで利用者の残高が減ることはありません。「盗まれた資金を取り戻せる」と近づいてくる業者は二次被害の入口なので、相手にしないでください。
調査は終わった?攻撃者は特定された?
調査はまだ終わっていません。Mandiantは「調査は継続中」と書き、SlowMistは「攻撃者がシステムの間をどう移動したかを引き続き調べている」と書いています。攻撃者が誰か(北朝鮮のハッカー集団の関与など)は、2つの報告書のどちらにも書かれていません。今回公表されたのは「どこから入り、どう資金を抜いたか」までで、最終的な報告ではない点に注意してください。
外部の集計では、セキュリティ企業Hackenが10月15日に公開した2026年第3四半期(7〜9月)のレポートが、この期間の被害107件・約11億8,000万ドルのうち最大の1件をBitgetの3億8,750万ドルとし、侵入口を取引先の製品(第三者のセキュリティ製品)と分類したうえで、Bitgetがユーザー保護基金で利用者の損失を埋めた例として挙げています(Hackenのレポート、2026年10月19日確認)。
ユーザー保護基金は3億ドル超まで回復
Bitgetは2026年9月30日22時(日本時間)、ユーザー保護基金を補充し、3億ドル超に戻したと公式Xで発表しました。保護基金は、Bitgetが自社の資金で積み立てている、利用者の資産を守るための追加の備えです(Bitget公式X)。CEOのGracy Chen氏は9月28日に「1週間以内に3億ドル以上まで回復する見込み」と述べており、その2日後に発表された形です。ただし、事故の前は4億6,400万ドル超だったので、事故前の金額にはまだ戻っていません。
| 時点 | ユーザー保護基金 | 出典 |
|---|---|---|
| 事故の前(9月25日の発表) | 4億6,400万ドル超 | Bitget公式 |
| 9月28日(CEOの発言) | 1週間以内に3億ドル以上へ回復する見込み | Cointelegraph公式X |
| 9月30日22時(日本時間) | 3億ドル超に回復 | Bitget公式X |
利用者にとっての意味は2つです。1つ目は、報告書が示す侵入の経路はBitget社内のシステム(外部のセキュリティ製品とウォレットのサーバー)で、報告書には、利用者のアカウントを経由したという記載はないことです。2つ目は、保護基金が戻っても、今回の事故で利用者が補償を申請する必要はないことです。Bitgetは損失を保護基金で負担し、利用者の残高は減っていないと発表しており、利用者に申請を求める案内も出していません(保護基金のページには一般的な仕組みとして申請の窓口が書かれていますが、今回の事故についての案内ではありません)。「調査結果が出たので補償を受け付ける」といった連絡は詐欺と考えて、応じないでください。日本居住者は、11月1日11時の決済専用モードより前に資産を移す準備を続けてください。
【9月29日追記】CEOがAMAで新事実、攻撃者は少額送金でリスク管理をテスト済みだった
BitgetのCEO Gracy Chen氏は、事件についてのAMA(Ask Me Anything)で、不正送金の詳しい手口を新たに明らかにしました。攻撃者は本番の大規模な窃取の約30分前にあたる2026年9月24日18時31分(UTC)、イーサリアムのホットウォレットから0.184ETH、TRONのホットウォレットから193TRXという少額の送金を試していたとのことです。CEOは「いずれも取引所のリスク管理の閾値を下回っており、システムアラートは発動しなかった」と説明しており、攻撃者が本番実行前にリスク管理体制の反応を事前にテストしていた可能性を示しています(出典:The Block、2026年9月28日)。
この試行の約30分後、18時58分から20時9分(UTC)にかけて17件の不正な送金が実行され、約3億6,100万ドルが流出しました。CEOによると、攻撃者は第三者のセキュリティ製品にあったゼロデイ脆弱性を悪用して内部の管理システムへ侵入し、ウォレットのバックエンドシステムに不正な引き出しコマンドを挿入したうえで痕跡を削除していたといいます。Bitgetの監視システムは最初の大口送金から7分後の19時5分(UTC、日本時間9月25日4時5分)に異常を検知し、ユーザー起点の出金をブロックしました。
Bitgetはフォレンジック企業のMandiant・SlowMistによる調査結果を9月30日に公表しました(要点は上の【10月1日追記】)。出金再開の状況は本文の時系列・表のとおりです。
【9月28日追記】BTC出金は予定どおり開始、BitgetはTHORChainに攻撃者アドレスの凍結を要求→拒否される
BTC(Bitcoinネットワーク)の出金は、2026年9月28日17時(日本時間、UTC 8時)に予定どおり始まりました。Bitget公式X(@bitget)は同日17時34分、「セキュリティインシデントを受けた出金の段階的な再開を開始した。BTC出金は予定どおりUTC8時に始まった」と投稿し、あわせて「原因となった脆弱性は修復済みで、インシデントは封じ込められている。それ以降の不正な送金は確認されていない。利用者の口座残高への影響はない」と説明しました(Bitget公式Xの投稿、9月28日17時34分)。ETHは9月29日17時に予定どおり再開しました(Ethereum・Arbitrum・Optimism・BSC・Baseの5ネットワーク)。USDTは9月30日17時に再開し、その他のトークン・法定通貨・P2Pも10月2日17時に再開して、段階的な再開は完了しました。
一方、新しい動きとして、BitgetのCEO Gracy Chen氏は2026年9月26日、公式X(@GracyBitget)で、流出資金の追跡・凍結に関する発信を相次いで行いました。まず、ステーブルコイン発行体のCircleとTetherが迅速に協力したことに謝意を示し、「Circle・Tetherが今回のハッキングに関連するアドレスを凍結した。凍結された1件1件が意味を持つ」と投稿しました(Gracy Chen氏のX投稿、9月26日)。この投稿が引用したWu Blockchainの報道によると、CircleとTetherは「Bitget Exploiter 8」とラベル付けされたアドレスを凍結し、凍結額は合計で約31万8,000ドル(USDT・USDC)にとどまり、流出額全体からすると一部にすぎないとされています。
続けてGracy Chen氏は、「攻撃者のアドレスは公開され、常時追跡されている。THORChainに対し、これらのアドレスへのサービス提供を拒否するよう正式に要求する。分散化は設計原則であり、既知の盗まれた資金の流通を助長するための盾ではない。業界が注視している」と投稿し、分散型のクロスチェーン基盤THORChainに攻撃者アドレスのブロックを正式に要求しました(Gracy Chen氏のX投稿、9月26日)。
これに対し、THORChain側はBitgetの要求を拒否したと報じられています。CryptoTimesやCoinpediaなどの報道によると、THORChainはBitcoin・Ethereum・BNB Chainと同じく無許可(パーミッションレス)の分散型プロトコルであり、特定のアドレスの利用だけを止めることはプロトコルの中立性を損なう、というのが拒否の理由です(CryptoTimes、Coinpedia、The Cryptonomist)。CircleやTetherのような発行体はUSDT・USDCを凍結できますが、THORChain経由で動くBTCなどのネイティブ資産は、発行体による凍結ができない点が今回の対立の背景にあります。
また、Bitget公式は、これまでにBTC出金4,098件を処理し、ユーザー資産は完全にカバーされていると発表しています。ユーザー保護基金は、9月30日22時(日本時間)に3億ドル超まで補充されたとBitget公式Xが発表しました。これに先立ち、CEOのGracy Chen氏は、5,500 BTCを保有するユーザー保護基金について、1週間以内に3億ドル以上(ベースラインの水準)まで回復する見込みだと述べました(Cointelegraph公式Xの投稿、9月28日)。
なお、攻撃者の手口について、北朝鮮の関連グループに似た挙動という指摘が一部の報道にありますが、正式な帰属(攻撃者の特定)は調査中です。本文の「誰が攻撃した?」の章もあわせて確認してください。
何が起きた?Bitgetから約3.9億ドルが不正送金された
Bitgetでは、日本時間2026年9月25日3時31分(UTC 9月24日18時31分)に、ホットウォレットからの不正な送金が検知されました。BitgetのCEO、Gracy Chen氏が日本時間同日6時30分にXで公表し、当初は被害額を約3億5,160万ドルと発表しました。その後、同日23時11分(日本時間)の「24時間アップデート」で、被害額を約3億8,750万ドル(約615億円)に上方修正しています。
ホットウォレットとは、出金にすぐ対応できるようインターネットにつながった状態で管理されている財布のことです。取引所は、預かり資産の大部分をネットから切り離した「コールドウォレット」に置き、日々の出金に必要な分だけをホットウォレットに置くのが一般的です。
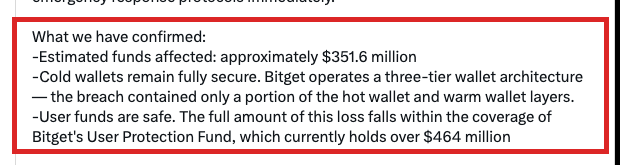
Gracy Chen氏の投稿(英語)の要点を、日本語でまとめると次のとおりです。
・UTC 9月24日18時31分、一部のホットウォレットからの不正送金を検知し、緊急対応を始めた
出典:Gracy Chen(Bitget CEO)のX投稿(2026年9月24日 UTC)を当サイトで日本語に要約。被害額はその後、約3億8,750万ドルに上方修正(次の段落を参照)
・影響を受けた資金は約3億5,160万ドル
・コールドウォレットは完全に安全。Bitgetは3層構造のウォレットで管理しており、被害はホットウォレットとウォームウォレットの一部にとどまった
・損失の全額が、4億6,400万ドル超を持つユーザー保護基金の範囲内に収まる。口座残高は正確で、資産は保護されている
・出金は予防措置として一時停止。入金と取引は通常どおり
・法執行機関とオンチェーンのセキュリティ企業に通報済み
・1時間ごとに状況を更新し、24時間以内に原因と対策を含む完全な報告書を出す。調査が終わるまで攻撃手法について推測はしない
ブロックチェーン上では、発表より前から異常な資金の動きが指摘されていました。ブロックチェーン分析企業Arkham Intelligenceのアナリストなどが、Bitgetのラベルが付いた複数のウォレットからETH・USDT・USDC・AVAX・BNBなどが1つの新しいアドレスに集められていると投稿し、当初は「約1億7,800万ドルの流出」と報じられていました(CoinDesk)。その後、Bitget自身が約3億5,160万ドルと発表し、9月25日夜に約3億8,750万ドルへ上方修正しました。
Gracy Chen氏が日本時間9月25日23時11分にXで出した「24時間アップデート」と、Bitget公式サポートセンターの続報の要点は次の4つです。
- 被害額の上方修正:オンチェーンの追跡で、攻撃者のアドレスに移された資産は約3億8,750万ドルと確認。当初の3億5,160万ドルに、計算に入っていなかったZcash(ZEC)とTRON(TRX)の資産を加えた数字で、追加で盗まれたわけではない。その後の不正な送金は起きていない
- 報奨金(リカバリー・バウンティ)の開始:攻撃者の資金を自発的に凍結すれば凍結額の5%、自発的に回収に協力すれば回収額の5%を支払う。すでに凍結に協力した取引所なども対象。裁判所の命令や捜査機関の要請による凍結は対象外。資金の追跡ダッシュボードと、情報の申請窓口も公開
- 調査:外部のセキュリティ企業MandiantとSlowMistが調査中。詳しい分析には24時間以上かかるとして、詳しいインシデントレポートはまだ公表されていない
- 出金:再開の準備を進めており、出金再開の計画を9月26日13時(日本時間、UTC 4時)までに発表する(→9月26日12時57分に発表。予定は下の「Bitgetの出金はいつ再開?」の章)
影響を受けた資産は、XRP・ETH・USDT・ZEC・USDC・USDT0・XAUt・BNB・AVAX・TRXで、イーサリアムなどのEVM系チェーン、XRP Ledger、Zcash、TRONにまたがっています(Bitget公式)。
| 日本時間(UTC) | 出来事 | 出典 |
|---|---|---|
| 9月25日 3:31(9月24日 18:31) | Bitgetのセキュリティシステムがホットウォレットからの不正送金を検知 | CEOのX投稿 |
| 9月25日 3:31〜6:23(18:31〜21:23) | 複数のチェーンで資金が抜かれ、別のアドレスへ移される(約2時間52分) | SlowMistの調査報告書(オンチェーンの検証) |
| 9月25日 5:24ごろ(20:24ごろ) | オンチェーンのアナリストが「約1億7,800万ドルの流出」を指摘 | CoinDesk、Wu Blockchain |
| 9月25日 6:30(21:30) | CEOがXでセキュリティ通知を公表(被害約3億5,160万ドル、出金停止) | CEOのX投稿 |
| 9月25日 朝 | 公式サポートセンターに「ホットウォレットのインシデント」「出金停止」のお知らせを掲載 | Bitget公式 |
| 9月25日 9:43(0:43) | CEOが「バックエンドに侵入され、偽の送金データで承認手続きを動かされた。秘密鍵の流出はない。追加の流出は起きない」と説明 | CEOのX投稿 |
| 9月25日 23:11(14:11) | CEOが「24時間アップデート」を公表。被害額を約3億8,750万ドルに上方修正(ZEC・TRXの追加計上)、報奨金を開始、MandiantとSlowMistの調査は継続中 | CEOのX投稿、Bitget公式 |
| 9月26日 6:45時点 | 詳しいインシデントレポートは未公開。出金は停止中 | — |
| 9月26日 12:57(3:57) | Bitget公式Xが出金の段階的な再開予定を発表。脆弱性は特定・修復済みと説明 | Bitget公式X(CEOも引用して発信) |
| 9月28日 17:00(8:00)〜10月2日 17:00(8:00) | 出金を段階的に再開(BTC→ETH→USDT→その他のトークン・法定通貨・P2P)。10月2日に全段階の完了を発表 | Bitget公式X |
| 9月30日 13:06〜13:09(4:06〜4:09) | Bitget公式XがMandiant・SlowMistの調査結果を共有。第三者のセキュリティ製品を経由した侵入が原因 | Bitget公式X、両社の報告書 |
| 9月30日 22:00(13:00) | ユーザー保護基金を3億ドル超まで補充したと発表 | Bitget公式X |
暗号資産メディアCryptoSlateによると、上方修正前の被害額で計算しても、今回の被害で2026年9月のハッキング被害額は6億8,400万ドルを超え、2026年で最も被害の大きい月になりました。Bitget単体でも、2026年に起きた取引所のハッキングとして最大級の規模です。
Bitgetに預けた資産は大丈夫?公式の説明を整理
Bitgetは「利用者の資金は安全で、口座残高は正確」と発表しています。理由として挙げているのは、次の3点です。
さらに9月25日の続報として、CEOは「Bitgetは破産状態ではない」とも説明しています(Polymarket Japanの報道)。ただし、これはBitget側の説明で、第三者による監査結果などはまだ公表されていません。北朝鮮系ハッカーの関与は、ブロックチェーン分析企業のChainalysisが10月1日(UTC)に北朝鮮によるものと分析していますが、捜査機関による正式な発表はまだありません。
| Bitgetの説明 | 中身 | 利用者にとっての意味 |
|---|---|---|
| コールドウォレットは無事 | 3層構造(ホット・ウォーム・コールド)のうち、被害はホットとウォームの一部だけ | 預かり資産の大部分を置く場所は破られていない、という説明 |
| 保護基金で全額カバー | ユーザー保護基金は4億6,400万ドル超。損失3億8,750万ドル(上方修正後)もその範囲内 | 損失を利用者の残高から差し引く必要はない、という説明 |
| 秘密鍵は流出していない | 攻撃者はウォレットサービスのバックエンドシステムに侵入し、偽の送金情報で承認・署名の手続きを動かした | ウォレットの鍵そのものは盗まれていない、という説明 |
ユーザー保護基金と損失の比較(事故の前と、補てん後の10月1日)
※出典:Gracy Chen氏のX投稿(2026年9月24日・25日 UTC)、Bitget公式サポートセンター、Bitget保護基金のページ(2026年10月1日確認。金額は毎日0時(UTC)のBTCの始値で計算)。Bitgetは9月30日22時(日本時間)に3億ドル超へ補てんしたと発表。円換算は1ドル=158.69円(2026年9月25日のレート)。凍結・回収された分は差し引いていない。図:Coin Map作成
ユーザー保護基金(Protection Fund)は、Bitgetがハッキングなどの事故に備えて積み立てている資金で、Bitgetは公式サイトに保護基金の専用ページを設けています。4億6,400万ドルに対して、上方修正後の損失は3億8,750万ドルで、基金の約84%にあたります。計算上は、基金を使っても約7,650万ドルが残ります(凍結・回収された分は差し引かない場合)。上方修正の後も、Bitgetは「保護基金で全額カバーする」という説明を変えていません。
一方で、「安全」はBitget自身の発表であり、第三者の監査で確かめられたものではありません。原因は外部2社の調査結果(9月30日公表)で示されましたが、両社とも調査は続いているとしており、被害の全体像はまだ確定していません。新しい事実が出てくる可能性はあるため、「安全と言っているから放置で大丈夫」と決めつけず、公式の続報を確認してください。
なお、今回の件はBitget取引所のウォレット(ホット・ウォーム)の事故です。名前が似ている自己管理型ウォレットアプリ「Bitget Wallet」は、利用者が自分で鍵を管理する別のサービスで、Bitgetの発表にBitget Walletアプリの利用者への影響は書かれていません。海外の一部サイトでは「Bitget Wallet」を見出しに使った記事も出ていますが、Bitgetの公式発表が対象にしているのは取引所のウォレットです。
Bitgetの出金はいつ再開?入金・取引はできる?
Bitgetの出金は、2026年9月28日17時(日本時間)のBTCから通貨ごとに段階的に再開し、10月2日17時に最後の段階(その他のトークン・法定通貨・P2P)が再開しました。Bitgetは9月26日12時57分(日本時間)に公式Xで再開の予定を発表し、ETHは9月29日、USDTは9月30日、その他は10月2日17時と、予定どおりに再開しています。10月2日17時には、公式サポートセンターで「段階的な再開計画はすべて完了した」と発表しました。ただし10月2日23時58分の公開データでは、出金停止の表示が残る通貨・ネットワークが一部あります。入金と取引(現物・先物)は通常どおりできます。
| 機能 | 状態(10月2日23時58分 日本時間) |
|---|---|
| 出金(オンチェーン出金) | ○ 再開(一部を除く)。10月2日17時に全段階の再開が完了(Bitget公式発表)。ただし一部の通貨・ネットワークは出金停止の表示(10月2日23時58分確認) |
| 入金 | ○ 通常どおり |
| 現物・先物の取引 | ○ 通常どおり |
| 口座残高の表示 | ○ 正確だとBitgetは説明 |
Bitgetの出金はいつ、どの通貨から再開する?
Bitgetの出金は、BTC・ETH・USDT・その他の順に、4回に分けて日本時間の17時に再開しました。Bitget公式Xが2026年9月26日に発表した予定と、10月2日23時58分の状態は次のとおりです。
| 通貨・ネットワーク | 状態 10/2 23:58時点 | 再開日時 |
|---|---|---|
| BTC Bitcoin | 再開済み | 9/28(月)17時 |
| ETH Ethereum・BSC・Arbitrum・Base・Optimism | 再開済み | 9/29(火)17時 |
| USDT Ethereum(ERC20)・BSC(BEP20)・Solana・Tron(TRC20) | 再開済み | 9/30(水)17時 |
| その他 その他のトークン・法定通貨・P2P | 再開済み | 10/2(金)17時 |
出典:Bitget公式Xの投稿(2026年9月26日 3:57 UTC)。日本時間はUTCに9時間を足して計算(UTC 8:00=日本時間17:00)。日時はすべて日本時間。「状態」はBitgetの公開API(通貨ごとの出金可否)で2026年10月2日23時58分(日本時間)に確認。10月2日の再開の完了はBitget公式サポートセンターのお知らせ(2026年10月2日 8:00 UTC)による。同時点で、表のBTC・ETH・USDTのネットワークはすべて出金可(BTCのBSC(BEP20)も出金可)。その他のトークンと、表にないネットワークの一部は、同時点で出金停止の表示。
Bitgetは発表の中で、今回の事故の原因になった脆弱性は特定して修復済みで、出金の仕組み全体に追加の検証とセキュリティ確認を行ったうえで、順番に再開すると説明しています。外部のセキュリティ企業MandiantとSlowMistの調査結果は、その後9月30日に公表されました(上の【10月1日追記】)。あわせて、次の4点も改めて示しました。
- 事故は封じ込められており、これ以上の不正な送金は起きない
- 出金の一時停止はセキュリティのための措置で、利用者の資産の有無とは関係ない。口座の残高に影響はなく、損失は保護基金でカバーする
- 入金と取引は引き続き使える
- 利用者が再開の前にやる手続きはない。出金できるようになったかどうかは、Bitgetのアプリ・サイトにそのまま反映される
CEOのGracy Chen氏はこの投稿を引用し、今回は複数のブロックチェーンと複数の通貨にまたがる事故のため、出金を止めなかった2025年のBybitとは違う進め方でリスクを抑えると説明しました。9月28日16時30分(日本時間、BTC再開の30分前)からは、事故と出金の再開について質問に答えるライブのAMAを2時間以上開く予定です。
出金するときに気をつけることは3つです。
- ネットワークごとに出金できるかを確かめる:10月2日23時58分時点で、USDTは12のネットワークすべてで出金できますが、一部の通貨・ネットワークは出金停止の表示が残っています。送り先が受け取れるネットワークと、Bitgetの出金画面で選べるネットワークが重なるものを選んでください
- 出金できるかは出金画面で確かめる:Bitgetは「出金できるかどうかはアプリ・サイトにそのまま反映される」としています。申請の前に、出金画面でその通貨とネットワークが選べるかを確かめてください
- 再開の直後は時間がかかる可能性がある:止まっていた分の申請が集まるため、「審査中」の表示が長く続くことがあります。1回申請したら、取り消して何度も出し直さないでください
日本居住者が出金で気をつけることは?
日本居住者の注意:P2Pは再開しても使えるのは約1か月
- P2Pは10月2日17時に再開しましたが、日本居住者は11月1日11時の決済専用モードからP2Pを使えなくなります。P2Pで日本円に替えたい人が使えるのは、11月1日11時までの約1か月です
- 11月1日11時からは現物取引もできなくなります。BTC・ETH・USDT以外のアルトコインは、出金が再開した今のうちにそのまま送るか、11月1日より前にBTC・ETH・USDTに替えてから送るかを決めておきましょう
- 暗号資産の出金は、11月1日以降も、12月31日の強制決済の後も続けられるとBitgetの公式FAQは案内しています。慌てて売る必要はありませんが、先物のポジションは12月31日11時に強制決済されます
検索で多い「Bitget 出金 審査保留中」「出金できない」という状態も、それぞれの通貨の再開日時までは、この一時停止が原因です。自分のアカウントの問題ではないので、何度も出金を申請し直したり、パスワードを変えようと慌てたりする必要はありません。再開日時を過ぎても出金できないときの原因と対処は、Bitgetで出金できない・送金できないときの対処で詳しく解説しています。
「今すぐ出金できる方法がある」「手数料を払えば優先的に出金できる」という話は、すべて詐欺と考えてください。出金はBitgetのシステム側で止めているため、第三者が裏から出金させることはできません。
最新の状況は、次の公式の発信元で確認できます。
- Bitget CEO Gracy Chen氏のX(@GracyBitget):被害額の修正や出金再開についての説明もここで発信されている
- Bitget公式X(@bitget):9月26日の出金再開の予定はここで発表された
- Bitget公式サポートセンターの「最新のお知らせ」(お知らせ一覧)
SNSで出回るスクリーンショットや「関係者によると」という情報は、偽物が混ざることがあります。再開の判断は、上の公式の発信元で確認してからにしてください。
誰が攻撃した?北朝鮮ハッカーの関与が疑われている
【9月26日6時45分時点の続報】Bitgetは、外部のセキュリティ企業Mandiant(マンディアント)とSlowMist(スローミスト)と調査を続けています。CEOは9月25日夜の24時間アップデートで「詳しい分析には24時間以上かかる」と説明しており、詳しいインシデントレポートはまだ公表されていません。攻撃者を特定したという公式発表もまだありません。(10月1日追記:両社の調査結果は9月30日に公表されました。原因と攻撃の経路は上の【10月1日追記】を参照。2つの報告書も、攻撃者が誰かは特定していません)
Bitgetは、盗まれた資金の凍結に協力した人に凍結額の5%、回収に協力した人に回収額の5%を支払う報奨金を始め、資金の追跡ダッシュボードと情報の申請窓口を公開しました(Bitget公式、9月25日)。
また、2025年に約15億ドルのハッキング被害を受けたBybitのBen Zhou CEOは「Bitgetは私たちがハッキングされたときに助けてくれた」として支援を表明し、Bybitが当時立ち上げた資金追跡の報奨金サイト「lazarusbounty.com」でBitgetから流出した資金の追跡に協力するとしています(Ben Zhou氏のX、9月25日)。Bitgetも、このサイトから情報を送れると案内しています。
攻撃者は確定していませんが、BitgetのCEO自身が北朝鮮のハッカー集団との関連を示す手がかりがあると述べています。Cointelegraphによると、Gracy Chen氏はXでの質疑応答で「一部のIPアドレスが、北朝鮮のある集団が使うVPNと一致した」と説明しました。Gracy Chen氏は2026年9月25日14時43分(日本時間)の自身のX投稿でも、ライブ配信の要点として「IPの挙動とオンチェーンの痕跡から、今回の攻撃は北朝鮮とつながりのあるハッカー集団の手口と一致する」「関係当局に通報し、協力している」と書いています(2026年10月19日確認)。セキュリティ企業Hackenの2026年第3四半期のレポートも、これを「Bitgetは北朝鮮の関与の可能性が非常に高いと考えている」というBitget側の見方として紹介しており、攻撃者を特定した発表ではありません。
ただし、最初の公式発表では「調査が終わるまで攻撃手法について推測しない」としており、北朝鮮の関与はあくまで初期調査と報道の段階です。セキュリティ専門メディアHackreadも、記事の時点で攻撃者を特定する技術的な証拠は公開されていないと指摘しています。
ブロックチェーン分析企業のChainalysisは2026年10月1日(UTC)、今回の流出を北朝鮮によるものと分析し、盗まれた約3億8,700万ドルは流出から3時間でEthereum(49.7%)・XRP Ledger(40.8%)・Zcash(7.6%)・Tron(1.8%)の4つのチェーンへ移ったと公表しました(Chainalysis)。ただし、これは民間企業の分析で、捜査機関による正式な発表はまだなく、確定ではありません。
| 論点 | 分かっていること | 情報の確度 |
|---|---|---|
| 侵入の方法 | ウォレットの仕組みの中核となるバックエンドシステムに侵入し、偽の送金データを作って承認・署名の手続きを動かした。入口は第三者のセキュリティ製品で、そこからウォレットのジョブサーバー(出金処理を動かすサーバー)へ移った(Mandiant・SlowMistの調査、9月30日公表) | CEOのX投稿(9月25日 0:43 UTC) |
| 秘密鍵 | 流出は否定 | CEOのX投稿(9月25日 0:43 UTC) |
| 内部犯行 | 利用者の出金申請を偽造したわけではなく、内部犯行の可能性は低いとの見方 | CEOの説明(Cointelegraph報道) |
| 北朝鮮の関与 | IPアドレスが北朝鮮の集団が使うVPNと一致。資金の動かし方も過去の北朝鮮の手口と似ている | CEOの発言+オンチェーン分析(Chainalysisも10月1日に北朝鮮によるものと分析)。捜査機関の発表はなく、確定ではない |
| 盗まれた資金の凍結・回収 | 一部は取引所などの協力で凍結済み。凍結・回収に協力した人への5%の報奨金を開始。金額は非公表 | CEOのX投稿、Bitget公式(9月25日) |
オンチェーン分析では、攻撃者が盗んだステーブルコインをまずETHに替えた動きが、2025年2月のBybitハッキング(米FBIが北朝鮮の「TraderTraitor」によるものと発表)と似ていると指摘されています。北朝鮮系のハッカー集団「Lazarus(ラザルス)」は、取引所への攻撃で何度も名前が挙がってきました。
攻撃者が誰であっても、利用者に直接関係するのは「補償されるか」と「出金がいつ戻るか」です。原因については、9月30日に公表された外部2社の調査結果を上の【10月1日追記】にまとめました。2026年10月19日時点で、Bitget公式XとCEOのGracy Chen氏のXには、10月2日以降、攻撃者の特定や調査の最終結果についての投稿はありません(Coin MapがXの検索で確認)。新しい発表があれば追記します。
日本居住者への影響は?撤退スケジュールと重なっている
日本居住者でBitgetに資産が残っている人も、今回の出金停止の影響を受けます。Bitgetは2026年8月3日に日本居住者向けサービスの段階的な終了を発表しており、日本居住者のアカウントは2026年11月1日11時(日本時間)から決済専用モードになり、12月31日11時に残ったポジションが強制決済されます。
| 日付(日本時間) | 日本居住者のBitgetアカウント |
|---|---|
| 2026年8月3日 | 日本居住者向けサービスの段階的な終了を発表 |
| 2026年9月25日〜 | ハッキングで出金が一時停止 |
| 2026年9月28日〜30日 各17:00 | 出金を段階的に再開(9/28 BTC、9/29 ETH、9/30 USDT) |
| 2026年10月2日 17:00 | その他のトークン・法定通貨・P2Pの出金を再開。Bitgetが段階的な再開の完了を発表 |
| 2026年11月1日 11:00 | 決済専用モード。現物取引・新規ポジション・P2Pなどが使えなくなる(暗号資産の出金は続けられる) |
| 2026年12月31日 11:00 | 残ったポジションを強制決済 |
撤退の日程に合わせて「10月中に出金しよう」と考えていた人にとっては、出金停止が重なった形です。出金は9月28日から順に再開し、10月2日17時にその他のトークン・法定通貨・P2Pも再開して、段階的な再開は完了しました。11月1日11時の決済専用モードまでは約1か月あります。2026年10月9日時点で、Bitgetは日本居住者の撤退日程を変えるとは発表していません(日本居住者向けFAQの最終更新は9月17日のまま)。なお、Bitgetは10月1日、USDTで最大年10%、USDGOで最大年12%の利回りが付く期間限定の「Alliance Program」を公式Xで発表しました。ただし日本居住者のアカウントは11月1日11時から決済専用モードになり、Earn(資産運用)も制限の対象で、12月31日11時には残ったポジションが強制決済されます。今から預けても利回りを受け取れる期間は短いため、日本居住者が新たに資金を移してまで使う理由はありません。利回りより、出金と送り先の準備を優先してください。
出金が止まっている間でも、取引はできます。日本居住者がこの期間にできることは次のとおりです。
- 送り先を先に決めておく:国内の取引所か、ほかの海外取引所か、自分のウォレットか。送り先の入金アドレスと対応ネットワークを確認しておく
- 取引履歴をダウンロードしておく:確定申告に必要です。撤退後は取り出せなくなるおそれがあります
- 送りにくいアルトコインを整理するか決める:11月1日以降は現物取引ができなくなります。ただし、慌てて売る必要はありません(次の章を参照)
- 出金は再開済みなので、早めに出金する:BTCは9月28日、ETHは9月29日、USDTは9月30日、その他は10月2日の、いずれも17時(日本時間)に再開しました。再開直後は申請が集中して時間がかかる可能性があります。P2Pは10月2日に再開しましたが、日本居住者は11月1日11時から使えません
出金の手順、送り先の選び方、撤退日程の詳細は、海外取引所の日本撤退まとめ|Bybit・Bitgetの出金期限と資産の移し方で画像付きで解説しています。
過去の取引所ハッキングと比べると?補償された例が多い
過去の大規模な取引所ハッキングでは、取引所や親会社が損失を肩代わりし、利用者の資産は補償された例が多くあります。ただし、出金の止まり方や補償までの期間は、取引所によって大きく違いました。
| 取引所 | 発生 | 被害額 | 出金 | 利用者の資産 | 攻撃者(当局の発表) |
|---|---|---|---|---|---|
| Bitget | 2026年9月 | 約3億8,750万ドル(約615億円) 当初発表の3億5,160万ドルから上方修正 | 10月2日17時に段階的な再開が完了(Bitget公式発表。一部の通貨・ネットワークは10月2日23時58分時点で出金停止の表示) | 保護基金で全額カバーと発表 | 未確定(北朝鮮の関与の疑い) |
| Bybit | 2025年2月 | 約15億ドル(ETHなど) | 停止せず継続 | Bybitが自己資金と借り入れで穴埋め | 北朝鮮のTraderTraitor(米FBI) |
| DMM Bitcoin | 2024年5月 | 4,502.9BTC(約482億円) | 暗号資産の出庫・新規買いを制限、その後廃業 | グループの支援で全額保証。口座はSBI VCトレードへ移管 | 北朝鮮のTraderTraitor(警察庁・FBI) |
| Coincheck | 2018年1月 | 約580億円(NEM) | 一時停止 | NEM保有者に日本円で約460億円を補償 | — |
2025年2月のBybitでは、盗まれた額が今回の約4倍でしたが、Bybitは出金を止めずに対応しました。一方、2024年5月のDMM Bitcoinは、補償は行われたものの新規の買い付けや暗号資産の出庫が長く制限され、最終的に廃業して口座がほかの取引所に移されています。
今回のBitgetは、被害額より大きい保護基金をあらかじめ持っていた点が過去の例と違います。出金は9月28日から10月2日にかけて予定どおり段階的に戻り、原因も9月30日に外部2社の調査結果で示されました。ただし、両社とも調査はまだ続いているとしています。過去に補償された例が多いことは、今回も必ず補償されるという保証ではありません。
今やるべきこと・やってはいけないこと
Bitgetに資産がある人が今やるべきことは、公式発表の確認と、アカウントの安全対策の2つです。取引所のハッキング直後は、混乱に便乗した詐欺が必ずと言っていいほど増えます。
○ やること
- 公式のX・サポートセンターだけで続報を確認する
- 2段階認証(認証アプリ)を有効にする
- 出金先アドレスのホワイトリストを見直す
- ログイン履歴に覚えのないアクセスがないか見る
- 取引履歴をダウンロードしておく
× やってはいけないこと
- DMや電話の「サポート」にログイン情報を教える
- 「返金」「補償」をうたうリンクに接続する
- 「手数料を払えば出金できる」に送金する
- 高いレバレッジで損を取り返そうとする
- 噂だけで慌てて投げ売りする
特に注意したいのが、偽のサポートや「補償の受付」をうたう詐欺です。よくあるパターンは次のとおりです。
- 偽サポートのDM:XやTelegramで「Bitgetサポートです。資産を保護するため確認が必要です」と連絡し、ログイン情報や2段階認証のコードを聞き出す
- 偽の補償サイト:「被害補償の申請はこちら」と偽サイトに誘導し、ウォレットを接続させて資産を抜き取る
- 出金代行・資産回収業者:「手数料を払えば先に出金できる」「凍結資産を取り戻せる」と前払いの手数料を求める
Bitgetの発表では、損失は保護基金で負担するとされており、利用者が補償を「申請」したり、手数料を払ったりする手続きは案内されていません。9月25日に始まった報奨金の申請窓口は、盗まれた資金の凍結や回収に協力した取引所・調査者が情報を送るためのもので、一般の利用者が補償を受け取る窓口ではありません。「報奨金」「補償金」を名目にウォレットの接続や送金を求める連絡は詐欺と考えてください。ログイン情報、2段階認証のコード、秘密鍵やシードフレーズは、誰にも教えないでください。被害にあったときは、消費者ホットライン(188)や警察の相談窓口(#9110)に相談してください。
BGB(Bitgetの独自トークン)の価格は、発表直後に下がりました。CoinDeskによると報道時点で約2.9%安、CoinGeckoでは日本時間9月25日11時28分時点で1.97ドル(24時間で−3.2%)でした。被害額の上方修正の後も大きく崩れてはおらず、日本時間9月26日6時42分時点で1.99ドル(24時間で+1.0%)です。価格の動きに合わせて慌てて売買する前に、出金の再開状況と公式の続報を確かめるのが無難です。
今回の件は、1つの取引所に資産を集めすぎないことの大切さも示しました。出金は再開したので、使わない資産は自分のウォレットや別の取引所に分けて置くことも検討してください。分散先の選び方は、次の節で5つのチェックポイントに分けて解説します。
Bitgetの出金が再開したら:資産の分散先を選ぶ5つのチェックポイント
資産の分散先を選ぶときは、「準備金証明」「保護基金」「コールドウォレット」「過去の事故と補償」「日本での登録状況」の5つを公式の情報で確かめるのが基本です。今回のBitgetのように、どれだけ大きな取引所でもハッキングで出金が止まることはあります。送り先を決めてから出金できるよう、候補を比べておきましょう。
チェック1:準備金証明(PoR)を毎月公開しているか
準備金証明(PoR:Proof of Reserves)とは、取引所が利用者から預かった資産と同じ量以上を実際に持っていることを示す報告です。見るべきなのは、準備率が100%を超えているか、直近の報告がいつか、公開が毎月続いているかの3点です。何か月も更新が止まっている場合は、理由を確認してから使いましょう。
チェック2:ユーザー保護基金はいくらあるか
ユーザー保護基金は、ハッキングなど取引所側の事故で利用者に損失が出たときに備えて、取引所が積み立てている資金です。Bitgetが「損失を全額カバーできる」と発表できたのは、損失(上方修正後の約3億8,750万ドル)より大きい4億6,400万ドル超の基金があったからです。基金の金額と、何を補償の対象にしているかを公式ページで確認しましょう。
チェック3:資産の大部分をコールドウォレットで保管しているか
今回のBitgetも、被害はネットにつながったホットウォレットとウォームウォレットの一部で、コールドウォレットは無事だと説明されています。海外取引所の多くは「大部分をコールドウォレットで保管」と公表していますが、割合まで示している取引所は多くありません。日本の登録業者は、利用者の暗号資産の95%以上をコールドウォレットなどで管理することが内閣府令で義務づけられています。
チェック4:過去にハッキングされたことはあるか、補償されたか
ハッキングの有無だけでなく、被害が出たときに利用者の資産を補償したか、出金がどのくらいで戻ったかを見ます。被害を受けても、自己資金で穴埋めして早く出金を戻した取引所は、事故への備えがあったと判断する材料になります。
チェック5:日本の金融庁に登録しているか、警告を受けていないか
海外取引所は日本の金融庁に登録していないため、日本の法律にもとづく利用者保護の対象外です。そのうえで、金融庁から無登録営業の警告を受けた取引所は、BybitやBitgetのように後から日本居住者向けサービスを終了する例が続いています。警告歴のある取引所は、将来、日本居住者向けのサービスを終える可能性が比較的高いと考えておきましょう。
5つのチェックポイントで比べると?MEXC・BingX・BTCC・国内の登録業者
日本語で使える海外取引所のMEXC・BingX・BTCCと、国内の登録業者(金融庁に登録した暗号資産交換業者)の一般的な特徴を、5つのチェックポイントで比べました。数値は各社の公式ページ・公式発表と金融庁の公表資料で、2026年9月25日に確認したものです。
| チェックポイント | MEXC | BingX | BTCC | 国内の登録業者(参考) |
|---|---|---|---|---|
| ①準備金証明(PoR) | ◎ 毎月・Hacken監査 BTC 297%/USDT 119% (2026年9月10日) | ◎ 毎月(2025年4月〜) BTC 146.52%/USDT 122.17% (2026年9月15日) | ◎ 毎月(2025年4月〜) 総準備率141%/USDT 165% (2026年9月15日) | ○ PoRの公開は義務ではない。代わりに分別管理の外部監査(公認会計士・監査法人)が法律で義務 |
| ②ユーザー保護基金 | ○ Guardian Fund 約1億100万ドル (2年で5億ドルに拡大予定) | ◎ Shield Fund 1,000BTC+4,000ETH+4,000万USDT (公称1億5,000万ドル規模) | △ リスク準備基金 2,550万ドル | ○ 専用基金の義務はない。ホットウォレット分と同じ種類・数量の暗号資産(履行保証暗号資産)の保有が義務 |
| ③コールドウォレット保管 | ○ 大部分をマルチシグのコールドウォレットで保管(割合は公式に記載なし) | ○ 3層構造で大部分をオフライン保管(割合は公式に記載なし) | ○ マルチシグのコールドウォレットで保管(割合は公式に記載なし) | ◎ 利用者の暗号資産の95%以上をコールドウォレット等で管理する義務 |
| ④過去のハッキングと補償 | ○ 大規模な流出の公式発表なし。2025年に口座凍結騒動(同年11月に全額返還) | △ 2024年9月にホットウォレットから流出。自己資金で吸収し、翌朝までに主要通貨の出金を再開 | ○ 「12年以上ハッキング被害なし」と公式が公表 | △ 登録業者でも流出例あり(上の表のDMM Bitcoin・Coincheck)。どちらも補償済み |
| ⑤日本での登録・金融庁の警告 | × 未登録。金融庁2回(2023年3月・2024年11月)+関東財務局1回(2025年6月)の警告 | △ 未登録。警告なし | △ 未登録。警告なし | ◎ 金融庁に登録。監督・検査の対象 |
※2026年9月25日確認。出典:MEXC公式発表(2026年9月の準備金証明・Guardian Fund)とMEXCサポート記事(コールドウォレット)、BingX公式「準備金証明」「Shield Fund」「Why Trust BingX」ページ、BTCC公式発表(2026年9月の準備金証明・リスク準備基金)と「BTCC and Security」ページ、金融庁「無登録で暗号資産交換業を行う者の名称等について」「無登録で金融商品取引業を行う者の名称等について」、暗号資産交換業者に関する内閣府令。BingXの流出と補償は2024年9月の同社声明を報じた報道、MEXCの口座凍結騒動は2025年の報道で確認。◎○△×は当サイトの評価です。
表の⑤について、金融庁は2026年10月7日、無登録で暗号資産交換業を行っていたとして警告した業者を1つのページにまとめて公開しました(金融庁「無登録で暗号資産交換業を行う者の名称等について」)。このページにはMEXC(MEXC Global、2023年3月・2024年11月の2行)とBitget(Bitget Limited、同じく2行)が載っており、BingX・BTCCは載っていません(10月9日確認)。金融庁は、ページに載っていない業者でも無登録で営業していることがあると注意しているので、載っていないことは「日本で登録している」という意味ではありません。
ユーザー保護基金の大きさを、今回のBitgetと並べると次のとおりです。Bitgetの基金は4億6,400万ドル超で、表の3社で最も大きいBingXの基金(公称1億5,000万ドル規模)の約3倍あります。基金の金額だけで取引所の良し悪しは決まりませんが、「事故が起きたときにどこまで自力で埋められるか」の目安になります。
ユーザー保護基金の比較(2026年9月25日確認)
※各社の公式発表(Bitgetは9月24日のCEO投稿)。BingXの基金は1,000BTC・4,000ETH・4,000万USDTで構成され、9月25日のCoinGeckoの価格で当サイトが計算すると約1億3,500万ドル。円換算は1ドル=158.69円。MEXCには別に先物の清算に使う「先物保険基金」(約7億9,800万USDT)があるが、ハッキング補償を目的とした基金ではないため含めていない。
分散の考え方:1か所に預けっぱなしにしない
表のとおり、5つのチェックポイントすべてで◎の取引所はありません。国内の登録業者は法律上の保護が手厚い一方、取り扱う銘柄やレバレッジ取引は限られます。海外取引所は銘柄や手数料で有利なものが多い一方、日本の利用者保護の対象外です。そこで、日本円に戻す予定の資産は国内の登録業者、長く持つ資産は自分のウォレット、海外でしか買えない銘柄の取引に使う分だけ海外取引所と、目的ごとに置き場所を分けるのが現実的です。国内の登録業者をまだ持っていない人は、Bitgetからの入庫に対応しているOKJの始め方と出金の手順を参考にしてください。
MEXCは2026年2月から本人確認(KYC)が必須で、本人確認をしないと入金・出金ができません。また、MEXCは日本の金融庁に登録していない海外業者で、金融庁から2回(2023年3月・2024年11月)、関東財務局から1回(2025年6月、店頭デリバティブ取引の勧誘)、無登録営業の警告を受けています。日本の法律にもとづく利用者保護の対象外で、先物・レバレッジ取引は証拠金を失うおそれがあります。登録する場合も、使う分だけを入れて、資産を集めすぎないようにしてください。
MEXC以外も含めた海外取引所の手数料・本人確認・準備金証明・金融庁の警告歴は、海外仮想通貨取引所おすすめランキングで1社ずつ比べています。
Bitgetハッキングについてよくある質問(FAQ)
Q1. Bitgetの出金停止はいつまで続きますか?
Bitgetの出金停止は、2026年9月28日17時(日本時間)から通貨ごとに順に解除され、10月2日17時にその他のトークン・法定通貨・P2Pが再開して、すべての段階が終わりました(Bitget公式サポートセンターの発表)。BTCが9月28日、ETHが9月29日、USDTが9月30日、その他が10月2日の、いずれも17時(日本時間)に、9月26日の発表どおりに再開しています。ただし10月2日23時58分の公開データでは、一部の通貨・ネットワークは出金停止の表示が残っているので、出金する前に出金画面で通貨とネットワークを確認してください。ネットワーク別の出金手数料と、再開日の出金手順はBitgetの出金ガイドにまとめています。
Q2. Bitgetに預けている資産は減りますか?
Bitgetは「口座残高は正確で、損失の全額は4億6,400万ドル超のユーザー保護基金でカバーできる」と発表しています。被害額が約3億8,750万ドルに上方修正された後も、この説明は変わっていません。9月26日の出金再開の発表でも「口座の残高に影響はなく、損失は保護基金でカバーする」と改めて説明しており、残高が減るという発表はありません。保護基金は9月30日に3億ドル超まで補充されています(Bitget公式X)。ただし、これはBitget自身の説明で、第三者の監査で残高を確かめたものではありません。
Q3. 出金できないのに、取引や入金はできますか?
はい。Bitgetは入金と取引は通常どおりできると案内しています。出金も10月2日17時に段階的な再開が完了しました。ただし10月2日23時58分の公開データでは、入金はできても出金は停止の表示になっている通貨・ネットワークが一部あります。入金する前に、その通貨とネットワークで出金できるかを出金画面で確かめてください。
Q4. Bitget Walletアプリも被害を受けましたか?
Bitgetの発表は、Bitget取引所のホットウォレットとウォームウォレットについてのものです。自己管理型のウォレットアプリ「Bitget Wallet」は別のサービスで、Bitgetの発表にBitget Walletアプリの利用者への影響は書かれていません。
Q5. 日本居住者の撤退期限(11月1日)は延びますか?
2026年10月9日時点で、Bitgetは撤退の日程を変えるとは発表していません(日本居住者向けFAQの最終更新は9月17日)。出金は10月2日17時にその他のトークン・法定通貨・P2Pも再開し、段階的な再開は完了しましたが、日本居住者はP2Pを11月1日11時から使えなくなります。11月1日11時に決済専用モード、12月31日11時に強制決済という日程のまま、早めに資産を移す準備をしておくのが安全です。
Q6. 犯人は北朝鮮のハッカーですか?
確定していません。BitgetのCEOは「一部のIPアドレスが北朝鮮の集団が使うVPNと一致した」と述べ、ブロックチェーン分析企業のChainalysisも10月1日(UTC)に北朝鮮によるものと分析しています(流出先はEthereum 49.7%・XRP Ledger 40.8%・Zcash 7.6%・Tron 1.8%)。ただし、捜査機関による正式な発表はまだありません。9月30日に公表されたMandiant・SlowMistの調査結果も、攻撃者が誰かは特定していません。
Q7. 「Bitgetの補償を受け付けます」という連絡が来ました。本物ですか?
詐欺の可能性が高いので、応じないでください。Bitgetは損失を保護基金で負担すると発表しており、利用者が補償を申請する手続きや手数料の支払いは案内していません。Bitgetの報奨金の窓口は、盗まれた資金の凍結・回収に協力した人向けのもので、利用者の補償窓口ではありません。
Q8. 被害額が増えたのは、また盗まれたからですか?
いいえ。Bitgetは、当初の3億5,160万ドルに入っていなかったZcash(ZEC)とTRON(TRX)の資産を加えて計算し直した結果、約3億8,750万ドル(約615億円)になったと説明しています。追加で盗まれたわけではなく、その後の不正な送金も起きていないとしています。
Q9. Bitgetハッキングの原因は何ですか?
Bitgetハッキングの原因は、Bitgetが使っていた外部の会社のセキュリティ製品が乗っ取られ、そこからウォレットのシステムに侵入されたことです。2026年9月30日に公表されたMandiantとSlowMistの調査結果によると、攻撃者はセキュリティ製品の未知の脆弱性(ゼロデイ脆弱性)や従業員のIDを使って入り込み、出金処理を動かすサーバーに専用の出金ツールを置いて、9月25日3時31分〜6時23分(日本時間)に複数のブロックチェーンで送金しました。攻撃者が誰かは、まだ特定されていません(Chainalysisは北朝鮮によるものと分析。捜査機関の発表はなし)。
Q10. ハッキングのあと、Bitgetは今も使って大丈夫ですか?資産は移したほうがいいですか?
Bitgetは、損失はユーザー保護基金でカバーし、利用者の残高に影響はないと発表しており、10月9日時点で主要な通貨の出金はできています(BTC・ETH・USDT・XRP・SOLなど。10月9日1時にBitgetの公開APIで確認)。ハッキングそのものより、日本居住者にとって大きいのは撤退の期限です。
ただし、日本居住者は2026年11月1日からアカウントに段階的な制限がかかり、12月31日以降は残ったポジションが強制的に決済されます(Bitget公式「日本居住者の皆様への重要なご案内」)。11月1日まで、10月9日時点で残り23日です。日本居住者は、ハッキングとは別に、11月1日より前に資産の移し先を決めておいてください。移し先の比べ方は5つのチェックポイントにまとめています。
Q11. Bitgetは金融庁の無登録業者の一覧に載っていますか?
載っています。金融庁が2026年10月7日に公開した「無登録で暗号資産交換業を行う者の名称等について」のページに、Bitget Limited(シンガポール)が2023年3月と2024年11月の2回分、記載されています。理由は「インターネットを通じて、日本居住者を相手方として、暗号資産交換業を行っていた」ことです。一覧の見方と、ほかの海外取引所の掲載状況は5つのチェックポイントの表の下で説明しています。
まとめ:出金は9月28日から段階的に再開、詐欺に注意
まとめ(2026年10月9日1時 日本時間 時点)
- Bitgetのハッキング被害額は約3億8,750万ドル(約615億円)に上方修正された。ZEC・TRXの追加計上で、新たな流出ではない。被害はホット・ウォームウォレットの一部で、コールドウォレットは無事と説明
- 損失は4億6,400万ドル超のユーザー保護基金で全額カバーでき、口座残高は正確とBitgetは発表。秘密鍵の流出は否定。基金は9月30日に3億ドル超まで補充された
- 出金は9月28日17時(日本時間)から段階的に再開し、10月2日17時のその他のトークン・法定通貨・P2Pで全段階が完了(Bitget公式発表)。10月9日1時時点でも、BTCのLightningなど一部の通貨・ネットワークは出金停止の表示。利用者の手続きは不要で、入金・取引はできる
- 原因は第三者のセキュリティ製品を経由した侵入で、攻撃者は専用の出金ツールで送金した(Mandiant・SlowMistの調査、9月30日公表)。脆弱性は修復済みとBitgetは発表。北朝鮮の関与が疑われているが、2社の報告書も攻撃者は特定していない
- 凍結・回収に協力した人への5%の報奨金が始まった。利用者向けの補償の申請手続きではない
- 偽サポート・補償詐欺に注意し、日本居住者は出金再開後、11月1日11時の決済専用モード(P2Pも使えなくなる)より前に資産を移す
この記事は、Bitgetの続報(出金停止の表示が残る通貨・ネットワークの再開、調査の最終結果)が出しだい更新します。
関連記事
- Bitgetの確定申告と取引履歴のダウンロード方法|11月1日の制限前に保存すべきデータ
- Bitgetで出金できない・送金できない原因と対処|再開日程と「審査保留中」のときの確認手順
- 海外取引所の日本撤退まとめ|Bybit・Bitgetの出金期限と資産の移し方、乗り換え先8選を比較
- 海外仮想通貨取引所おすすめランキング8選|手数料・KYC・日本語サポートを比較
- 海外取引所の利用履歴で国内口座凍結の可能性?Bitget・MEXC利用者が今できる対策
- Avici・Triaで仮想通貨カード流出、両社とも全額補填+10%上乗せで対応完了
- CoinEx撤退、出金は12月22日11時まで|出金手順と乗り換え先
出典
- Gracy Chen(Bitget CEO)のX投稿「SECURITY NOTICE」(2026年9月24日 UTC)
- Gracy Chen氏のX投稿(攻撃の方法・秘密鍵・出金の見通し)(2026年9月25日 0:43 UTC)
- Gracy Chen氏のX投稿(24時間アップデート:被害額の上方修正・報奨金・出金の計画)(2026年9月25日 14:11 UTC)
- Bitget公式X(@bitget)の投稿(出金の段階的な再開予定)(2026年9月26日 3:57 UTC)
- Gracy Chen氏のX投稿(再開予定の引用・AMAの予定)(2026年9月26日 4:10 UTC)
- Bitget公式サポートセンター「トークンの出金、法定通貨、C2Cサービスの段階的な再開完了に関するBitgetからのお知らせ」(2026年10月2日 8:00 UTC)
- Chainalysis「How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget」(2026年10月1日 UTC)
- Bitget公式「Bitget Security Latest Incident Update: Fund Tracing and Recovery Bounty Program」(2026年9月25日)
- Bitget公式「[SECURITY NOTICE] Bitget Hot Wallet Incident」/「Bitget Withdrawal Suspension Notice」
- CoinDesk(2026年9月24日)
- Cointelegraph「Bitget CEO suspects North Korea behind $352M hack」
- Bloomingbit(2026年9月25日)
- CryptoSlate/Hackread/Wu Blockchain
- 米FBI(IC3)Bybitハッキングに関する発表(2025年2月26日)/警察庁 DMM Bitcoin事案の発表(2024年12月24日)
本記事のデータは2026年10月2日23時58分(日本時間)時点のものです。出金の状態、日本居住者の撤退日程、公式Xの続報の有無は、2026年10月9日1時(日本時間)にBitgetの公開API・日本居住者向けFAQ・公式Xで確かめ直しました(分散先の比較表は2026年9月25日確認、出金の再開状況は2026年10月2日23時58分にBitget公式サポートセンターと公開APIで確認、MandiantとSlowMistの調査結果とユーザー保護基金は2026年10月1日にBitget公式Xと両社の報告書で確認)。円換算は1ドル=158.69円(2026年9月25日のレート)で計算しています(例:3億8,750万ドル×158.69円=約615億円)。本記事は情報提供を目的としたもので、特定の暗号資産の売買をすすめるものではありません。