「iPhoneに危ない穴が見つかって、仮想通貨のウォレットが抜かれているらしい」
2026年9月28日(米国時間)、AppleがiOS 26.7.1などのセキュリティアップデートを配信し、画像や書類の描画を担う部品「CoreGraphics(コアグラフィックス)」の脆弱性CVE-2026-86950を修正しました。Appleはこの脆弱性について「特定の個人を狙った極めて高度な攻撃で悪用された可能性があるという報告を認識している」と公表しています。
このアップデートについて、ブロックチェーンセキュリティ企業SlowMist(スローミスト)の最高情報セキュリティ責任者(CISO)である23pds氏が「仮想通貨ウォレットを盗むのに使われたゼロデイ脆弱性の修正である可能性が高い」とXに投稿し、仮想通貨の利用者の間で話題になりました。
この記事では、Appleの公式セキュリティ情報とSlowMistの投稿(どちらも一次情報)をもとに、「何が起きたのか」「自分のiPhoneは対象か」「今すぐやること」「仮想通貨を持っている人が追加でやるべきこと」を順番に整理します。
この記事の結論(2026年9月29日時点)
- Appleは2026年9月28日、iOS 26.7.1・iPadOS 26.7.1・macOS Tahoe 26.7.1・macOS Sequoia 15.8.1で、CoreGraphicsの脆弱性CVE-2026-86950を修正しました。細工されたファイルを処理すると、任意のコードを実行される可能性がある脆弱性です
- Appleは「iOS 27より前のiOSで、特定の個人を狙った極めて高度な攻撃に悪用された可能性がある」としています。Apple自身は仮想通貨には触れていません
- 「仮想通貨ウォレットの流出に使われた可能性が高い」は、SlowMistの見方です。この脆弱性による仮想通貨の被害件数・金額は公表されていません
- 今すぐやることは「設定」→「一般」→「ソフトウェアアップデート」で最新版にすることです。iPhone 11以降ならiOS 27.0.1またはiOS 26.7.1に更新できます
とにかく先に更新したい人はiOSのアップデート手順へ、仮想通貨を持っている人は5つの自衛策もあわせて読んでください。
何が起きた?Appleの発表とSlowMistの警告
Appleは2026年9月28日、iPhone・iPad・Macの画像描画部品「CoreGraphics」にあったゼロデイ脆弱性(CVE-2026-86950)を修正するアップデートを配信しました。ゼロデイ脆弱性とは、修正版が出る前に攻撃者に見つかり、悪用されていた(またはその可能性がある)脆弱性のことです。
Appleの公式セキュリティ情報に書かれていること
Appleの公式ページ「About the security content of iOS 26.7.1 and iPadOS 26.7.1」には、次のように書かれています(英語の原文を当サイトで日本語に訳したもの。9月29日時点で日本語版ページも英語表記のままです)。
CoreGraphics
対象:iPhone 11以降、iPad Pro 12.9インチ(第3世代)以降、iPad Pro 11インチ(第1世代)以降、iPad Air(第3世代)以降、iPad(第8世代)以降、iPad mini(第5世代)以降
影響:悪意を持って作成されたファイルを処理すると、任意のコードが実行される可能性がある。Appleは、iOS 27より前のバージョンのiOSにおいて、この問題が特定の個人を標的とした極めて高度な攻撃で悪用された可能性があるという報告を認識している。
説明:境界外書き込みの問題を、境界チェックの改善によって修正した。
CVE-2026-86950:Meta Product Security出典:Apple「About the security content of iOS 26.7.1 and iPadOS 26.7.1」(2026年9月28日公開)
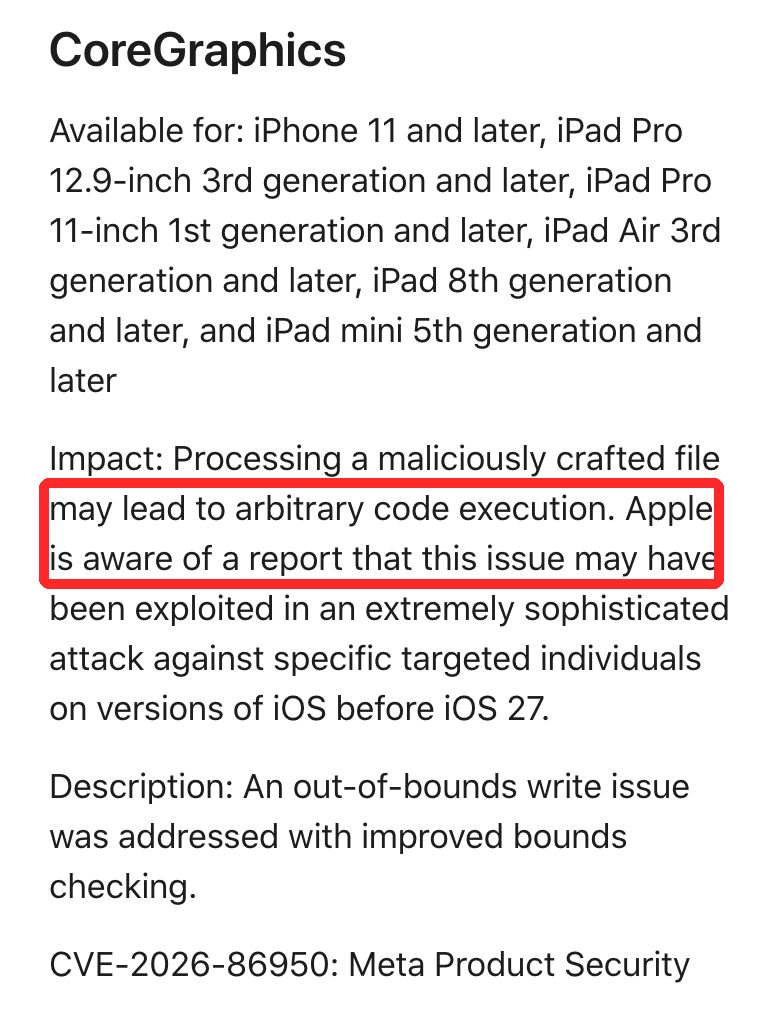
ポイントは3つです。
- 何が危ないのか:CoreGraphicsは、iPhoneやMacで画像・PDFなどの表示を担う基本の部品です。細工されたファイルを開いたり表示したりするだけで、攻撃者のプログラムが動く可能性がありました
- 誰が狙われたのか:Appleは「特定の個人を標的とした」攻撃としています。一般の利用者が無差別に狙われたとは書かれていません
- 誰が見つけたのか:報告者はMeta(Facebook・Instagram・WhatsAppの運営会社)のセキュリティチーム「Meta Product Security」です
Appleは同じ脆弱性の修正を、Mac向けのmacOS Tahoe 26.7.1とmacOS Sequoia 15.8.1でも配信しています。Appleの公式情報には「仮想通貨」「暗号資産」「ウォレット」という言葉は出てきません。
SlowMistは「仮想通貨ウォレットを盗む攻撃」との関連を指摘
このアップデートを仮想通貨と結びつけたのは、ブロックチェーンのハッキング調査で知られるSlowMistです。SlowMistのCISOである23pds氏は、9月28日23時24分(UTC、日本時間9月29日8時24分)に中国語で次のように投稿しました。
Appleが重要なアップデートを配信した。仮想通貨ウォレットを盗むのに使われたゼロデイ脆弱性の修正である可能性が高い。(Appleの公式情報の該当部分を引用)
出典:23pds(@im23pds)のX投稿を当サイトで日本語に要約
続いてSlowMistの公式アカウントも9月29日に英語で投稿し、「このアップデートは、私たちが追跡してきたiOSへの攻撃活動と関連性が高い」「仮想通貨の利用者にとって特に懸念される。ウォレットの重要なデータを狙うiOSの悪用活動を確認しているためだ」と説明しています(SlowMist公式のX投稿を当サイトで要約)。
23pds氏は9月19日にも、「Safariで開いたWebページからiPhoneの権限を奪い、キーチェーン(パスワード保管庫)やウォレットのデータを抜き出す攻撃の手口が、不正な業者の間で出回っている」と警告し、影響を受けるバージョンを「iOS 13〜26.5(確定ではない)」としていました(23pds氏の9月19日の投稿)。今回の投稿はこの警告を引用する形で出されています。
ただし、9月19日の警告で説明された手口と、今回Appleが修正したCVE-2026-86950が同じものだとは、AppleもSlowMistも確定させていません。SlowMistの表現も「可能性が高い(很可能)」です。
確定していること・SlowMistの見方・分かっていないこと
| 区分 | 内容 | 根拠 |
|---|---|---|
| 確定(Apple公表) | CoreGraphicsの境界外書き込みの脆弱性CVE-2026-86950を、9月28日のiOS 26.7.1・iPadOS 26.7.1・macOS Tahoe 26.7.1・macOS Sequoia 15.8.1で修正 | Apple公式セキュリティ情報 |
| 確定(Apple公表) | iOS 27より前のiOSで、特定の個人を狙った極めて高度な攻撃に悪用された可能性があるという報告をAppleが認識 | Apple公式セキュリティ情報 |
| SlowMistの見方 | 仮想通貨ウォレットを盗むのに使われたゼロデイの修正である可能性が高い。SlowMistが追跡してきたiOSへの攻撃活動と関連性が高い | 23pds氏・SlowMist公式のX投稿 |
| 分かっていない | この脆弱性による仮想通貨の被害件数・被害額、狙われたウォレットアプリの名前、攻撃者の正体 | 9月29日時点で公表なし |
| 分かっていない | iOS 27系がこの脆弱性の影響を受けるかどうか(iOS 27.0.1は「公開されたCVEエントリなし」の表記) | Appleのセキュリティリリース一覧 |
対象のiPhone・iOSのバージョンは?
iPhone 11以降を使っている人は、iOS 27.0.1かiOS 26.7.1のどちらかに更新できていれば、Appleが今回配信した修正が入った状態です。Appleは同じ9月28日に、iOS 27系向けのiOS 27.0.1と、iOS 26系にとどまっている人向けのiOS 26.7.1を配信しています。
| 今のバージョン | 対象の端末 | 更新先(9月28日配信) | 今回の脆弱性との関係 |
|---|---|---|---|
| iOS 26.7以前(iOS 26系) | iPhone 11以降 | iOS 26.7.1(またはiOS 27.0.1) | Appleが「悪用された可能性」を認めた対象。すぐに更新 |
| iOS 27・iOS 27.0 | iPhone 11以降 | iOS 27.0.1 | 影響の有無は公表なし。最新版に更新しておく |
| iOS 18系 | iPhone XS・XS Max・XR | 9月29日時点で今回の修正版は一覧に掲載なし(最新はiOS 18.7.10、8月17日配信) | 影響の有無は公表なし。iOS 18.7.10を入れ、下の自衛策で補う |
| macOS Tahoe/Sequoia | Mac | macOS Tahoe 26.7.1/macOS Sequoia 15.8.1(またはmacOS Golden Gate 27.0.1) | 同じCVE-2026-86950を修正 |
出典:Apple「Apple security releases」、iOS 26.7.1、macOS Tahoe 26.7.1、macOS Sequoia 15.8.1(2026年9月29日確認)
自分のiOSのバージョンを確かめる方法
今のバージョンは、「設定」→「一般」→「情報」の「iOSバージョン」で確認できます。ここが「26.7.1」「27.0.1」、またはそれより新しい数字になっていれば、今回の修正は入っています。
iPadやMacも更新が必要?
必要です。Appleは同じ脆弱性をiPadOS 26.7.1、macOS Tahoe 26.7.1、macOS Sequoia 15.8.1でも修正しています。仮想通貨の取引所やウォレットをiPadやMacでも使っている人は、iPhoneと一緒に更新してください。
今すぐやること:iOSのアップデート手順
iOSのアップデートは「設定」→「一般」→「ソフトウェアアップデート」から、数分の操作で始められます。ダウンロードとインストールには端末や通信環境によって10〜30分ほどかかることがあるので、時間に余裕のあるときに行ってください。
アップデートの前に準備すること
- Wi-Fiにつなぐ:アップデートのファイルは数GBになることがあります
- 充電しておく:バッテリー残量が少ないときは電源につないだまま行います
- バックアップを取る:「設定」→ 自分の名前 →「iCloud」→「iCloudバックアップ」から「今すぐバックアップを作成」
- ウォレットのシードフレーズ(復元用の12〜24個の英単語)を紙で持っているか確認する:端末の不具合で初期化が必要になったとき、シードフレーズを控えていないとウォレットを復元できません
iPhoneのアップデート手順(5ステップ)
- ホーム画面の「設定」アプリを開く
- 「一般」をタップする
- 「ソフトウェアアップデート」をタップする
- 表示された最新版(iOS 27.0.1、またはiOS 26.7.1)の「今すぐアップデート」(または「ダウンロードしてインストール」)をタップし、パスコードを入力する
- 再起動後、「設定」→「一般」→「情報」でiOSバージョンが更新されたことを確認する
「ソフトウェアアップデート」の画面に、iOS 26系の更新とiOS 27へのアップグレードの2つが表示されることがあります。どちらを選んでも今回の修正は入ります。アプリの対応状況が心配でiOS 26系にとどまりたい人は、iOS 26.7.1を選べば大丈夫です。
空き容量が足りないと表示されたとき
Appleの公式ヘルプによると、容量が足りないときは「続ける」をタップすると、あとで自動的に再インストールされるアプリを一時的に取り除いてアップデートできます。「キャンセル」を選んで、写真や使っていないアプリを自分で削除してから再度試すこともできます。
次から自動で更新されるようにする
「設定」→「一般」→「ソフトウェアアップデート」→「自動アップデート」で、「自動ダウンロード」と「自動インストール」をオンにしておくと、次の修正版も夜間に自動で入ります。ただし自動インストールは配信から数日遅れることがあるため、今回のような「悪用された可能性」がある修正は、手動ですぐに入れるのが確実です。
仮想通貨を持っている人が追加でやるべき5つの自衛策
iOSの更新は「これから開けられる穴」をふさぐ対策で、すでに盗まれた情報を取り戻すものではありません。仮想通貨を持っている人は、更新とあわせて次の5つを確認してください。資産の置き場所ごとに、効く対策が違います。
| 自衛策 | 取引所に置いている | スマホのウォレットアプリ | ハードウェアウォレット |
|---|---|---|---|
| 1. アプリを最新版に | ◎ | ◎ | ○(連携アプリ) |
| 2. シードフレーズをスマホに置かない | - | ◎ | ◎ |
| 3. 大きな額はハードウェアウォレットへ | ○ | ◎ | - |
| 4. 知らないリンク・ファイルを開かない | ◎ | ◎ | ◎ |
| 5. アプリ型2段階認証と出金アドレス制限 | ◎ | - | - |
◎=特に効く ○=効く -=関係が薄い
1. ウォレット・取引所アプリも最新版にする
iOSだけでなく、MetaMaskなどのウォレットアプリや取引所アプリも、App Storeの自分のアカウント画面から最新版に更新してください。アプリは、公式サイトに載っているApp Storeのリンクからたどったものだけを使います。検索広告やDMで送られてきたリンクから入れたアプリは、偽物の可能性があります。
2. シードフレーズ・秘密鍵をスマホに保存しない
シードフレーズ(復元用の英単語)や秘密鍵を、スクリーンショット、メモアプリ、写真、クラウドのメモに保存しないでください。SlowMistが9月19日に警告した手口は、端末の権限を奪ってキーチェーンやウォレットのデータを抜き出すものでした。スマホの中に置いたものは、端末が乗っ取られれば一緒に持ち出される前提で考えます。シードフレーズは紙に書き、人目に触れない場所に保管するのが基本です。
すでにスクリーンショットやメモに残している人は、削除するだけでは不十分です。iOSを更新した端末で新しいウォレットを作り、資産を移すことを検討してください(古いシードフレーズが漏れていた場合、削除しても意味がないため)。
3. 大きな額はハードウェアウォレットに移す
ハードウェアウォレットは、秘密鍵をスマホやパソコンとは別の専用機器の中に保管する道具です。スマホが乗っ取られても、送金の最終承認はハードウェアウォレット本体のボタン操作が必要になるため、スマホ単体のウォレットより盗まれにくくなります。目安として、失うと生活に影響する金額はスマホのウォレットに置きっぱなしにしないことをおすすめします。端末はメーカーの公式ストアで買ってください(2026年10月には、東南アジアの販売店で買ったLedgerの端末から資産が抜かれたと報じられています(原因は調査中)。Ledgerの速報記事)。
ただし、送金先のアドレスは必ずハードウェアウォレット本体の画面で確認してください。スマホの画面に表示されたアドレスがすり替えられている可能性があるためです。ハードウェアウォレットのメーカーからの情報流出と、それを使った詐欺の手口はTrezorの情報流出とColdcardの不具合の解説で解説しています。
4. 知らないリンク・添付ファイル・アプリのインストール案内を開かない
今回の脆弱性は「細工されたファイルを処理すると」悪用される種類のものです。SlowMistも公式投稿で、端末を最新にすることに加え、次の3点を呼びかけています。
- 提供元の分からないアプリをインストールしない
- Safariやアプリ内ブラウザで怪しいリンクを開かない
- 予期しないファイル、リンク、アプリのインストール案内を警戒する
「エアドロップが当選しました」「ウォレットの認証が必要です」といったDMやメールのリンクは、今回の件に限らず仮想通貨を狙う詐欺の定番です。ミームコインの持ち逃げの手口はラグプルとは?ミームコイン詐欺の見分け方で整理しています。
5. 取引所はアプリ型の2段階認証と出金アドレスの制限をかける
取引所に置いている資産は、取引所のアカウントが乗っ取られると引き出されます。次の3つの設定を確認してください。
- 2段階認証をSMSではなく認証アプリ(Google Authenticatorなど)にする
- 出金アドレスのホワイトリスト(登録したアドレスにしか出金できない設定)をオンにする
- 使っていないAPIキーを削除する:APIキーが残っていたことが原因で不正送金された事例も起きています(MEXCで約34万ドルが不正送金、原因は「残っていたAPIキー」で5つの対策を解説)
ロックダウンモードは使うべき?
Appleには、極めて高度な標的型攻撃から端末を守る「ロックダウンモード」があります(「設定」→「プライバシーとセキュリティ」→「ロックダウンモード」)。オンにすると、メッセージの添付ファイルの多くや一部のWeb技術がブロックされます。
Appleは、この機能を「立場や活動内容から、先鋭化されたデジタル脅威の標的になる可能性のあるごく一部の個人」向けとしており、ほとんどの人には不要としています。大きな額の仮想通貨を持っていることを公にしている人や、プロジェクトの運営に関わっている人は、使いやすさが下がることを理解したうえで検討する価値があります。
もし資産が抜かれたら?すぐやることと相談先
資産が抜かれたと気づいたら、まず「残りを守る」、次に「記録を残す」、最後に「相談する」の順で動きます。一度ブロックチェーン上で送金された仮想通貨は、原則として取り消せません。被害を広げないことを最優先にしてください。
まず残りの資産を守る(最初の1時間でやること)
- 取引所のアカウント:パスワードを変更し、2段階認証を設定し直し、APIキーを削除する。サポートに連絡してアカウントの凍結(出金停止)を依頼する
- スマホのウォレット:同じシードフレーズのウォレットには、もう資産を入れない。iOSを更新した端末(できれば別の端末)で新しいウォレットを作り、残っている資産を移す
- トークンの使用許可(承認):Revoke.cashなどでウォレットの承認状況を確認し、心当たりのない承認を取り消す
記録を残す
- 不正な送金のトランザクションID(TxID)と、送金先のアドレス
- 被害に気づいた日時と、直前に開いたリンク・ファイル・インストールしたアプリ
- 取引所の入出金履歴・ログイン履歴の画面のスクリーンショット
相談先
| 相談先 | 連絡方法 | 相談できること |
|---|---|---|
| 使っている取引所のサポート | アプリ・公式サイトの問い合わせ窓口 | アカウントの凍結、送金先が取引所の場合の凍結依頼 |
| 警察相談専用電話 | #9110 | 被害の相談、被害届の出し方 |
| 都道府県警察のサイバー犯罪相談窓口 | 各都道府県警察のWebサイト | 不正アクセス・不正送金の相談 |
| 消費者ホットライン | 188 | 業者とのトラブル、詐欺的な勧誘 |
「盗まれた仮想通貨を取り戻します」と連絡してくる業者は、ほぼ確実に二次被害を狙った詐欺です。前払いの手数料を払ったり、シードフレーズを教えたりしないでください。
よくある質問
Androidのスマホは関係ある?
今回のCVE-2026-86950は、AppleのCoreGraphicsの脆弱性で、Androidは対象ではありません。ただしAndroidにも毎月セキュリティの修正が配信されているので、「設定」の「システム」または「セキュリティ」からアップデートを確認し、最新にしておいてください。
ハードウェアウォレットを使っていれば安全?
ハードウェアウォレットは秘密鍵を本体の外に出さないため、スマホが乗っ取られても秘密鍵そのものは盗まれにくい仕組みです。ただし、スマホの画面に表示される送金先アドレスがすり替えられる可能性はあるので、送金先は必ずハードウェアウォレット本体の画面で確認してください。シードフレーズをスマホに保存していたら、ハードウェアウォレットでも安全ではありません。
取引所のアプリに置いている資産は大丈夫?
取引所に置いている資産の秘密鍵は取引所が管理しているため、スマホから秘密鍵が抜かれることはありません。一方で、スマホが乗っ取られると、ログイン中の状態や2段階認証のコードを悪用される可能性があります。iOSの更新に加え、アプリ型の2段階認証と出金アドレスのホワイトリストを設定してください。取引所側のハッキングで資産が動かせなくなった事例はBitgetハッキングで約615億円流出、出金はいつ再開?で解説しています。
自分が攻撃されたかどうか確かめる方法は?
Appleは攻撃の詳しい手口や、被害を受けたかどうかを利用者が確かめる方法を公表していません。Appleは、傭兵型スパイウェア(高額な標的型スパイウェア)の標的になった可能性が高いと判断した利用者に「脅威通知」を送る仕組みを持っていますが、今回の件で通知が送られたかどうかは公表されていません。心配な人は、iOSを更新したうえで、ウォレットと取引所の入出金履歴に覚えのない動きがないかを確認してください。
iPhone XS・XRを使っている場合は?
iPhone XS・XS Max・XRはiOS 26以降に対応していないため、iOS 26.7.1とiOS 27.0.1は入れられません。2026年9月29日時点で、iOS 18系向けに今回の修正版は配信されていません(最新はiOS 18.7.10)。Appleは「iOS 27より前のiOS」と書いていますが、iOS 18系が影響を受けるかどうかは明記していません。iOS 18.7.10を入れたうえで、仮想通貨のウォレットは修正が配信されている新しい端末かハードウェアウォレットで管理することをおすすめします。
自動アップデートをオンにしていれば何もしなくていい?
自動アップデートは配信から数日遅れて入ることがあります。「設定」→「一般」→「情報」でバージョンが26.7.1または27.0.1以降になっているかを自分で確認し、なっていなければ手動で更新してください。
まとめ:今日やることは「iOSの更新」と「シードフレーズの置き場所の確認」
Appleは2026年9月28日、iOS 26.7.1などで、特定の個人を狙った攻撃に悪用された可能性があるゼロデイ脆弱性CVE-2026-86950を修正しました。Appleは仮想通貨に言及していませんが、SlowMistは仮想通貨ウォレットを狙う攻撃との関連を指摘しています。
- 今すぐ:「設定」→「一般」→「ソフトウェアアップデート」で、iOS 27.0.1またはiOS 26.7.1に更新する。iPadとMacも更新する
- 今日中に:シードフレーズをスクリーンショットやメモに残していないか確認する。残していたら、新しいウォレットへの移し替えを検討する
- 今週中に:取引所の2段階認証をアプリ型に、出金アドレスのホワイトリストをオンに、不要なAPIキーを削除する
被害件数・金額や、iOS 18系向けの修正などの新しい情報が出たら、この記事に追記します。
本記事の情報は2026年9月29日時点のものです。Appleの公式セキュリティ情報、SlowMistの公式X投稿をもとに作成しています。