本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
「Ledger(レジャー)のハードウェアウォレットから資金が抜かれたって本当?」「自分のLedgerは大丈夫?」「何をすればいい?」
ハードウェアウォレット大手のLedgerは、2026年10月9日夜(日本時間)、東南アジアの販売店「CryptoBilis(クリプトビリス)」で製品を買った利用者から資金を失ったとの報告を受け、調査していると公式サポートのXで発表しました。この記事では、Ledgerの公式発表、Ledger公式の正規販売店一覧、調査員の投稿、ブロックチェーン分析企業の集計をもとに、何が起きたのか、自分の端末が対象か、今なにをすべきかを整理します。
この記事の結論(2026年10月19日 日本時間 時点)
- 【10月19日追記】元Mt.Gox CEOのマーク・カルプレス氏は10月17日、Xで「Ledgerは2026年3月には高度な改ざん部品を把握していたのに、十分に知らせなかった」と批判しました。これは本人の主張で、LedgerのCEOのパスカル・ゴーティエ氏は同じ日にXで「すべてを知っているわけではない。憶測は避けてほしい」と返しています(カルプレス氏のX、ゴーティエ氏のX、2026年10月19日確認)。持っている人がやることは変わりません。10月19日追記の章へ
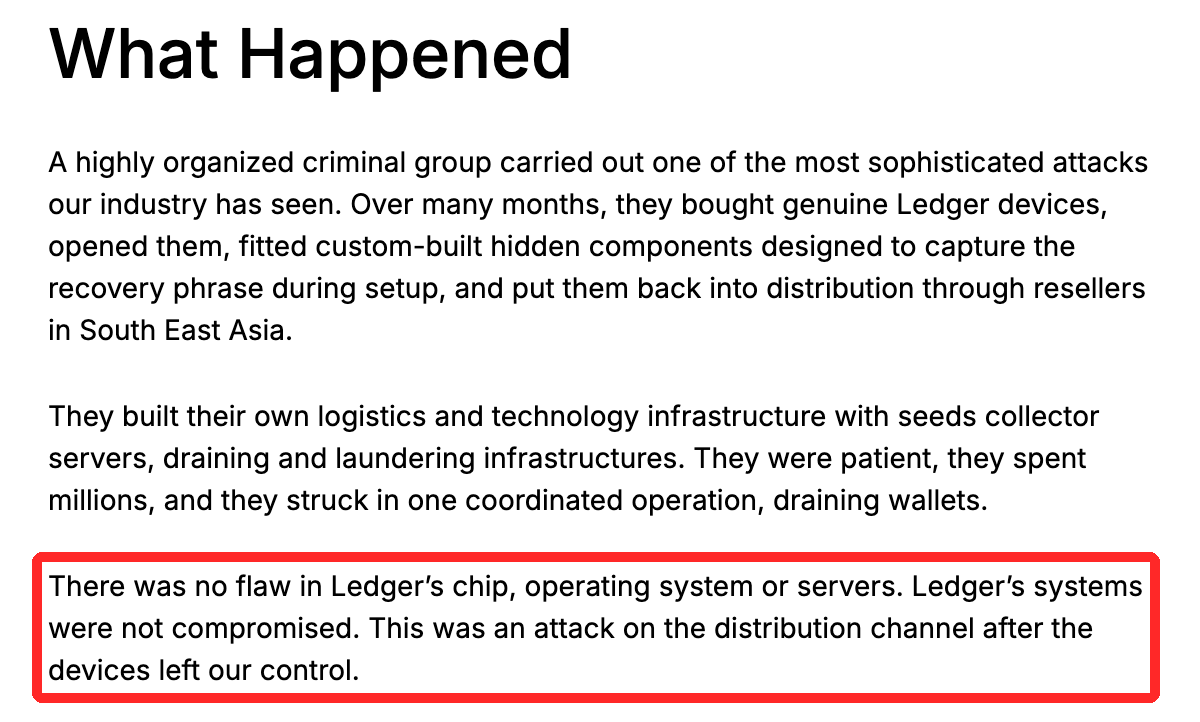
- 【10月16日追記】Ledgerは10月15日の公式ブログで、「組織的な犯罪グループが正規のLedger端末を買って開け、24語を盗む部品を組み込み、東南アジアの販売店を通じて流通に戻した」と説明しました。Ledgerのチップ・OS・サーバーに欠陥はなく、同社のシステムも侵害されていないとしています(Ledger公式ブログ、2026年10月16日確認)。再発防止として、正規の販売店に返品品を再販売しない決まりを改めて伝え、製品を店頭の棚や展示に並べないことなどを新たに求めました。被害額は、ブログにも書かれていません。10月15日の公式見解の章へ
- Ledgerは10月14日7時03分(日本時間)、インドネシア・シンガポール・タイ・フィリピン・ベトナム・マレーシアの6か国と香港の販売店・代理店に、Ledger端末の販売を止めて棚から下げるよう求めました(Ledger公式X)。確認された被害は今も東南アジアだけで、ほかの地域で買った端末からの流出は確認していないとしています。日本は対象の地域に入っていません。
- 欧州の家電量販店MediaMarktSaturnはLedger製品の販売を停止し(ドイツの利用者1人の報告がきっかけ。資金の流出の報告はなし)、Trezorも予防措置として正規の販売店を絞りました(10月13日、各社の公式X)。
- Ledgerは10月11日2時09分(日本時間)、被害にあった利用者の端末1台に、不正なハードウェアが埋め込まれていたことを確認したと公式サポートのXで発表しました。10月13日には、その部品が画面に表示された24語を読み取り、携帯回線(LTE)で外へ送る仕組みだったと公表しています。いつ・どこで仕込まれたかは調査中です。
- 同じ発表で、CryptoBilisは調査が終わるまで、ハードウェアウォレットの在庫すべての販売を止めたとされています。
- Ledgerは10月10日18時31分(日本時間)、流出はCryptoBilisで売られた端末に限られるとみており、Ledgerのシステムやサービスが侵害された兆候はないと発表しました(調査は続いています)。(Ledgerの見方は資金の流出についてのもので、日本で買われた端末の改ざんは研究者による別の報告です。)
- 過去90日間にCryptoBilisで買った人は、まだ設定していなければ設定を始めない。設定済みなら新しいシード(復元フレーズ)を作った別のLedger端末へ資産を移すことを検討する、がLedgerの案内です。
- 流出額は、Ledgerは「総額も被害者の数も確認していない」としています(10月13日、Ledger公式X)。第三者の数字は、調査員Specter氏の推計で8,600万ドル超(約136億円)、ブロックチェーン分析企業Bitqueryの集計で335ウォレット・1億200万ドル(約161億円)です(10月16日に更新された集計。金額は10月12日の更新から変わらず、ウォレット数だけが数え方の見直しで324から335に増えました。Bitqueryの調査ページ、2026年10月19日確認。10月11日時点は315ウォレット・9,320万ドル)。
- CryptoBilisは、Ledger公式の一覧に載る正規の販売店です。正規の販売店で買った端末でも対象になりうるため、新しく買うならメーカーの公式ストア(Ledger.com)で買うのが確実です。CoinPostの報道によると、Ledgerは10月12日、正規の販売店に返品された品を再販売しないよう改めて求めました。【10月16日追記】Ledgerは10月15日の公式ブログで、返品された端末は新品・未開封に見えても再販売できないと正規の販売店に改めて伝え、製品を店頭の棚や展示に並べず、在庫は奥に置いて購入時に手渡すよう新たに求めました(Ledger公式ブログ)。正規の販売店で買う場合も、店頭に並んでいた展示品・陳列品は避けてください。
- 研究者の報告によると、日本のヤフオクとAmazon.co.jpの第三者出品者から買われた端末でも改ざんが見つかった(10月10日時点)。【10月15日追記】Amazon.co.jpの1台は外箱のフィルム包装がきれいなままで、ケースを開けても部品がほぼ見えない型でした(カルプレス氏のX、Tibane Labsの研究ページ、2026年10月15日確認)。Ledger公式ヘルプも、正規品チェックではこうした物理的な改変は見抜けないとしています(Ledger公式ヘルプ、10月14日更新)
- 「Ledgerのサポート」「補償」「返金」を名乗る連絡は無視し、24語の復元フレーズはどこにも入力しないでください。
【PR】
新しい端末と新しい24語を用意するまでの間、資産の置き場所に迷う人は、金融庁に登録された国内の暗号資産交換業者の口座を持っておく方法もあります。
OKJ(オーケーコイン・ジャパン)は関東財務局長 第00020号の暗号資産交換業者です。当サイトの紹介リンクからOKJに登録し、メールアドレスの登録から90日以内に2万円以上の取引(約定)をすると、2,000円分のビットコインがもらえます(OKJ公式、2026年10月時点)。当サイトはOKJと紹介提携しており、このリンクから登録があると報酬を受け取ることがあります。
最新状況(随時更新)
| Ledgerの対応 | 調査中。10月11日、被害にあった利用者の端末1台に不正なハードウェアの埋め込みを確認したと発表。10月12日には正規の販売店に返品品を再販売しないよう要請(CoinPostの報道)。10月13日に部品の仕組み(画面の24語を読み取りLTEで送る)を公表。10月14日、東南アジア6か国と香港の販売店に販売停止を要請(公式X)。10月15日、公式ブログで手口の説明と再発防止策(返品品の再販売禁止の再周知、店頭に並べない等)を公表(公式ブログ) |
| 販売停止の範囲 | インドネシア・シンガポール・タイ・フィリピン・ベトナム・マレーシア・香港(Ledgerの要請、10月14日)。欧州のMediaMarktSaturnは店舗・オンラインで販売を停止(10月13日、Ledgerと合意のうえ)。日本は対象外 |
| 販売店の対応 | CryptoBilisは調査が終わるまで、ハードウェアウォレットの在庫すべての販売を停止(10月11日のLedgerの発表)。Trezorは正規の販売店を絞り、一部の販売店の認定を2027年1月1日で終える(10月13日、Trezor公式X) |
| Ledgerの見解 | 10月10日18時31分:流出はCryptoBilisで売られた端末に限られるとみている。Ledgerのシステムやサービスが侵害された兆候はない。10月15日:組織的な犯罪グループが正規の端末を買って部品を組み込み、東南アジアの販売店を通じて流通させた。チップ・OS・サーバーに欠陥はなく、システムも侵害されていない(公式ブログ) |
| 対象 | 過去90日間にCryptoBilisで買った人(Ledgerの案内) |
| 流出額 | Ledgerは総額・被害者数とも確認していない(10月13日の公式X)。第三者の数字:Specter氏の推計で8,600万ドル超(約136億円)、Bitqueryの集計で335ウォレット・1億200万ドル(約161億円)(10月16日の更新。金額は10月12日の更新から同じ、Bitquery) |
| 原因 | Ledgerは被害端末1台に不正なハードウェアの埋め込みを確認。10月13日、部品は画面の24語を読み取り、eSIMを使ったLTE(携帯回線)で外へ送る仕組みと公表。10月15日の公式ブログでは、組織的な犯罪グループが正規の端末を買って開け、部品を組み込んで東南アジアの販売店を通じて流通に戻したと説明(グループの名前や、流通のどの段階かは公表なし)。Ledgerのシステム・直販が侵害された兆候はないとしている |
| 研究者の報告 | カルプレス氏のTibane Labsが研究ページで報告(10月10日に確認)。調べた端末のうち2台は日本のヤフオクとAmazon.co.jpの第三者出品者で購入(CryptoBilisとの関係は確認されていない) |
| 批判と反論 | 10月17日、カルプレス氏がXで「Ledgerは3月に高度な改ざん部品を把握していたのに、知らせ方が不十分だった」と主張(本人の主張)。LedgerのゴーティエCEOはXで「憶測は避けてほしい」と反論。会社の公式Xと公式ブログでは、この批判への回答は出ていない(カルプレス氏のX、2026年10月19日確認) |
| 補償 | 発表なし |
- 【10月19日追記】カルプレス氏「Ledgerは3月に高度な部品を知っていた」と批判、CEOは「憶測は避けて」と反論
- 【10月16日追記】Ledgerが公式ブログで見解と再発防止策を公表:流通経路を狙った組織的な犯行、店頭への陳列もやめる
- 10月13〜14日の続報:販売停止は東南アジア6か国と香港へ、欧州の量販店も撤去、Trezorも販売店を絞った
- Ledgerで何が起きた?いつ・どこで・いくら
- 原因は?Ledgerが被害端末に「不正なハードウェア」を確認
- 自分のLedgerは対象?早見表で確認
- 日本で買ったLedgerは大丈夫?安全な買い方は
- 今すぐやること:対象の人・そうでない人
- 「Ledgerのサポート」「補償します」は詐欺に注意
- ハードウェアウォレットでも資産が抜かれることはある?過去の例
- よくある質問
- 関連記事
【10月19日追記】カルプレス氏「Ledgerは3月に高度な部品を知っていた」と批判、CEOは「憶測は避けて」と反論
改ざん端末を最初に公表した元Mt.Gox CEOのマーク・カルプレス氏は、2026年10月17日23時45分(日本時間)、Xで、Ledgerの対応は遅く不十分だったと批判しました(カルプレス氏のXの投稿、2026年10月19日確認)。以下はカルプレス氏本人の主張で、Ledgerが認めた事実ではありません。
- Ledgerは2026年の初めに、改ざん部品の報告を複数受けていた
- Ledgerは3月までに、Joe Grand氏が見た手作りの部品(即席のLTEアンテナつき)と、資金をかけて量産された部品の両方を写した記事を、自社のサイトに出していた。つまりLedgerは3月の時点で、高度な部品があることを知っていた
- それなのに、知らせ方は学習用のページ(Ledger Academy)の記事1本だけだった。もっとよく知らせていれば、9,000万ドルを超える損失を防げたのではないか(同じ日の別の投稿)
- いまも問い合わせに返事をもらえないという声が多く、ほかの場所でも似た部品が見つかっているのに、Ledgerは「CryptoBilisの件」と呼び続けている
カルプレス氏は同じ日、「Ledgerはこの件を何も話していない」とした自分の発言を訂正し、Ledgerが2026年3月に、直販か正規の販売店で買うよう勧める記事を出していたことも認めています(カルプレス氏の訂正の投稿)。
Ledger側の反応:CEOが個人のXで反論、会社としての回答はまだない
LedgerのCEO(最高経営責任者)パスカル・ゴーティエ氏は、10月17日21時56分(日本時間)、Xでカルプレス氏に「あなたはすべてを知っているわけではない。Ledgerは顧客を守るためにできることをしている。とても難しい仕事だ。助けには感謝するが、知っていることにとどめ、憶測は避けてほしい」という趣旨で返しました(ゴーティエ氏のXの投稿、2026年10月19日確認)。同じ日の23時14分には、カルプレス氏のMt.Goxの経歴にも触れて反発しています(ゴーティエ氏の2本目の投稿)。
会社としてのLedgerの公式X(@Ledger)と公式ブログには、この批判に答えた発表は出ていません(2026年10月19日14時台に確認)。10月15日の公式ブログにも、いつ改ざん部品を知ったかは書かれていません。
確かめられること:Ledgerは遅くとも4月には「改ざん部品は正規品チェックで見抜けない」と書いていた
カルプレス氏が挙げたLedger Academyの記事「Best Practices To Securely Buy Your Ledger Signer」は、2026年3月6日に公開されています(Ledger Academyの記事、9月18日更新、2026年10月19日確認)。インターネットアーカイブが2026年4月20日に保存した版(4月17日更新)にも、「元のセキュリティチップが残っていれば、スパイ用の部品のような物理的な改造は正規品チェックでは見抜けない。だから直販か正規の販売店で買う方が安全」という一文があります(インターネットアーカイブの保存版、2026年10月19日確認)。3月6日の公開時点の文面と、カルプレス氏の言う部品の写真は、Coin Mapでは確かめていません。
また、Joe Grand氏は、米国で5月26〜30日に開かれたセキュリティの会議Hardwear.io USA 2026で、改ざんされたLedger Nano Xの分解の結果を発表しています。資料の「Ledgerの対応」のページには、正規の写真と見比べる、直販か正規の販売店で買う、Ledgerは今後の製品の強化を検討していると書かれています(Grand氏の発表ページ、資料は5月29日改訂、2026年10月19日確認)。
Ledgerがいつ・どこまで知っていたか、知らせ方が十分だったかは、Ledgerの説明を待つ必要があります。どちらにしても、持っている人がやることは変わりません。CryptoBilisなど東南アジアで買った人は今すぐやることの手順へ、日本で買った人は日本で買ったLedgerは大丈夫?で販売元を確かめてください。「Ledgerのサポート」「補償します」を名乗る連絡は詐欺を疑ってください。
【10月16日追記】Ledgerが公式ブログで見解と再発防止策を公表:流通経路を狙った組織的な犯行、店頭への陳列もやめる
Ledgerは2026年10月15日、公式ブログ「Ledger’s Response to the Hardware Implant Attack」で、今回の改ざん端末の件を「流通経路を狙った組織的な犯行」と説明し、再発防止策を公表しました。ブログの公開の記録は10月15日19時48分(日本時間)です(Ledger公式ブログ、2026年10月16日確認)。日本語ではCoinPostも10月16日に報じています。
Ledgerが説明した手口:正規品を買い、開けて部品を入れ、東南アジアで流通に戻す
Ledgerによると、犯行は次の順で行われました(Ledger公式ブログ、2026年10月16日確認)。
- 組織的な犯罪グループが、何か月もかけて正規のLedger端末を買う
- 端末を開け、初期設定のときに24語(復元フレーズ)を盗むよう作った専用の隠し部品を組み込む
- 端末を東南アジアの販売店を通じて流通に戻す
- 24語を集めるサーバーと、資産を抜き取って資金洗浄する仕組みを自前で用意し、一斉にウォレットから資産を抜いた
Ledgerは、犯人グループが「数百万(通貨の記載なし)を投じた」としています。グループの名前、どの販売店を通したか、流通のどの段階で入れ替えたかは、ブログには書かれていません(販売店CryptoBilisの名前も出てきません)。Ledgerは今回の件を「体系的なサプライチェーン攻撃ではなく、局所的な流通経路への攻撃」と位置づけています。
Ledgerの見解:チップ・OS・サーバーに欠陥はなく、システムも侵害されていない
Ledgerは公式ブログで「Ledgerのチップ、OS、サーバーに欠陥はなかった。Ledgerのシステムは侵害されていない」と書いています。端末が同社の管理を離れた後の流通経路を狙った攻撃だった、という説明です(Ledger公式ブログ、2026年10月16日確認)。10月10日の「Ledgerのシステムやサービスが侵害された兆候はない」という発表と同じ立場です。
ただし「チップに欠陥がない」は、「改ざんされた端末でも安全」という意味ではありません。部品はセキュリティチップの外側で画面の表示を読み取るため、正規品チェックでは見抜けないことを、Ledger自身が公式ヘルプで認めています(下の「日本で買ったLedgerは大丈夫?」の章)。
Ledgerがしたこと:部品の分解、店頭と倉庫のサンプル検査、東南アジアと香港の販売停止
| Ledgerの対応(公式ブログ) | 結果・今後 |
|---|---|
| セキュリティ研究チームDonjonが改ざん部品を分解・解析 | 仕組みを特定した |
| ドイツなど各地の店で端末を買って開封。倉庫の端末もサンプルで調べた | 調べた端末はすべて問題なし |
| 念のため自社の在庫から多数のサンプルを検査 | 改ざんされた端末は見つからなかった |
| 東南アジアと香港の正規販売店・代理店に販売の一時停止を要請 | 国名は10月14日の公式Xで発表(インドネシア・シンガポール・タイ・フィリピン・ベトナム・マレーシア・香港) |
| 法執行機関・セキュリティ業界と協力し、資金を追い、犯人の仕組みを解体する | 詳細は今後公表。他社が製品を強化できるよう、技術的な情報も開示する予定 |
出典:Ledger公式ブログ「Ledger’s Response to the Hardware Implant Attack」(2026年10月15日公開、10月16日確認)。国名はLedger公式X(10月14日)。
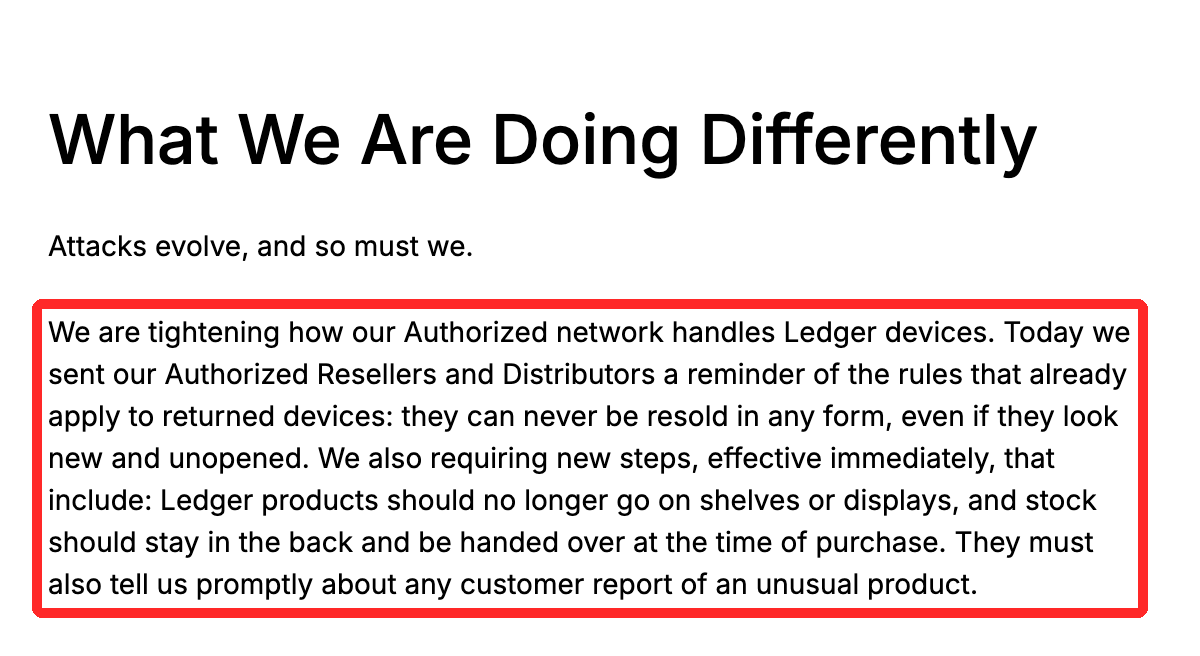
再発防止策:返品品は再販売しない、店頭に並べない、異常の報告はすぐLedgerへ
Ledgerは10月15日、正規の販売店・代理店に次の決まりを伝えました。Ledgerは「業界全体にも同じことを呼びかける」としています(Ledger公式ブログ、2026年10月16日確認)。
| 正規販売店への決まり | 新旧 |
|---|---|
| 返品された端末は、新品・未開封に見えても、どんな形でも再販売できない | 以前からの決まりを改めて周知 |
| Ledger製品を店頭の棚や展示に並べない。在庫は店の奥に置き、購入のときに手渡す | 新しい決まり(即日) |
| 客から「製品がおかしい」と報告があれば、すぐLedgerに知らせる | 新しい決まり(即日) |
Ledgerは、製品そのものでこの種の攻撃を防ぐ対策も準備しているとしています(ブログでは中身は明かさず「続報を待ってほしい」)。同じ日に発表された新機種Ledger Atomの設計の解説には、開封や改造を検知する仕組みが書かれています(下の項目)。
被害額は?公式ブログにも金額や被害者の数は書かれていない
10月15日の公式ブログには、被害額も被害者の数も書かれていません。Ledgerは10月13日に「総額も被害者の数も確認していない」としており(Ledger公式X)、この立場は変わっていません。この記事で載せている335ウォレット・1億200万ドル(約161億円)は、ブロックチェーン分析企業Bitqueryの集計(10月16日の更新)で、Ledgerが確かめた数字ではありません。Bitqueryの調査ページは10月15日16時(日本時間)にも更新されていますが、合計は同じ324ウォレット・1億200万ドルのままでした。その後Bitqueryは10月16日の更新で、トロンとソラナでは「どの通貨でも10ドル以上を失ったウォレット」を被害として数える決まりを、主にTRXを失ったトロンの11ウォレットにも当てはめ、ウォレット数を335に改めました。金額の合計は変わっていません(Bitqueryの調査ページ、2026年10月19日確認)。補償や返金についても、ブログには書かれていません。
セキュリティ企業Hackenが10月15日に公開した2026年第3四半期(7〜9月)のレポートは、10月に表面化したこの件を扱っていませんが、同じハードウェアウォレットのColdcardで乱数の不具合による約1億1,500万ドルの流出があったことを挙げ、調べた各国の規制はどれも利用者が自分で保管するために買う端末を対象にしていないと指摘しています(Hackenのレポート、2026年10月19日確認)。
新機種Ledger Atom:開封や改造を検知する仕組みを計画、出荷は2027年の見込み
Ledgerは同じ10月15日、新しい端末Ledger Atom(レジャー・アトム)を発表しました。日常のアプリが動くスマートフォンのような端末に、Ledgerのセキュリティチップと安全な画面、Ledger OSを組み合わせた「セキュリティとプライバシーのための端末」です(Ledger公式ブログ「Ledger Atom」の発表、2026年10月16日確認)。
今回の件に関係するのは、同社CTOの設計の解説に「手元に届く前に、触れる・開ける・探る・改造する試みを検知する」能動的なシールドを、セキュリティ領域の周りに設けたと書かれている点です。作動するとセキュリティチップがそれを検知して反応するとしています。CTOは同じ解説で、今の端末の暗号による証明(正規品チェックの仕組み)では「画面を盗み見る部品は見つけられない」とも書いています(Ledger公式ブログ「Ledger Atom」の設計の解説、2026年10月16日確認)。
| Ledger Atom | 公式の記載(10月15日) |
|---|---|
| 改ざん対策 | 届く前の接触・開封・探り・改造を検知するシールド(セキュリティ領域の周り) |
| 出荷 | 2027年。見込みは2027年4〜6月期で、約束ではなく変わることがある |
| 予約 | 返金できる100ドルの手付金。Founders Editionの予約価格は849ドル |
| 状態 | 開発中。仕様・機能・デザイン・価格は発売前に変わることがある |
出典:Ledger公式ブログ(Ledger Atomの発表)、Ledger公式ブログ(Ledger Atomの設計の解説)(どちらも2026年10月15日公開、10月16日確認)。
Ledger Atomは開発中の製品で、出荷は早くても2027年です。今使っているLedgerに不安がある人は、Atomを待たずに、下の「今すぐやること」の章で対処してください。この記事は特定の製品の購入を勧めるものではありません。
10月13〜14日の続報:販売停止は東南アジア6か国と香港へ、欧州の量販店も撤去、Trezorも販売店を絞った
Ledgerは10月14日7時03分(日本時間)、東南アジア6か国と香港の販売店・代理店に、調査が終わるまでLedger端末の販売を止め、棚から下げるよう求めました。CryptoBilis1社への要請(10月9日)から、地域全体へ広げた形です。10月13日には、欧州の大手家電量販店とTrezorも動きました。
| 日時(日本時間) | 誰が | 何をした | 一次情報 |
|---|---|---|---|
| 10月13日 15時39分 | Ledger(Donjon) | 改ざん部品の仕組みを公表(LTEで24語を送る) | Ledger公式X |
| 10月13日 21時29分 | Ledger/MediaMarktSaturn | MediaMarktSaturnが店舗・オンラインでLedger端末の販売を停止 | Ledger公式X |
| 10月13日 22時32分 | Trezor | 正規の販売店を絞ると発表(一部は2027年1月1日で認定終了) | Trezor公式X、同社CCOの書簡 |
| 10月14日 7時03分 | Ledger | 東南アジア6か国と香港の販売店に販売停止・撤去を要請 | Ledger公式X |
出典:表の各リンク(2026年10月14日確認。投稿の時刻はXの投稿IDから日本時間に換算)。補助の出典:Cointelegraph、The Block、Decrypt
Ledgerの販売停止の要請:東南アジア6か国と香港(10月14日)
Ledgerは、調査が続く間、東南アジアと香港の販売店・代理店にLedger端末の販売を止めるよう求めています。棚から商品を下げることも含みます。対象の国・地域は、インドネシア、シンガポール、タイ、フィリピン、ベトナム、マレーシア、香港です。確認された事案は今も東南アジアに限られ、ほかの地域で買った端末に結びつく流出は確認していません。誰が、流通のどこで端末に手を加えたのかを調べています。Ledgerの基盤・システム・サービス・直販が侵害された兆候はありません。
Ledger公式X(@Ledger)2026年10月14日7時03分(日本時間)の投稿を編集部が日本語に要約
日本は販売停止の対象の地域に入っていません。ただし、この7つの国・地域の販売店で買った人、旅行や出張で現地で買った人は、購入元を確かめてください。Ledgerが「設定しない・資産を移す」と案内しているのは、今もCryptoBilisで買った人です。それ以外で不安な人は、Ledgerの公式サポートに相談してください。
改ざん部品の仕組みをLedgerが公表:画面の24語を読み取り、LTEで外へ送る
Ledgerのセキュリティ研究チーム「Donjon(ドンジョン)」は10月13日、CryptoBilisで売られた端末の部品の仕組みを公表しました。研究者が10月8〜10日に報告していた内容と、大筋で同じです(Ledger公式X、2026年10月13日15時39分 日本時間)。
- 部品は端末のケースの中にあり、画面に表示される内容を読み取る
- 初期設定で24語の復元フレーズの画面が出ると、部品のマイコンが単語を読み取り、あらかじめ設定されたeSIM(本体に組み込まれたSIM)を使ってLTE(携帯回線)で外へ送る
- 部品は別の部品として足されたもので、セキュリティチップ(Secure Element)やLedgerのOSは書き換えず、取引や署名も変えない。このため見た目も動きも普通の端末と同じになる
同じ投稿でLedgerは、次のように案内しています。
- CryptoBilisで買ってまだ設定していないなら、設定せずにLedgerのサポートへ連絡する
- 設定済みなら、新しい端末で作った新しい復元フレーズへ、すぐに資産を移す。CryptoBilisで買った端末に、復元フレーズを入力・復元しない
- 資産を失った、または改ざんされた端末を持っている人は、Ledgerのサポートに連絡し、地元の警察に被害を届け出る。サポートか警察と話す前に、端末を誰かに送ったり開けたりしない
- CryptoBilis以外で買って中を確かめたい人向けに、点検のガイドがある。開けると端末が壊れることがあるので、先に復元フレーズの控えを確かめてから
- Ledgerが電話をかけたり、直接メッセージを送ったり、24語を聞いたりすることはない
欧州のMediaMarktSaturnがLedger製品の販売を停止:ドイツの利用者1人の報告がきっかけ
欧州の大手家電量販店MediaMarktSaturn(メディアマルクト・ザトゥルン)は10月13日、Ledgerと合意のうえで、店舗とオンラインでのLedger端末の販売を止めました。Ledgerの発表によると、ドイツの利用者1人から「部品が仕込まれていた」との報告があったためで、資金の流出は報告されていません(Ledger公式X、10月13日21時29分 日本時間)。MediaMarktSaturnの広報は、全ての国で予防措置として商品を外したとCointelegraphに説明しています。
これは利用者の報告を受けた予防措置で、Ledgerが欧州の端末の改ざんや流出を確認したという発表ではありません。Xでは、MediaMarktの別々の店舗で買った2台に部品が入っていたとする利用者の投稿もありますが、第三者による確認はされていません。Ledgerは「CryptoBilis以外の端末や地域についての報告も調べている」としています。
Trezorも正規の販売店を絞った:一部の販売店は2027年1月1日で認定終了
競合のハードウェアウォレットTrezor(トレザー)は10月13日、「最近のサプライチェーンの事件を受け、取引先をきちんと確かめられるよう、販売店の数を減らす」と発表しました。Trezorは「Trezorの端末が侵害された証拠は1つも無い。念のための予防措置だ」としています(Trezor公式X、10月13日22時32分 日本時間)。
TrezorのCCO(最高商務責任者)が公開した販売店あての書簡によると、対象の販売店は2027年1月1日で正規販売店の一覧から外れ、新しい在庫の出荷は止まります。手元の在庫は1月1日まで売れます。残る販売店には、端末の仕入れ・保管・扱いについて、より厳しい決まりを求めるとしています(同氏のX)。対象の販売店の数や国は公表されていません。
被害額はいくら?Ledgerは総額を確認していない
| 出どころ | 数字 | 性質 |
|---|---|---|
| Ledger(10月13日) | 総額・被害者数とも確認していない | メーカーの公式発表(公式X) |
| 調査員Specter氏 | 8,600万ドル超(約136億円) | オンチェーンの推計(第三者) |
| Bitquery | 335ウォレット・1億200万ドル(約161億円)(10月12日の更新では324ウォレット、10月11日時点は315ウォレット・9,320万ドル(約147億円)) | ブロックチェーン分析企業の集計(第三者、10月16日の更新。金額は10月12日23時 日本時間の更新から同じで、ウォレット数だけ数え方の見直しで増えた。調査ページ、2026年10月19日確認) |
円換算は1ドル≒158円。Ledgerは「ネット上の数字は第三者のもので、Ledgerは十分に確かめていない」としています(Ledger公式X、10月13日。2026年10月14日確認)。10月15日の公式ブログにも、被害額の記載はありません(2026年10月16日確認)
Ledgerは、資金を失ったのにまだ連絡していない人に、公式サポートから連絡するよう呼びかけています。「被害額が確定した」「補償の受付が始まった」といった話は、10月16日時点でLedgerの発表にはありません(10月15日の公式ブログにも書かれていません)。
Ledgerで何が起きた?いつ・どこで・いくら
Ledgerは、東南アジアの販売店CryptoBilisで製品を買った利用者から「資金を失った」との報告が相次いだことを受け、調査を始めました。2026年10月9日22時32分(日本時間)、Ledgerの公式サポートアカウント(@Ledger_Support)が次の内容を投稿しています。
Ledgerは、東南アジアでCryptoBilisという販売店から製品を購入した利用者の資金流出の報告を調査しています。予防措置として、調査の結果が出るまで、CryptoBilisにLedger端末のすべての販売と出荷を停止するよう求めました。過去90日間にこの販売店で購入した人は、まだ設定していなければ設定を始めないでください。すでに設定した場合は、新しいシードを持つ新しいLedger端末へ資産を移すことを検討してください。調査の進み具合に応じて、引き続きお知らせします。質問は公式の窓口(support.ledger.com)からLedgerのカスタマーサポートへ。
Ledger公式サポートX(@Ledger_Support)2026年10月9日の投稿を編集部が日本語に要約
投稿の1文目では店名が「CryptoBillis」と綴られていますが、2文目とLedger公式の販売店一覧では「CryptoBilis」です。同じ販売店を指しています。
流出額は、Ledgerではなくブロックチェーン上の資金を追った調査員の推計です。
| 日時(日本時間) | 発信元 | 内容 |
|---|---|---|
| 10月8日 16時22分 | マーク・カルプレス氏(元Mt.Gox CEO) | 「怪しい販売者」から買ったLedgerに、SIMカード付きの「スパイ部品」が仕込まれていたと投稿。翌日未明、この部品は端末から画面へ送られるデータを読み取り、設定時に表示される復元フレーズも読めると説明 |
| 10月9日 21時00分 | 調査員 tanuki42氏 | 流出先とみられるアドレスを公開し、被害者にセキュリティ支援団体SEAL 911への連絡を呼びかけ。「損失は7,200万ドル超で増えている」 |
| 10月9日 21時24分 | 調査員 Specter氏 | イーサリアム・トロン・ビットコインで数百の被害ウォレットからの流入を確認したとし、損失は8,600万ドル超と推計 |
| 10月9日 22時32分 | Ledger公式サポート | 調査を発表。CryptoBilisに販売・出荷の停止を要請。過去90日の購入者に設定の中止などを案内 |
| 10月9日 23時01分 | CZ氏(バイナンス共同創業者) | これまでの情報からは「1つの業者に限られたサプライチェーン攻撃」とみられ、少数の人が偽物か改ざんされたLedgerを買った可能性がある、との見方 |
| 10月10日 0時03分 | カルプレス氏 | 盗み見の部品は「手作業ではんだ付けした配線」から「本物の基板に紛れ込むよう作られた量産の基板」へ進化した、と投稿 |
| 10月10日 0時13分 | カルプレス氏 | 自分の改ざん端末はマレーシアから届き、外箱のフィルム包装(シュリンク包装)は完璧だった。開けても最初は部品が見えず、画面の緩衝材があるはずの場所に隠されていた、と投稿(X) |
| 10月10日 0時44分 | カルプレス氏 | CryptoBilisで買った人に、端末の中を開けて写真を投稿するよう呼びかけ |
| 10月10日 18時31分 | Ledger公式 | 流出はCryptoBilisで売られた端末に限られるとみている、Ledgerのシステムやサービスが侵害された兆候はない、と発表(調査は継続) |
| 10月11日 2時09分 | Ledger公式サポート | 被害にあった利用者の端末1台に、不正なハードウェアが埋め込まれていたことを確認と発表。CryptoBilisは調査が終わるまで在庫すべての販売を停止。Ledgerのシステムが侵害された兆候はない。SEAL 911の協力を得て、当局とも連携 |
| 10月11日 | Bitquery(ブロックチェーン分析企業。第三者の集計) | 6つのチェーンで315ウォレットから9,320万ドルが抜かれたと集計。最初の送金から47分で6チェーンに広がり、9月26日から約2週間、少額のテスト送金があった。多くのウォレットが数秒で同じ承認に署名しており、1人の犯人が全ウォレットの鍵を持っていたとみている |
| 10月11日 4時33分 | カルプレス氏 | Ledgerのヘルプの「開封や確認で損傷したら保証は無効」という文言を、「損傷は保証の対象外」に改めるよう提案(X) |
| 10月12日 23時 | Bitquery(第三者の集計) | 見落としていたトロンの9ウォレット(10月9日に計880万USDTが抜かれていた)を加え、324ウォレット・1億200万ドルに集計を更新(調査ページ) |
| 10月12日 | Ledger(CoinPostの報道) | 正規の販売店・代理店に、正規のルートだけで仕入れ、返品された品を再販売しないよう改めて求めたと表明。確認された事例はすべてCryptoBilis経由と説明 |
| 10月13日 15時39分 | Ledger公式(Donjon) | 部品は端末の中で画面の24語を読み取り、eSIMを使ったLTEで外へ送ると公表。セキュリティチップやOSは書き換えない。総額・被害者数は確認していない(公式X) |
| 10月13日 21時29分 | Ledger公式 | MediaMarktSaturnが、Ledgerと合意のうえで店舗・オンラインでのLedger端末の販売を止めたと発表。ドイツの利用者1人からの部品の報告がきっかけで、資金の流出の報告はない(公式X) |
| 10月13日 22時32分 | Trezor公式 | 「最近のサプライチェーンの事件を受け、確かめやすくするため販売店の数を減らす」と発表。Trezorの端末が侵害された証拠は無く、予防措置と説明(公式X) |
| 10月14日 7時03分 | Ledger公式 | 東南アジア6か国と香港の販売店・代理店に、販売停止と棚からの撤去を要請。確認された被害は東南アジアだけ(公式X) |
| 10月15日 19時48分 | Ledger公式ブログ | 組織的な犯罪グループが正規の端末を買って部品を組み込み、東南アジアの販売店を通じて流通させたと説明。チップ・OS・サーバーに欠陥はなく、システムも侵害されていない。正規販売店に返品品の再販売禁止を改めて伝え、店頭に並べないなどの新しい決まりを求めた(公式ブログ) |
| 10月15日 21時18分 | Ledger公式ブログ | 新機種Ledger Atomを発表。届く前の開封や改造を検知する仕組みを設けるとし、出荷は2027年の見込み(公式ブログ) |
流出額は、The Block・Decrypt・CoinPostなどがこの推計として報じています。円換算では、Specter氏の推計の8,600万ドルが約136億円、tanuki42氏の7,200万ドルが約114億円です(1ドル≒158円)。どちらも調査員の推計で、Ledgerは流出額を確認していません。Specter氏の投稿は「XとRedditでLedger利用者のウォレットが抜かれたとの報告がある」とするもので、すべてのアドレスがCryptoBilisの端末と結びついているかは公表されていません。
その後、ブロックチェーン分析企業のBitqueryが、被害ウォレットを6つのチェーン(トロン・ビットコイン・イーサリアム・BNBチェーン・Polygon・ソラナ)で追い、10月11日時点で315ウォレット・9,320万ドル(約147億円)が抜かれたと集計しました。【10月15日追記】Bitqueryは10月12日23時(日本時間)、見落としていたトロンの9ウォレット(10月9日に計880万USDTが抜かれていた)を加え、集計を324ウォレット・1億200万ドル(約161億円)に更新しました。【10月19日追記】Bitqueryは10月16日、少額のウォレットの数え方をそろえ、ウォレット数を335に改めました。金額の合計は同じです(Bitqueryの調査ページ、2026年10月19日確認)。いちばん多いのはトロン上のUSDTなどの約7,930万ドルです(Bitqueryの調査ページ、10月13日19時 日本時間更新、2026年10月15日確認)。これはLedgerの発表ではなく、第三者の集計です。Bitqueryによると、テザー社が約1,000万ドル分のUSDTを凍結し、10月13日18時24分(日本時間)時点で約8,400万ドル(約133億円)がまだブロックチェーン上で追える状態でした。ドルの金額は10月9日の価格での換算(Bitquery)。円は1ドル≒158円で当サイトが換算しました(10月15日13時13分のCoinGeckoのビットコインの円建て・ドル建て価格の比157.75円を丸めた値)。
原因は?Ledgerが被害端末に「不正なハードウェア」を確認
Ledgerは10月10日18時31分(日本時間)、流出は「CryptoBilisで売られた端末に限られるとみている」、「Ledgerのシステムやサービスが侵害された兆候はない」と公式Xで発表しました。原因の詳しい中身は調査中です。
そのうえでLedgerは10月11日2時09分(日本時間)、被害にあった利用者の端末1台に「権限のないハードウェアの埋め込み」があったことを確認したと公式サポートのXで発表しました。Ledgerは被害者に個別に連絡を取っているとしています。部品の仕組みは10月13日に公表されました(上の続報の章)。【10月16日追記】Ledgerは10月15日の公式ブログで、組織的な犯罪グループが正規の端末を買って部品を組み込み、東南アジアの販売店を通じて流通に戻したと説明しました(Ledger公式ブログ、2026年10月16日確認)。グループの名前や、流通のどの段階で入れ替えたかは公表されていません。
カルプレス氏は10月8日、マレーシアで買われたLedger端末の中に、本来は無い小さな基板とSIMカード(携帯の通信用チップ)が仕込まれていたと投稿しました。同氏の説明では、この部品は端末の中で画面へ送られるデータを横から読み取る仕組みで、初期設定のときに画面に表示される24語の復元フレーズも読み取れるとされます。復元フレーズを知られると、そのウォレットの資産はどこからでも動かせます。
ただし、カルプレス氏が調べた端末と、今回の流出が同じものかは確認されていません。CryptoBilisが端末に手を加えたことを示す公表された証拠もなく、Ledgerも販売店を名指しで非難してはいません。配送や在庫のどこかで第三者が手を加えた可能性もあります。Ledgerが確認したのは被害端末1台の不正な部品で、10月13日にLedgerが公表した仕組み(画面の24語を読み取り、携帯回線で外へ送る)は、カルプレス氏の報告と大筋で同じですが、同じ部品かどうかをLedgerは明らかにしていません。
改ざん部品はどうやって24語を盗む?
Ledgerのセキュリティ研究チームDonjonも10月13日、部品は画面に表示された24語を読み取り、eSIMを使ったLTE(携帯回線)で外へ送る仕組みだったと公表しました(Ledger公式X、詳しくは上の「10月13〜14日の続報」の章)。以下は、それより前に出ていた研究者の報告の詳しい中身です。
研究者の報告によると(10月10日時点)、改ざん部品は本物のLedger Nano Xの中に足された小さな基板です。端末の中でセキュリティチップから画面へ送られるデータの配線を盗み読み、初期設定で画面に24語が表示された瞬間に、その文字を読み取って携帯回線で外へ送ります。セキュリティチップには手を出さず本物のままなので、Ledgerの正規品チェックには合格してしまいます。出典はTibane Labsの研究ページと、ハードウェア研究者Joe Grand氏の講演資料です。
| 部品の働き | 中身(研究者の報告) |
|---|---|
| 読み取る | 画面への配線を盗み読み、表示された24語の文字を認識する |
| ためる | 読み取った24語を部品のメモリに保存する |
| 送る | 部品に付いた専用のSIMとアンテナで、携帯回線を使って外へ送る |
| 見た目 | 外箱・外観・動作は普通。新しいものほど目立たず、最新の部品はケースを開けても普通の端末に見えるとされる |
最初の型は2025年8月にRedditで報告され、Joe Grand氏が2026年5月の講演(米国で5月26〜30日に開かれたHardwear.io USA 2026)で分解の結果を発表しました(Grand氏の発表ページ、資料は5月29日改訂、2026年10月19日確認)。その後の型は部品が小さく目立たなくなり、元の電池を過充電やショートを防ぐ保護回路の無い電池に替えた個体もあったと報告されています。研究者は「このタイプが24語を盗めるのは、画面に24語が表示される設定のときだけ」としており、まだ設定していない端末なら漏れるものは無く、設定済みなら漏れたものとして新しい24語へ移すしかないと書いています。これはLedgerの案内と一致します。
Ledgerの「正規品チェック」に合格しても安心できない理由
Ledgerには、端末が本物かを確かめるGenuine Check(正規品チェック)があります。公式アプリLedger Wallet(旧Ledger Live)で初期設定するときに、端末の中のセキュリティチップ(セキュアエレメント)が工場で入れた秘密の鍵で応答し、本物のチップかをLedgerのサーバーで確かめる仕組みです。
ところがLedger自身が、このチェックでは「元のセキュリティチップがそのまま残っていれば、スパイ部品のような物理的な改造は見抜けない」と公式の解説記事で書いています。つまり、本物の端末に部品を後から足した「改ざん端末」は、正規品チェックに合格してしまうことがあるということです。Ledgerは公式サイトか正規の販売店で買うよう勧めていますが、今回は正規の販売店で買った端末で問題が報告されています。新しく買うなら、メーカーの公式ストア(Ledger.com)で買うのが確実です。
自分のLedgerは対象?早見表で確認
Ledgerが名指しした対象は「過去90日間にCryptoBilisで買った人」です。Ledgerの投稿日(10月9日)から数えると、2026年7月11日ごろ以降に買った人が当たります(日付は編集部の計算。Ledgerは具体的な日付を示していません)。購入の記録(注文メール・レシート)で、どこで・いつ買ったかを確かめてください。
| どこで・いつ買ったか | 危険度 | すること |
|---|---|---|
| CryptoBilisで過去90日以内/まだ設定していない | 高 | 設定を始めない(Ledgerの案内)。電源を入れずに保管し、公式サポートに問い合わせる |
| CryptoBilisで過去90日以内/設定済み | 高 | 新しいシードを作った別のLedger端末へ資産を移すことを検討(Ledgerの案内) |
| CryptoBilisで90日より前 | 要注意 | Ledgerの名指しの対象外だが、原因が出ていない。続報を確認し、不安なら同じく新しいシードへの移動を検討 |
| ほかの正規販売店(Amazonの正規ストアを含む) | 要注意 | Ledgerの名指しの対象外。ただし原因が分かっていないので続報を確認する |
| 中古・フリマ・オークション・個人売買、Amazonなどの第三者出品者 | 高 | Ledgerの名指しの対象外だが、研究者の報告では日本のヤフオクとAmazon.co.jpの第三者出品者で改ざん端末が見つかっている(10月10日時点)。24語を表示したことがあるなら、新しい端末で作った新しい24語へ移す |
| メーカーの公式ストア(Ledger.com) | 低 | 今回の名指しの対象外。復元フレーズを入力させる連絡などの便乗詐欺に注意 |
CryptoBilisはどの国の正規販売店?
CryptoBilisは、Ledger公式の正規販売店一覧で、インドネシア・マレーシア・フィリピンの欄に載っている販売店です(2026年10月10日、Ledger公式の一覧で確認。フィリピンは「CryptoBilis PH」の名前)。The Blockも「正規の販売店」と報じています。正規の販売店で買った端末でも、今回の対象になりうるということです。なお、CryptoBilisの元共同創業者は、同店を2026年3月に売却し、運営やシステムの権限をすべて新しい経営陣に引き渡して、今は関わっていないと説明しています(本人の説明、フィリピンの暗号資産メディアBitPinasなどの報道による)。売却と端末の改ざんの関係は確認されていません。
東南アジアに住んでいたときに買った人、旅行や出張で現地で買った人、現地の知人から譲り受けた人は、購入元がCryptoBilisでないかを確かめてください。
日本で買ったLedgerは大丈夫?安全な買い方は
日本で買ったLedgerも、安全とは言い切れません。Ledgerが名指ししたのはCryptoBilisの購入者だけですが、研究者の報告によると(10月10日時点)、改ざんされた端末のうち2台は日本のヤフオクと、Amazon.co.jpの第三者出品者(中国の出品者、マレーシアから発送)から買われたものでした(出典:Tibane Labsの研究ページ)。研究者は、この2台とCryptoBilisを結び付ける証拠は無いとしています。原因は調査中のため、続報も確認してください。
【10月15日追記】Amazon.co.jpの第三者出品者から買われた1台は、元Mt.Gox CEOのマーク・カルプレス氏が自分で買ったLedger Nano Xです。同氏は、この端末は外箱のフィルム包装(シュリンク包装)に不自然な点が無く、開けても最初は部品が見えなかったと投稿しています(カルプレス氏のX、2026年10月10日0時13分 日本時間)。同氏のTibane Labsの研究ページによると、この端末はこれまでで最も新しい型で、次のように見分けにくく作られていました(Tibane Labsの研究ページ、2026年10月15日確認)。
- 元の電池はそのまま。画面の裏の緩衝材(スポンジ)を取り除いた空間に、LTEの通信モジュール・マイコン・eSIMが収められていた(以前の型は電池を小さいものに替えていたので、「電池が小さい」で見分けられた)
- 部品の基板はLedgerの基板と同じ黒に塗られ、マイコンとeSIMは型番が読めないよう表面が削られていた
- ケースを開けて画面が付いたままの状態で見える違いは、上の端を通る細い黒いアンテナ線だけだった
Ledger公式のヘルプ「ハードウェアの完全性の確認」(2026年10月14日更新)も、正規品チェック(Genuine Check)は元のセキュアエレメントが損傷していなければ、スパイ行為などの物理的な改変を検出できないと書いています(Ledger公式ヘルプ、2026年10月15日確認)。包装がきれいで、正規品チェックに合格しても、改ざんが無いとは言えません。Ledgerは10月13日、「ほかの端末や地域で見つかった部品の報告も調べている」とし、CryptoBilis以外で買った端末からの流出はまだ確認していないとしています(Ledger公式X)。日本で見つかった端末とCryptoBilisの件が同じ部品によるものかは、Ledgerは明らかにしていません。
これから買う人、買い替える人は、メーカーの公式ストア(Ledger.com)で買うのが確実です。今回はLedgerの一覧に載る正規の販売店で問題が報告されており、「正規の販売店なら安全」とは言い切れません。CoinPostの報道によると、Ledgerは10月12日、正規の販売店に「返品された品を再販売しない」よう改めて求めました。返品品は一度だれかの手に渡った端末なので、新品として売られていても中身までは分かりません。通販サイトでは、同じ商品ページに別の出品者が混ざることがあるため、すでに通販で買った人は注文履歴で「販売元」を確かめてください。
【10月16日追記】これから買う人の確かめ方(Ledgerが10月15日に販売店へ求めた決まりから)
- メーカーの公式ストア(Ledger.com)か、Ledgerの正規販売店一覧に載る店で買う。一覧はLedgerの正規販売店一覧で確かめられます。いちばん確実なのは公式ストアです
- 店頭に並んでいる展示品・陳列品は買わない。Ledgerは10月15日から、正規の販売店に「棚や展示に並べず、在庫は奥に置いて購入時に手渡す」よう求めています。店頭に並んでいる品は、この新しい決まりに沿っていません
- 中古品・返品品の再販売・個人売買は避ける。Ledgerは「返品された端末は、新品・未開封に見えても再販売できない」としています。「未開封」「新品同様」の表示は、改ざんが無い証明になりません
根拠:Ledger公式ブログ「Ledger’s Response to the Hardware Implant Attack」(2026年10月15日公開、10月16日確認)。届いた端末は、必ず自分で新しい24語を作って使い始めてください。
| 日本での買い方 | 確かめること・すること |
|---|---|
| メーカーの公式ストア(Ledger.com) | これから買うならここが確実 |
| 家電量販店などの実店舗(正規の販売店) | Ledgerの正規販売店一覧に載る店かを確かめる。店頭に並んだ展示品・陳列品は買わない(Ledgerは10月15日から、正規の販売店に店頭に並べず購入時に奥から手渡すよう求めている。公式ブログ) |
| Amazon | 注文履歴の「販売元」がLedgerの公式ストアかを確かめる。正規の販売店はLedgerの正規販売店一覧で確認できる。研究者が調べた改ざん端末は第三者出品者から買われたもの。販売元が公式でなく、24語を表示したことがあるなら新しい24語へ移す |
| 中古・フリマ・オークション・個人売買 | 研究者が調べた改ざん端末の1台はヤフオクで買われたもの。この端末で24語を表示したことがあるなら、漏れたものとして新しい端末で作った新しい24語へ移す。Ledgerは正規の販売店にも、返品された端末の再販売を認めていない(公式ブログ) |
「Amazonで売っているLedgerはすべて危ない」という意味ではありません。Amazon.co.jpには、Ledgerの正規販売店一覧に載るストアもあります。大事なのは「どの出品者から買ったか」です。
Ledgerが挙げる「使ってはいけない端末」のサイン(公式の解説記事より)
- 箱に復元フレーズが書かれたカードが入っていた、説明書に印刷されていた
- 箱にPINコードが同封されていた、届いたときにすでに設定済みだった
- 箱が開けられた・手を加えられた形跡がある(どこで買った場合も)
- 注文していない「交換品」が届いた
- 販売店から渡された専用アプリや独自のダウンロードリンクで設定するよう言われた
1つでも当てはまれば、その端末は使わず、Ledgerの公式サポートに連絡してください。
今すぐやること:対象の人・そうでない人
CryptoBilisで買った人(過去90日)
- まだ設定していないなら、設定を始めない(Ledgerの案内)。電源を入れず、パソコンやスマホにもつながない。
- 設定済みなら、新しい端末で新しいシードを作り、資産を移す。新しい端末はメーカーの公式ストア(Ledger.com)で買う。
- 今の24語を新しい端末に入れ直す(復元する)のは意味がありません。漏れた可能性があるのは端末ではなく「24語そのもの」だからです。必ず新しい端末で新しい24語を作ります。
- 移す先の新しいアドレスは、新しい端末の画面に表示されたものと一字一句同じかを確かめてから送る。
- 同じ24語で使っていたウォレット(ほかのアプリに読み込ませたものも含む)は、すべて危険とみなして資産を移す。
- すでに資産が抜かれていた場合は、日時・金額・送り先アドレス・購入の記録を保存し、Ledgerの公式サポートと最寄りの警察に相談する。
Ledgerは「資産を移すことを検討して」と書いており、移すかどうかの最終判断は利用者に委ねています。原因が分かっていない今は、移しておく方が損失を避けやすいと考えられます。移すときの送金手数料はかかりますが、資産を失う危険と比べれば小さい額です。
CryptoBilis以外で買った人
- 注文メール・注文履歴で、どこで(どの販売元から)いつ買ったかを確かめる。
- 公式アプリLedger Walletは、Ledger公式サイトか公式のアプリストアからだけ入れる(Ledgerの案内。偽アプリは正規品チェックの結果も偽って表示する)。
- 24語は紙など端末以外のものに書き、パソコン・スマホ・アプリ・サイトに入力しない。
- このニュースに便乗した連絡(次の章)を無視する。
- 中古・フリマ・オークション、販売元が公式でない通販で買い、24語を表示したことがあるなら、新しい端末で作った新しい24語へ移す(研究者の報告、10月10日時点)。
なお、CZ氏は今回の件を受けて「ハードウェアウォレットを買ったら、大きな額を入れる前に数週間置き、その間にハッキングなどのニュースを確認する」という自衛策を紹介しています。新しく買ったばかりの人は参考にしてください。
「Ledgerのサポート」「補償します」は詐欺に注意
流出のニュースが広まると、被害者や不安になった利用者を狙う便乗詐欺が必ず出てきます。Ledgerの公式の説明と照らし合わせると、次の連絡はすべて詐欺と判断できます。
| よくある連絡 | なぜ詐欺と分かるか |
|---|---|
| 「安全確認のため24語を入力してください」というメール・サイト・アプリ | Ledgerは「正規のLedger端末は、復元フレーズをパソコン・スマホ・アプリ・サイトに入力させることはない。求めてきたら詐欺」と説明している |
| 「交換用の端末を送ります」「届いた新しい端末に移行してください」 | Ledgerは「正規の交換品が頼んでもいないのに届くことはない」と説明。過去に偽の交換品で約7.8万ドルが盗まれた例がある |
| XやTelegramのDMで「Ledgerサポートです」 | Ledgerが案内する窓口は公式サイトのサポート(support.ledger.com)。DMで個別に連絡してくる窓口は案内していない |
| 「補償が決まりました。受け取りに手数料を」「資金を取り戻せます」 | 10月14日時点で、Ledgerは補償を発表していない。先にお金を払わせる「取り戻し」の話は典型的な二次被害 |
| 「アップデートが必要」と専用リンクやテスト版アプリを案内される | Ledgerは「サポートを名乗る相手に急かされても、非公式のリンク・ストア・テスト版のアプリは入れない」と案内している |
取り戻しをうたう業者の手口は「仮想通貨詐欺の「返金できます」は二次被害の入口」、ウォレット会社を名乗る詐欺の見分け方は「MetaMaskを名乗る詐欺の見分け方」で詳しくまとめています。Ledgerを名乗る詐欺も、手口は同じです。
ハードウェアウォレットでも資産が抜かれることはある?過去の例
ハードウェアウォレットは、ネットにつながったウォレットより安全ですが、「買い方」と「24語の扱い」を誤ると資産は抜かれます。端末のチップそのものが破られたのではなく、端末の外側(流通・付属品・利用者の操作)が狙われるのが典型です。
| 手口 | 中身 | 防ぎ方 |
|---|---|---|
| 改ざん端末 | 本物の端末に部品を足し、画面の情報(24語)を盗む。今回疑われている手口 | メーカーの公式ストアで買う。正規品チェックだけに頼らない |
| 偽物の端末 | 見た目をまねた別物。偽のアプリと組み合わせて「本物」と表示させる | 公式アプリで正規品チェックをする |
| 24語を同封 | あらかじめ作った24語を同封し、入金を待って抜く | 同封の24語・PINは絶対に使わない |
| 偽の交換品・偽サポート | 2021年5月、注文していない「交換品」に仕込まれた偽アプリに24語を入れ、約7.8万ドルが30分で抜かれた(Ledgerの解説記事より) | 24語をアプリ・サイトに入力しない |
端末そのものの欠陥で資産が流出した例としては、別のハードウェアウォレットColdcardの乱数の不具合があります(「Coldcardで約170億円相当が流出、自衛のためにできること」)。今回のLedgerの件は、Ledgerの発表の範囲では端末の欠陥ではなく「特定の販売店から買った端末」の問題として扱われています。
よくある質問
Q. Ledger(レジャー)とは?
Ledgerは、フランスの会社Ledgerが作るハードウェアウォレット(暗号資産の秘密の鍵をネットから切り離して保管する専用端末)です。Nano X・Nano S Plusなどの機種があり、公式アプリLedger Walletと組み合わせて使います。
Q. Ledgerはハッキングされたのですか?
Ledgerは、システムが侵害された兆候はないとしています。10月10日18時31分(日本時間)の公式Xで、流出は「CryptoBilisで売られた端末に限られるとみている」、「Ledgerのセキュリティ基盤・システム・サービスが侵害された兆候はない」と発表しました。10月11日には、被害にあった利用者の端末1台に不正なハードウェアが埋め込まれていたことを確認したと発表しています。Ledgerの説明では、Ledgerのシステムが破られたのではなく、端末そのものに部品が足されていたということです。10月13日には部品の仕組み(画面の24語を読み取り、携帯回線で外へ送る)を公表し、10月14日にも「Ledgerの基盤・システム・サービス・直販が侵害された兆候はない」と改めて説明しています。【10月16日追記】10月15日の公式ブログでは「Ledgerのチップ・OS・サーバーに欠陥はなく、システムも侵害されていない」とし、組織的な犯罪グループが正規の端末を買って部品を組み込み、東南アジアの販売店を通じて流通させた「流通経路への攻撃」だったと説明しています(Ledger公式ブログ、2026年10月16日確認)。グループの名前や、流通のどの段階で仕込まれたかは公表されていません。
Q. 日本で買ったLedgerも危ないですか?
安全とは言い切れません。Ledgerが名指ししたのはCryptoBilisの購入者だけですが、研究者の報告によると(10月10日時点)、改ざん端末のうち2台は日本のヤフオクとAmazon.co.jpの第三者出品者から買われたものでした。中古や個人売買の端末、販売元が公式でない端末で24語を表示したことがあるなら、新しい端末で作った新しい24語へ移してください。通販で買った人は注文履歴で販売元を確かめ、販売元が分からない場合や、箱に開封の跡があった場合は、Ledgerの公式サポートに相談してください。これから買うならメーカーの公式ストア(Ledger.com)が確実です。
Q. Amazonで買ったLedgerは大丈夫?
Amazonで買ったLedgerは、販売元によります。注文履歴で「販売元」がLedgerの公式ストアなら、今回の報告の対象ではありません。研究者の報告によると(10月10日時点)、Amazon.co.jpで見つかった改ざん端末は第三者出品者(中国の出品者、マレーシアから発送)から買われたものでした。販売元が公式ストアでなく、その端末で24語を表示したことがあるなら、メーカーの公式ストアで買った新しい端末で新しい24語を作り、資産を移してください。【10月15日追記】この端末は外箱のフィルム包装がきれいなままで、ケースを開けても部品がほぼ見えない型でした(カルプレス氏のX、Tibane Labsの研究ページ、2026年10月15日確認)。包装の見た目では判断できません。
Q. 正規品チェック(Genuine Check)に合格すれば安全ですか?
正規品チェックは「中のセキュリティチップが本物か」を確かめるもので、Ledger自身が「元のチップが残っていれば、スパイ部品のような物理的な改造は見抜けない」と説明しています。合格しても、それだけで安全とは言い切れません。
Q. 自分で端末を開けて確かめるべきですか?
すすめません。研究者の報告によると(10月10日時点)、最新の改ざん部品はケースを開けても普通の端末に見え、見分けるのは難しいとされています。開けて「何も無かった」と安心するより、心配な端末は使うのをやめ、新しい端末で作った新しい24語へ資産を移す方が確実です。今の24語が漏れていても、移した後の資産は守れます。【10月15日追記】また、Ledger公式ヘルプは、開封や確認の途中で端末が損傷した場合は保証が無効になるとしています(Ledger公式ヘルプ「ハードウェアの完全性の確認」、2026年10月14日更新、10月15日確認)。カルプレス氏は10月11日、この文言を「損傷は保証の対象外」に改めるようLedgerに提案しています(カルプレス氏のX)。
Q. 被害にあった場合、Ledgerから補償はありますか?
10月14日昼の時点で、Ledgerは補償について何も発表していません(10月11日・13日・14日の発表にも補償の話はありません)。「補償が決まった」「手数料を払えば返金される」という連絡は詐欺の可能性が高いので、Ledgerの公式サイトのサポートと公式Xの発表だけを確認してください。【10月16日追記】10月15日の公式ブログにも、補償や返金の記載はありません(2026年10月16日確認)。
Q. Ledgerの販売停止はどの国・地域ですか?日本は対象ですか?
Ledgerが10月14日に販売停止と棚からの撤去を求めたのは、インドネシア・シンガポール・タイ・フィリピン・ベトナム・マレーシア・香港の販売店・代理店です(Ledger公式X)。日本は対象に入っていません。欧州では、家電量販店のMediaMarktSaturnが10月13日にLedgerと合意して販売を止めました。Ledgerは、確認された被害は東南アジアだけで、ほかの地域で買った端末の流出は確認していないとしています。日本で買う場合も、メーカーの公式ストア(Ledger.com)が確実です。
Q. Trezorに替えれば安全ですか?
Trezorは「Trezorの端末が侵害された証拠は無い」としつつ、10月13日に予防措置として正規の販売店を絞りました(Trezor公式X)。今回の手口は、本物の端末に部品を足して画面を読み取るもので、メーカーを替えるだけで防げるとは言い切れません。どのメーカーでも、①メーカーの公式ストアで買う、②封や箱に開封の跡が無いかを確かめる、③届いた端末で自分で新しい24語を作る、の3つが基本です。Trezorの広報は、メーカーの違う端末を組み合わせるマルチシグ(複数の署名が必要なウォレット)も勧めています(Cointelegraph)。
Q. 店頭に並んでいるLedgerは買っても大丈夫?
避けてください。Ledgerは2026年10月15日、正規の販売店・代理店に「Ledger製品を店頭の棚や展示に並べず、在庫は奥に置いて購入時に手渡す」よう新たに求めました(Ledger公式ブログ、2026年10月16日確認)。店頭に並んでいる品は、この新しい決まりに沿っていません。買うならメーカーの公式ストア(Ledger.com)か、正規販売店一覧に載る店で、奥の在庫から受け取ってください。中古品や、返品された端末の再販売も避けてください。
Q. 新しいLedger Atomを待てば安全ですか?
今の不安への対処として待つことはすすめません。Ledger Atomは2026年10月15日に発表された開発中の端末で、出荷は2027年の見込みです。設計の解説では、届く前の開封や改造を検知する仕組みを設けるとしていますが、実物はまだありません(Ledger公式ブログ、2026年10月16日確認)。今のLedgerに不安があるなら、メーカーの公式ストアで買った端末で新しい24語を作り、資産を移す方が先です。
まとめ
- Ledgerは10月11日、被害端末1台に不正なハードウェアの埋め込みを確認したと発表。CryptoBilisは在庫すべての販売を停止した。
- Ledgerは10月13日に部品の仕組み(画面の24語を読み取りLTEで送る)を公表し、10月14日に東南アジア6か国と香港の販売店へ販売停止を要請。欧州のMediaMarktSaturnも販売を止め、Trezorは正規の販売店を絞った。日本は販売停止の対象外。
- 流出額は、Ledgerは総額を確認していない。第三者の数字は、Specter氏の推計で8,600万ドル超(約136億円)、Bitqueryの集計で335ウォレット・1億200万ドル(約161億円)(10月16日の更新)。
- 【10月19日追記】カルプレス氏は「Ledgerは3月に高度な部品を知っていた」と批判(本人の主張)。LedgerのCEOは「憶測は避けて」と反論し、会社としての回答はまだない。持っている人がやることは変わらない。
- 過去90日にCryptoBilisで買った人は、設定しない/設定済みなら新しい端末・新しい24語へ移す。
- CryptoBilisは正規の販売店。新しく買うならメーカーの公式ストア(Ledger.com)で。
- 【10月16日追記】Ledgerは10月15日の公式ブログで、組織的な犯罪グループによる流通経路への攻撃と説明し、チップ・OS・サーバーに欠陥はないとした。正規の販売店に返品品の再販売禁止を改めて伝え、店頭への陳列をやめさせた。買うなら公式ストアか正規の販売店で、展示品・中古・返品の再販品は避ける。
- 24語はどこにも入力しない。「サポート」「補償」を名乗る連絡は無視する。
本記事のデータは2026年10月19日(日本時間)時点のものです(10月19日、カルプレス氏のXとLedgerのゴーティエCEOのXの投稿(いずれも10月17日)、Bitqueryの集計の更新(10月16日)、Ledger Academyの記事とその保存版、Joe Grand氏の発表ページを確認して追記。10月16日、Ledger公式ブログの見解と再発防止策とLedger Atomの発表(いずれも10月15日公開)を確認して追記。10月15日、Bitqueryの集計の更新、カルプレス氏のXとTibane Labsの研究ページ、Ledger公式ヘルプ(10月14日更新)を確認して追記。10月13日・14日のLedger公式Xの発表、10月13日のTrezor公式Xの発表と同社幹部の書簡は10月14日に確認。10月11日のLedgerの発表、10月12日の報道は同日に確認)。Ledgerが続報を出した場合は、この記事に追記します。