この記事の結論
何が起きた:2026年9月、MEXCの利用者1人がアカウントを不正に乗っ取られ、MEXCが凍結・復旧した後も攻撃者が作ったAPIキーが残っていたため、約34万ドル(約5,370万円)分の暗号資産を送金されました。MEXCはCEOが原因を認め、全額補償を行ったと表明しています。
自分は影響を受けるか:被害が報告されているのはこの1件で、MEXC全体の資産流出ではありません。ただし「APIキーは2段階認証なしで出金できる」仕組みは、APIキーを作ったことがある人すべてに関係します。
今すぐやること:MEXCの「API管理」を開き、身に覚えのないキー・使っていないキーを削除してください。あわせて出金ホワイトリストをオンにします(本記事のデータは2026年9月29日時点)。
2026年9月28日、MEXCの利用者がX(旧Twitter)で「アカウントを取り戻した後に、約34万ドルを勝手に送金された」と公表し、中国語・英語の暗号資産メディアで大きく報じられました。
この記事では、MEXCの公式声明と複数の報道をもとに、何が起きたのか・なぜパスワードを変えても防げなかったのか・自分のMEXCアカウントで今すぐ何を確認すればいいのかを順番に整理します。MEXCを使っている人、これから使うか迷っている人は、5つの対策の章だけでも確認してください。
MEXCで何が起きた?約34万ドルが不正送金されるまでの時系列
MEXCの利用者1人が、本人になりすました不正な申請でメールアドレスと2段階認証を変更され、アカウントを取り戻した後に、攻撃者が作っていたAPIキーを使って約34万ドル分の暗号資産を送金されました。被害を公表したのは、Xで「Shuang Fei」(@shuangfei8)と名乗る中国語圏の利用者です。
報道(crypto.news、ChainCatcher、コインオタク)が伝えた時刻を日本時間にそろえると、流れは次のとおりです。
| 日時(日本時間) | できごと |
|---|---|
| 9月25日 4時10分 | 本人が出していない「メールアドレス変更・Google認証の解除」の申請が出される |
| 9月25日 4時20分ごろ | 申請が約10分で承認される |
| 9月25日 6時05分 | 攻撃者がログインから83秒後に出金できるAPIキーを作成(インドネシア・ジャカルタのIPからと報道) |
| 9月25日 11時55分 | MEXCのリスク管理チームが異常に気づき、アカウントを凍結 |
| 9月26日 4時45分 | 利用者が元のメールを取り戻し、パスワードとGoogle認証を再設定。設定変更による24時間の出金制限が始まる |
| 9月27日 5時12分〜5時25分 | 出金制限が解けた27分後から13分間に、6回に分けて送金される |
| 9月28日 | 利用者がXで被害を公表。MEXC中国語公式X(@MEXCZH)が「専任チームを設け、利用者と合意し解決した」と声明 |
| 9月29日 | MEXCのCEOがXで、残っていたAPIキーが原因だったと認め、全額補償を行ったと表明(ChainCatcher・Wublock123の報道) |
※各報道の北京時間に1時間を足して日本時間にしています。英語メディアの一部は同じできごとを8時間早い時刻(協定世界時とみられる)で書いており、そちらでは「9月24日発生」となっています。
被害額はいくら?USDTとONEで約34万ドル
送金されたのは、ドルと価値が連動するステーブルコインのUSDTと、Harmonyのトークン(ONE)です。
| 銘柄 | 送金された量 | 送金の回数 |
|---|---|---|
| USDT | 322,110 USDT | - |
| ONE(Harmony) | 9,133,999 ONE | - |
| 合計 | 約34万ドル相当(約5,370万円) | 6回・13分間(最初の1回は1 USDTの試し送金) |
※円換算は1ドル=158円で当サイトが計算。数量はCrypto Times・crypto.newsの報道による。
最初に1 USDTだけ送って宛先が正しいか試し、その後、残りを数回に分けて送っています。APIキーを使うと、人が画面で操作するよりはるかに短い時間で、まとめて資産を動かせてしまいます。
アカウントはどうやって乗っ取られた?偽の本人確認動画が使われたとみられる
MEXCは乗っ取りの手口を公表していません。報道によると、攻撃者は偽の身分証の写真と動画を使って「アカウント情報の変更」を申請し、それが審査を通ったとされています(Crypto Times)。中国語メディアのTechFlowは、AIで作った「身分証を手に持った本人の動画」が使われたと報じています。
つまり今回は、パスワードが漏れたのではなく、本人確認(KYC)のやり直しの手続きそのものが悪用されたとみられています。この点は利用者側だけでは防ぎにくく、後の章で「取引所の仕組みの問題」として整理します。
原因は「APIキーの消し忘れ」―なぜパスワードを変えても防げなかった?
パスワードと2段階認証を戻しても被害を防げなかったのは、攻撃者が作ったAPIキーが消されずに残っており、APIキーによる出金には2段階認証のコードもメールの確認も要らないためです。MEXCのCEOも9月29日の声明で「口座に残っていたAPIキーが完全に消されていなかった」ことを原因に挙げています。
APIキーとは?「合鍵」のようなもの
APIキーは、自動売買ツールや損益計算ソフトなどの外部サービスが、あなたのMEXCアカウントを操作するための専用の合鍵です。取引所のサイトにログインしなくても、キーを持っている人(プログラム)が残高の確認・注文・出金などを行えます。
MEXCの公式API仕様では、キーごとに「できること(権限)」を選びます。出金の命令を出すには出金の権限(SPOT_WITHDRAW_WRITE)が必要で、攻撃者はこの権限つきのキーを作ったと報じられています。
| 比べること | サイト・アプリから出金 | APIキーから出金 |
|---|---|---|
| ログイン | 必要 | 不要(キーがあれば命令を出せる) |
| 2段階認証のコード | 必要 | 不要 |
| メールでの確認 | あり | なし |
| 出金先の制限(ホワイトリスト) | 設定していれば有効 | 初期設定ではオフ(どのアドレスにも送れる) |
| パスワード変更の影響 | 変更すれば攻撃者は入れない | キー自体は有効なまま |
出典:MEXC「Withdrawal Feature Optimization」(2023年4月)、MEXC API Documentation(Spot V3)、Crypto Times・crypto.newsの報道。
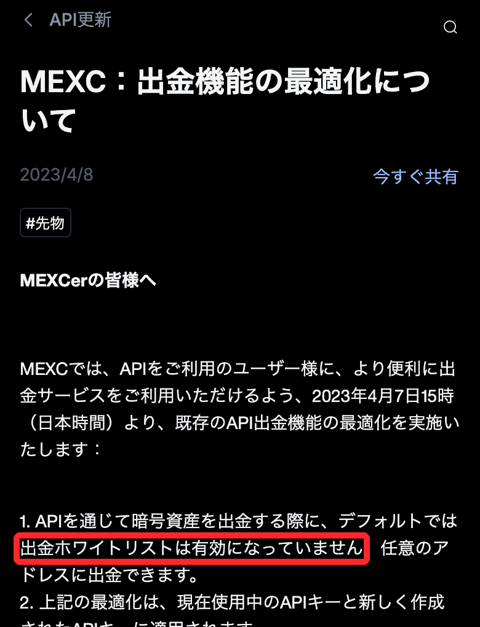
MEXCは2023年4月から、APIによる出金について「初期設定では出金ホワイトリストを有効にしない=どのアドレスにも出金できる」としています。同じお知らせの中で、MEXCは利用者に出金ホワイトリストを自分でオンにするよう勧めています。
なぜ「出金制限が解けた27分後」だったのか
MEXCでは、パスワードや2段階認証を変更すると、安全のために24時間出金できなくなります。今回の利用者は9月26日4時45分ごろに設定を戻したため、翌27日4時45分ごろまで出金が止まっていました。
送金が始まったのは、その制限が解けた27分後です。24時間の出金制限は「乗っ取った人がすぐ引き出せないようにする」ための仕組みですが、APIキーが残っていると、制限が解けた瞬間に攻撃者が動けてしまいます。
「凍結すればAPIキーは無効になる」はずでは?
MEXCの公式FAQには、利用者が自分でアカウントを凍結すると「アカウントに関連するすべてのAPIキーが無効になる」と書かれています。そのため被害者は、「リスク管理チームによる凍結でAPIキーは無効になったのか、復旧の後で再び使えるようになったのか」をMEXCに問い合わせていました。
この点についてMEXCは、CEOの声明で「残っていたAPIキーが完全に消されていなかった」と述べるにとどまり、凍結と復旧のどの段階でキーが残ったのかは「詳しい原因を調査中」としています(2026年9月29日時点)。
MEXC公式はどう対応した?声明の内容と補償
MEXCは被害の公表から1日で「利用者と合意し解決した」と発表し、翌日にはCEOがAPIキーの消し忘れを原因と認めたうえで、全額補償を行ったと表明しました。公式の発信は次の3段階です。
| 日付 | 発信元 | 内容(要約) |
|---|---|---|
| 9月27日 | MEXCカスタマーサポート(被害者への回答) | アカウントが乗っ取られたことを確認し凍結した。送金がアプリ・Web・APIのどれから行われたかは現時点で確認できない。担当部署に回した |
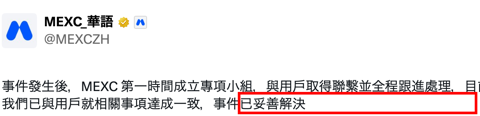
| 9月28日 | MEXC中国語公式X(@MEXCZH) | 事件の直後に専任チームを作り、利用者と連絡を取って対応してきた。利用者と合意に達し、事件は適切に解決した。今後も利用者の資産の安全を最優先にする |
| 9月29日 | MEXCのCEO(Vugar Usi氏)のX投稿(報道による) | カスタマーサポートは異常に気づいてアカウントを凍結したが、残っていたAPIキーが完全に消されておらず、攻撃者が資金を移した。被害者だけが損失を負うべきではないと考え、全額を補償した。詳しい原因は調査を続ける |
出典:9月27日はChainCatcher(被害者が公開したサポートとのやり取り)、9月28日はOdaily(MEXC中国語公式Xの声明)、9月29日はChainCatcher・Wublock123(CEOのX投稿の報道)。日本語は当サイトによる要約。
まだ公表されていないこと
公式声明の後も、次の点はMEXCから説明されていません(2026年9月29日時点)。
- 偽の本人確認動画による変更申請が、なぜ約10分で承認されたのか
- 凍結・復旧の手順で、なぜAPIキーの確認が漏れたのか
- 被害者の画面の「セキュリティ履歴」に、APIキーの作成が表示されなかった理由
- 同じようなことが起きないよう、復旧手順や審査をどう変えるのか
この件について発信しているのは、CEO個人のX(英語、@usithetalk)と中国語公式X(@MEXCZH)の2つだけです。MEXCの英語・日本語のグローバル公式アカウントや、公式ブログ・プレスリリースでは、2026年9月29日時点で本件に触れた発表は確認できていません。
再発防止策が発表されたら、この記事に追記します。補償が行われたことは被害者にとって大きな前進ですが、利用者側でできる対策は今のうちに済ませておくのが安全です。
これはMEXCだけの問題?他の海外取引所でも起こりうる構造的リスク
今回の事件は取引所の資産が盗まれた「ハッキング」ではなく、個人のアカウントが乗っ取られた事件で、APIキー・本人確認の審査・出金制限という仕組みは他の大手取引所にもあるため、MEXC以外でも起こりえます。まず、よく混同される2つの被害の違いを確認しましょう。
| 比べること | 取引所本体のハッキング | 個人アカウントの乗っ取り(今回) |
|---|---|---|
| 盗まれるもの | 取引所が管理するウォレットの資産 | 特定の利用者の口座の残高 |
| 影響を受ける人 | 利用者全体(出金停止などが起きやすい) | 乗っ取られた本人 |
| 利用者ができる対策 | ほぼない(預ける量を減らす程度) | 多い(APIキー・2段階認証・ホワイトリスト) |
| 補償 | 取引所の判断(保険基金など) | 取引所の判断。利用者の過失とされると補償されないことも |
| 例 | Bitgetのハッキング(2026年9月) | 今回のMEXCの事件 |
どの取引所でも共通する3つの弱点
- AIで作った顔・動画による本人確認のすり抜け:本人確認の動画審査は多くの取引所が採用しています。AIで作った偽の動画を見抜けない例が報じられており、今回もその可能性が指摘されています
- APIキーは2段階認証を通らない:外部ツールから自動で動かすための仕組みなので、どの取引所でもAPIキーによる操作には2段階認証のコードが要りません。出金の権限とホワイトリストの設定が守りの要になります
- 出金制限は「時間を稼ぐ」だけ:24時間の制限の間に、攻撃者が残した入口(APIキー・ログイン中の端末など)をすべて閉じなければ、制限が解けた後に被害が出ます
MEXCの利用規約・API利用の注意書き(2023年3月)には、APIキーの管理を怠ったことによる損失についてMEXCは責任を負わないと書かれています。今回は取引所側の手続きの漏れが認められたため補償されましたが、自分でキーを漏らした場合は補償されない可能性が高いと考えておきましょう。
MEXCのセキュリティの実績は?公式レポートの数字
MEXCが2026年9月16日に出した7〜8月のセキュリティレポートでは、2か月で215件・3,866万USDTのリスクのある資金を止めたと報告しています。預かり資産の裏付け(プルーフ・オブ・リザーブ)は、BTC 288%、ETH 113%、USDT 115%、USDC 114%で、いずれも100%を超えています。
取引所全体の仕組みとしては一定の対策が取られている一方で、今回のように個別の復旧手続きで漏れが起きることはある、というのが事実に沿った見方です。MEXC全体の評判や安全性はMEXCの評判・口コミは?「やばい」は本当かで詳しく検証しています。
日本からMEXCを使う前に知っておきたいこと
- MEXCは日本の金融庁に登録していない海外の業者です。金融庁から2回(2023年3月・2024年11月)、関東財務局から1回(2025年6月)の警告を受けています
- 日本の法律による利用者保護は受けられません。トラブルがあっても、日本の当局がお金を取り戻してくれるわけではありません
- 2026年2月から本人確認(初級KYC以上)が必須です。本人確認をしないと入金・出金ができません(詳しくはMEXCの本人確認(KYC)の解説)
【今すぐ確認】自分のMEXCアカウントを守る5つの対策
MEXCを使っている人が今すぐやるべきことは、①APIキーの確認と削除、②出金ホワイトリストの設定、③2段階認証をアプリ・パスキーにする、④ログイン履歴とメールの確認、⑤パスワードの使い回しをやめる、の5つです。全部やっても20分ほどで終わります。
| 対策 | かかる時間 | 今回の手口への効果 | 優先度 |
|---|---|---|---|
| ① APIキーの確認・削除 | 約3分 | ◎(今回の送金経路そのもの) | 最優先 |
| ② 出金ホワイトリスト | 約5分 | ◎(知らないアドレスへの送金を防ぐ) | 最優先 |
| ③ 2段階認証をアプリ・パスキーに | 約5分 | ○(ログインの乗っ取りを防ぐ) | 高 |
| ④ ログイン履歴・メールの確認 | 約3分 | ○(異常に早く気づける) | 高 |
| ⑤ パスワードの使い回しをやめる | 約5分 | △(今回はパスワード流出ではない) | 中 |
※メニューの名前はMEXCのアップデートで変わることがあります。見つからないときはアプリ・サイトの検索窓で「API」「ホワイトリスト」と入力してください。
対策1:APIキーの一覧を開き、知らないキー・使っていないキーを削除する
APIキーを一度も作った覚えがない人も、一覧が空であることを確認してください。今回の被害者も、攻撃者が作ったキーに気づいていませんでした。
- MEXCのサイト(またはアプリ)にログインし、右上(アプリは左上)のプロフィールアイコンを押す
- 「API管理」を開く
- 一覧にあるキーの作成日時・メモ・権限・紐付けたIPアドレスを確認する
- 自分で作った覚えがないキー、もう使っていないツール用のキーは「削除」する
- 使い続けるキーは、出金の権限を外し、使うツールのIPアドレスだけを紐付ける
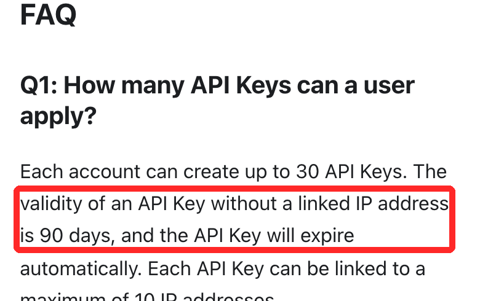
MEXCの公式API仕様では、IPアドレスを紐付けていないキーは90日で自動的に失効し、IPを紐付けたキーは失効しません。1つのキーに紐付けられるIPは最大10個、1アカウントで作れるキーは最大30本です。MEXC自身も、キーを他人に教えてしまったら「すぐに削除して作り直す」よう求めています。
損益計算ソフトや自動売買ツールにキーを渡すときも、出金の権限は付けないでください。残高や取引履歴を読むだけなら「読み取り」の権限で足ります。
対策2:出金ホワイトリストをオンにして、登録したアドレスにしか送れないようにする
出金ホワイトリストは、あらかじめ登録したアドレスにしか出金できなくする機能です。MEXCは、APIでの出金も含めてこの機能をオンにするよう勧めています。
- プロフィールアイコンから「出金アドレス管理(アドレス管理)」を開く
- 自分のウォレットや国内取引所の入金アドレスなど、よく使う送金先を登録する
- 「ホワイトリストを管理」から、ホワイトリストを有効にする
- 設定後、登録していないアドレスへ出金しようとすると止まることを確認する
ホワイトリストは乗っ取りを完全に防ぐものではありませんが、攻撃者が送金するまでの手間と時間を増やし、その間に気づける可能性が上がります。国内取引所へ送るときのネットワークの選び方は送金ネットワークを間違えたときの対処も参考にしてください。
対策3:2段階認証はSMS・メールだけでなく、認証アプリかパスキーにする
MEXCの2段階認証は、メール・SMSのほかにGoogle Authenticatorなどの認証アプリと、スマホの指紋・顔認証を使うパスキーに対応しています。
- SMSは、電話番号の乗っ取り(SIMの不正な再発行)で奪われることがあります
- 認証アプリは、スマホ本体がないとコードが出せません
- パスキーは、偽サイトにだまされて入力してしまう(フィッシング)被害にも強い方式です
認証アプリの「復元用キー(シークレットキー)」は、紙に書くなどしてネットにつながらない場所に保管してください。スマホをなくしたときにアカウントへ入れなくなるのを防げます。
対策4:ログイン履歴とMEXCからのメールを確認する
MEXCの公式の安全ガイドは、ログイン履歴を定期的に見て、知らない端末・IPアドレス・時間帯のログインがないか確認するよう勧めています。見覚えのない端末があれば、ログアウトさせてパスワードを変えます。
- 「セキュリティ」の画面で、ログイン履歴・端末の一覧を開く
- 「アンチフィッシングコード」を設定する(MEXCからの本物のメールに、自分で決めた文字列が表示されるようになり、偽メールを見分けられる)
- MEXCに登録しているメールアドレス自体にも2段階認証をかける(メールを乗っ取られると、MEXCのパスワードを再設定されてしまうため。なお今回のメールアドレスの変更は、本人になりすました申請がMEXCの手続きを通ったもので、メールの2段階認証では防げない)
「セキュリティ設定が変更されました」というメールが自分に心当たりなく届いたら、すぐに次の章の手順に進んでください。
対策5:パスワードの使い回しをやめる
今回の手口はパスワードの流出ではありませんが、別のサービスから漏れたパスワードでログインされる被害は、取引所のアカウント乗っ取りでよくあるパターンです。
- MEXCのパスワードは、他のどのサービスとも違うものにする
- 大文字・小文字・数字・記号を混ぜ、長め(12文字以上が目安)にする
- 覚えきれない場合は、パスワード管理アプリを使う
スマホ本体の脆弱性への備え(iOSの更新・シードフレーズの保管)はiPhoneのゼロデイ脆弱性と仮想通貨ウォレットの自衛策にまとめています。
さらに安全にするなら:長く持つ分は取引所に置きっぱなしにしない
取引所に置いている資産は、アカウントが乗っ取られると一度に動かされてしまうため、すぐ取引に使わない分は自分で管理するウォレットに移すのがもっとも確実な対策です。しばらく取引しない予定なら、MEXCの「アカウントを凍結」機能を使う方法もあります(凍結中はログイン・取引ができず、解除にはサポートへの連絡が必要)。
もし不正アクセスに気づいたら?すぐやる手順と相談窓口
MEXCのアカウントに身に覚えのない変更・ログイン・出金を見つけたら、まずアカウントを凍結して出金を止め、そのうえでサポートと警察に連絡してください。順番が大切です。
- アカウントを凍結する:ログインできる場合は「セキュリティ」→「アカウントを凍結」。MEXCの公式FAQでは、自分で凍結するとアカウントに関連するすべてのAPIキーが無効になるとされています。ログインできない場合は、MEXCのオンラインサポート(チャット)に凍結を依頼する
- APIキーを全部削除する:凍結を解除して復旧したら、パスワード・2段階認証だけでなく、APIキーの一覧も必ず確認し、すべて削除する(今回の被害はここが漏れた)
- 証拠を残す:届いたメール、ログイン履歴、出金履歴(日時・金額・送金先アドレス・トランザクションID)の画面を保存する
- MEXCのサポートに報告する:チャットで経緯と証拠を送り、受付番号を控える
- 警察に相談・被害届を出す:送金先を凍結してもらうために、取引所から警察の書類を求められることがあります
| 相談先 | 連絡方法 | 相談できること |
|---|---|---|
| MEXCカスタマーサポート | 公式サイト・アプリのオンラインサポート(チャット) | アカウントの凍結、被害の報告、調査の依頼 |
| 都道府県警察のサイバー犯罪相談窓口 | 警察庁「サイバー事案に関する相談窓口」のページから各都道府県の窓口・オンライン受付へ/緊急でない相談は #9110 | 不正アクセス・盗難の相談、被害届 |
| 金融庁 金融サービス利用者相談室 | 0570-016811(IP電話は03-5251-6811)、平日10時〜17時、暗号資産は音声ガイダンスで「5」/ウェブ受付は24時間 | 暗号資産の取引に関するトラブルの相談 |
| 消費者ホットライン | 188 | 最寄りの消費生活センターの案内 |
「取り戻してあげる」と個別にDMしてくる業者・個人には連絡しないでください。被害者を狙った二次詐欺の典型です。MEXCは日本の登録業者ではないため、金融庁への相談は「状況の整理と助言」までと考えておきましょう。出金トラブル全般の見分け方は海外取引所から出金できない原因と対処法にまとめています。
パスワードや認証を変えられてログインできなくなったときは、MEXCにログインできないときの原因と対処法で手順をまとめています。
よくある質問
MEXCはハッキングされたの?
MEXC本体の資産が盗まれたハッキングではありません。2026年9月の事件は、1人の利用者のアカウントが偽の本人確認で乗っ取られ、MEXCが復旧した後も攻撃者のAPIキーが残っていたために、その利用者の残高約34万ドルが送金されたものです。
被害者はお金を取り戻せた?
報道によると、MEXCのCEOは2026年9月29日、被害者だけが損失を負うべきではないとして全額補償を行ったとXで表明しました。前日の9月28日には、MEXC中国語公式Xが「利用者と合意に達し解決した」と発表しています。ただし、この2つはCEO個人のアカウントと中国語の公式アカウントであり、MEXCの英語・日本語のグローバル公式アカウントからの発表ではありません。
MEXCは今後も安全に使える?
MEXCは2026年7〜8月に3,866万USDTのリスクのある資金を止めたと報告し、預かり資産の裏付けもBTC・ETH・USDT・USDCで100%を超えています。一方で今回、復旧手続きでAPIキーの確認が漏れたことをCEOが認めています。使う場合は、本記事の5つの対策を済ませ、長く持つ資産は自分のウォレットに移すのが安全です。
APIキーを一度も作っていなければ安全?
APIキーを作っていない人は、今回と同じ経路で送金されることはありません。ただし今回はアカウントを乗っ取った攻撃者がキーを作っているため、「作った覚えがない」人もMEXCの「API管理」を開き、一覧が空であることを確認してください。
パスワードを変えればAPIキーも無効になる?
パスワードや2段階認証を変えても、作成済みのAPIキーは自動では無効になりません。APIキーは「API管理」で削除する必要があります。なお、MEXCでIPアドレスを紐付けていないキーは90日で自動的に失効します。
他の海外取引所なら大丈夫?
APIキー・動画による本人確認の審査・出金制限は、他の大手の海外取引所にもある仕組みなので、同じ種類のリスクはどこにでもあります。取引所を変えるより、どの取引所でもAPIキーの整理・出金ホワイトリスト・認証アプリの3つを設定することが効果的です。海外取引所ごとの金融庁の警告や日本からの撤退状況の違いは、海外仮想通貨取引所おすすめランキングの比較表で確認できます。
MEXCのアプリは安全?
今回の事件はアプリの不具合によるものではなく、アカウント情報の変更の審査と、復旧時のAPIキーの確認漏れが原因とされています。アプリを使う場合は、必ずMEXC公式サイトの案内から入手し、偽アプリや偽サイトに注意してください。
まとめ:MEXCの34万ドル不正送金は「APIキーの確認漏れ」、自分の口座は今日点検を
- 2026年9月25日(日本時間)、MEXCの利用者1人が偽の本人確認とみられる手口でアカウントを乗っ取られた
- MEXCは凍結・復旧したが、攻撃者のAPIキーが残り、出金制限が解けた27分後に約34万ドルが送金された
- MEXCは9月28日に「合意し解決」と発表。9月29日にはCEOがAPIキーの消し忘れを原因と認め、全額補償を表明した(報道による)(※MEXCのグローバル公式アカウントからの発表はまだありません)
- MEXC本体のハッキングではない。ただしAPIキーは2段階認証なしで出金でき、API出金のホワイトリストは初期設定でオフ
- 今すぐやること:APIキーの確認・削除、出金ホワイトリスト、認証アプリ・パスキー、ログイン履歴の確認、パスワードの使い回しをやめる
取引所に預けた資産を守る最後の担い手は自分です。この記事を読み終えたら、まずMEXCの「API管理」を開いてみてください。本記事の情報は2026年9月29日時点のものです。MEXCが再発防止策を発表したら追記します。
これからMEXCを使い始める人は、登録から本人確認・入出金までの流れをMEXCの口座開設・登録方法(画像付き)で確認し、口座を作った直後に本記事の5つの対策を設定しておくと安心です。
※本記事は報道と公式発表をもとにした情報提供を目的としたもので、特定の取引所の利用や暗号資産の購入を勧めるものではありません。