本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
この記事の結論(2026年11月4日 日本時間 時点)
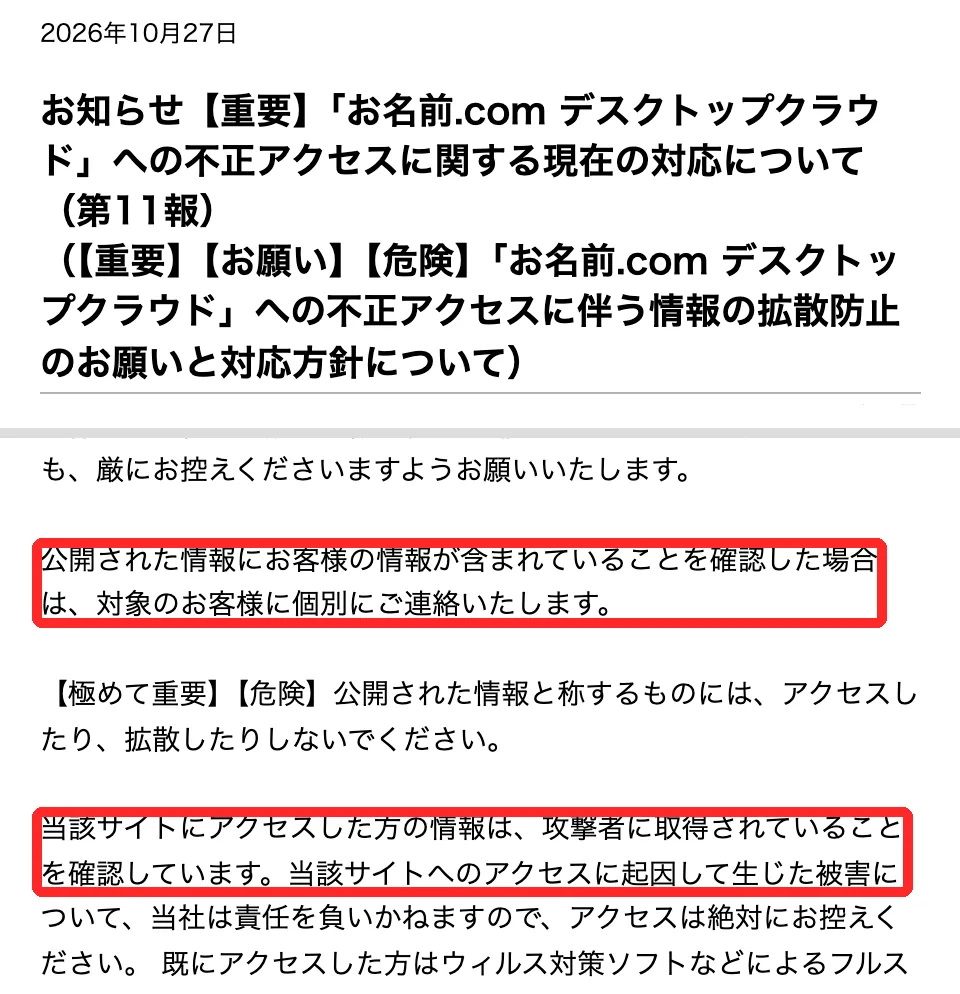
- 何が起きた:GMOインターネットの「お名前.com デスクトップクラウド」が不正アクセスを受け、影響の可能性があるサーバーは26,739件です。サーバーに保存していた取引口座のログイン情報などが取られ、不正に使われた可能性があります(GMOグループ第3報、10月23日16時10分時点)。攻撃者は10月27日に情報と称するものを公開しましたが、GMOは要求に応じない方針で、そのサイトにアクセスも拡散もしないよう求めています(GMOグループ第11報)。第1報〜第16報と10月30日以降の発表は、下の時系列の表にまとめました。
- 自分は影響を受ける?:GMOコインは別の会社で、10月26日、本件に関連した口座での不正な操作は確認されていないと回答しています(GMOコイン公式のお知らせ(10月26日)、2026年10月27日確認)。GMOコイン公式Xにも、この件の新しいお知らせは出ていません(2026年11月4日確認)。資産を移すか迷う人は「GMOコインの資産は移す?解約する?」へ。
- 今すぐやること:パスワードの変更だけでなく、ログイン中の全セッションの切断、パスキーの設定、使っていないAPIキーの削除をしてください(@GMOGroup 10月23日16時13分の投稿、GMOコインのお知らせ(10月23日))。デスクトップクラウドの利用者は、端末のフルスキャンとバックアップも(GMOグループ第5報)。「補償」「返金」をうたうメール・SMSのリンクは開きません。
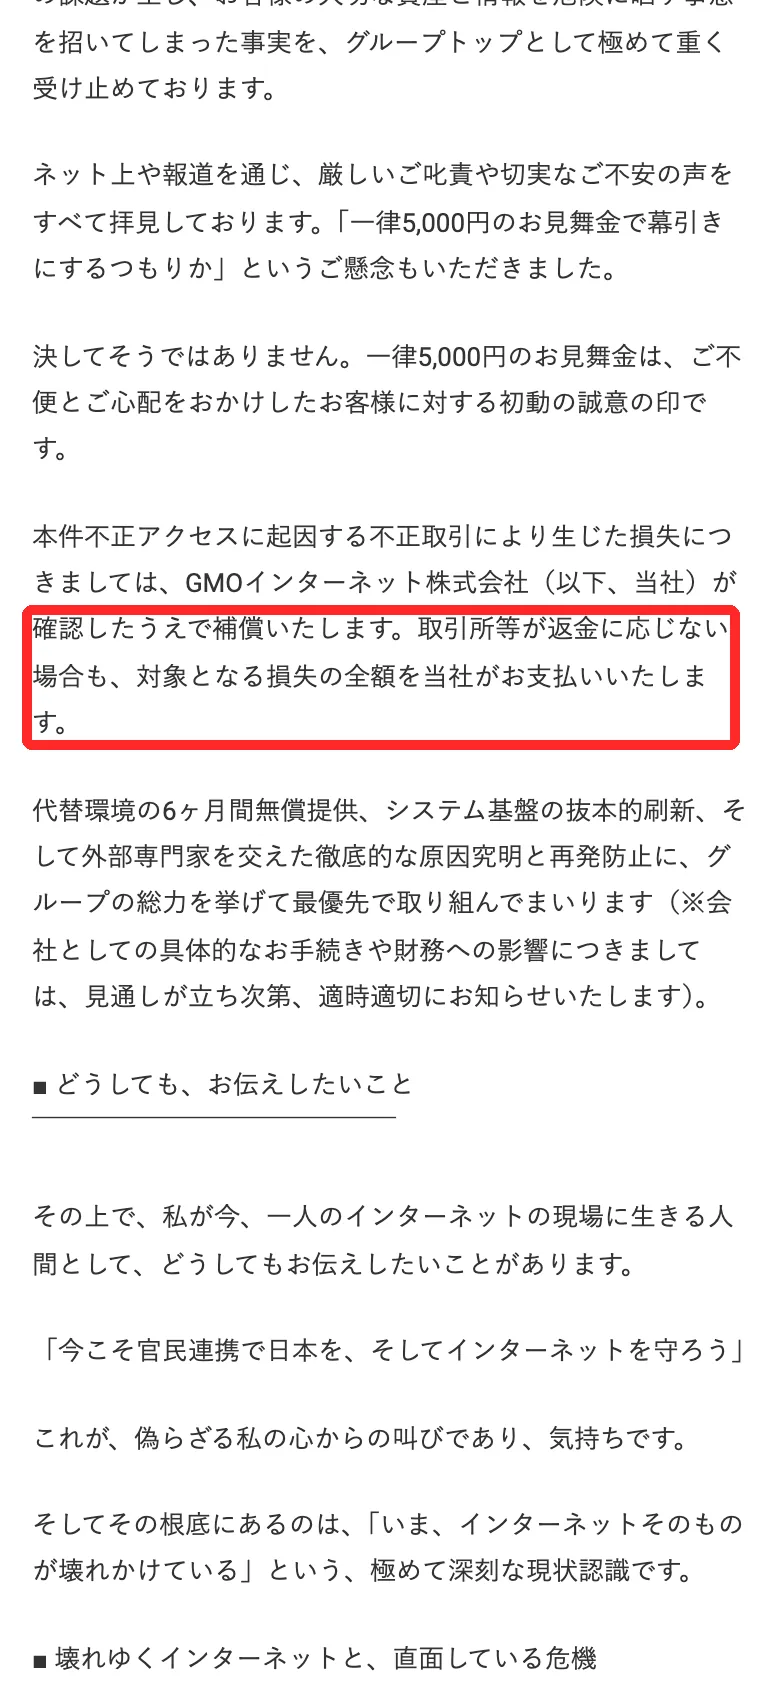
- 補償と最新の動き:不正取引の損失は、取引所等が返金に応じない場合も全額をGMOインターネットが払うと代表が説明しています(熊谷正寿 公式サイトのブログ)。10月30日にはお見舞金の受け取り手続きを契約者へ直接連絡し始め(GMOグループのお知らせ(10月30日15時30分時点))、11月2日に説明会をライブ配信しました(@GMOGroup 11月2日15時6分の投稿)。ここまでは2026年11月4日確認。11月6日には、不正取引による損失の補償について、契約者への個別の連絡を始めたと発表しました(GMOグループのお知らせ(11月6日18時00分時点)、2026年11月6日確認)。第16報の後に「第17報」は出ていません(GMOグループのお知らせ一覧で2026年11月6日に確認)。
これから国内の取引所の口座を作る人へ:パスキーでログインできる金融庁登録の業者
当サイトの紹介リンク特典:上のリンクからOKJに登録し、メールアドレスの登録から90日以内に2万円以上の取引(取引所・販売所・積立の約定)をすると、2,000円分のビットコインがもらえます(OKJ公式「お友達紹介プログラム」、2026年10月28日確認)。
【PR】リンク先はOKJ公式サイト(okj.com)の登録ページです。OKJ(オーケーコイン・ジャパン、関東財務局長 第00020号)は金融庁の暗号資産交換業者登録一覧に載っている国内の業者です(令和8年9月30日現在版、2026年10月27日確認)。OKJは、PC版で2026年3月4日、アプリ版で3月12日からパスキーでのログインに対応しています(OKJ公式ヘルプ「パスキー認証でのログインに対応しました」、2026年10月25日確認)。10月28日12時02分の時点で、OKJの公式Xに今回の件の告知はありません。当サイトはOKJと紹介提携しており、このボタンから登録があると報酬を受け取ることがあります。口座開設の手順はOKJの口座開設・始め方で画像つきで解説しています。すでに取引所の口座を持っている人は、新しく口座を作る必要はありません。この記事の「今日やること」から確認してください。
何が起きた?お名前.com デスクトップクラウドへの不正アクセスとGMOコインの注意喚起
10月19日の問い合わせをきっかけに、GMOインターネットの「お名前.com デスクトップクラウド」で第三者による不正なプログラムが見つかりました。お名前.com デスクトップクラウドは、Windowsのデスクトップ環境をクラウドで使うサービスです。GMOグループの発表は、このサービス上で証券会社・FX会社の取引ツール(MT4/MT5など)を使っている人に、至急の対応を求めています。
GMOグループによると、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正に使われた可能性があります。公式の発表が名指ししているのは「証券会社・FX会社等の取引ツール」で、暗号資産の取引所の口座で被害が出たという公式の発表は、10月28日12時02分の時点ではありません。GMOコインは10月26日に、本件に関連した口座での不正な操作は確認されていないと回答しています。
自分は影響を受ける?3つのケースで確認
| あなたの状況 | 公式の発表で分かること | 今日やること |
|---|---|---|
| お名前.com デスクトップクラウドを使っている(使っていた) | 影響の可能性があるサーバーは全プランで26,739件。サーバー内に保存した情報が影響範囲に入る(第3報) | GMOグループの①〜⑦をすべて実施し、第5報・第6報のとおり自分のPC・スマホをウイルス対策ソフトでフルスキャンして、重要なデータをネットワークから切り離した外付けの記録装置にバックアップする。第8報〜第10報はPCのネットワーク切断と電源断を求めた。攻撃者が公開した「情報」と称するもののサイトには、アクセスも拡散もしない(第10報・第11報)。自分の情報が含まれているとGMOが確認した場合は、個別に連絡が来る。その人には、区分ごとの「GMO特別お見舞金」(1公開につき上限300万円)が支払われる(第12報)。ランサムウェアの被害に遭ったら、お名前.comの窓口に申し出る(第9報。被害を確認のうえ同等の性能の新しいPCを提供するとしている)。その後の手順はGMOからのメールと公式ページの案内に従う。サーバーに暗号資産の取引所のAPIキーやパスワードを置いていたなら、それも作り直す |
| GMOコインの口座を持っている | 10月26日のお知らせでも、本件に関連した口座での不正な操作は確認されていない。本件はGMOコインの取引サービスで起きたものではないとしている(GMOコインのお知らせ) | 取引履歴・残高の確認、パスキー、ログイン通知・約定通知、使っていないAPIキーの削除 |
| ほかの国内取引所の口座だけ持っている | 10月28日12時02分の時点で、OKJ・bitFlyer・コインチェック・bitbankの公式Xにこの件の告知はない | 同じパスワードの使い回しをやめる、パスキー(または二段階認証)、偽の連絡に注意 |
出典:GMOグループ第3報、GMOコインのお知らせ(いずれも2026年10月25日確認)。GMOコインの10月26日のお知らせは2026年10月28日12時02分に確認。各社の公式Xは2026年10月28日12時02分ごろに確認。
今日やることチェックリスト(暗号資産の取引所の口座)
- 取引履歴・注文履歴・残高・出金履歴を確認する(身に覚えのない取引がないか)
- パスキーを設定する(使えない取引所は、認証アプリかSMSの二段階認証)
- パスワードを変える(ほかのサービスと同じなら必ず。取引ツールを動かしていない別の端末から)
- ログアウトし、ログイン履歴を見る(身に覚えのないログインがあればサポートに連絡し、セッションの切断を頼む)
- 使っていないAPIキー、心当たりのないAPIキーを削除する
- ログイン通知・約定通知をオンにする
- 出金先アドレスを確認する(知らないアドレスが登録されていないか)
- PC・スマホをウイルス対策ソフトでフルスキャンする(お名前.com デスクトップクラウドを使っていた人は至急。データのバックアップも)
- 攻撃者が公開した「情報」と称するもののサイトを開かない・広めない(開いた人の情報は攻撃者に取得されるとGMOが公表。すでに開いた人はフルスキャン)
1・2・5・6はGMOコインが10月23日に利用者へ求めた項目、3・4はGMOグループが第3報で求めた項目です。7は、出金先の登録に二段階認証や審査を入れている取引所が多いため、加えました(各社の公式ヘルプは下の表)。8は、GMOグループが10月24日の第5報と10月26日の第6報で、お名前.com デスクトップクラウドの利用者に求めた項目です。第6報は、バックアップ先をネットワークから切り離した外付けの記録装置にするよう書いています。9は、GMOグループが10月27日の第10報・第11報で求めた項目で、お名前.comを使っていない人にも当てはまります。
【11月6日追記】金融庁も2026年11月6日18時15分、不正アクセスや顧客情報の漏洩が相次いでいることを受けて、金融機関の利用者に「メール内のリンクを安易にクリックしない」「パスワードを使い回さない」「フィッシングに強い多要素認証を使う」「身に覚えのない取引の通知があれば取引先の金融機関にすぐ連絡する」よう呼びかけました(金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」、2026年11月6日18時39分確認)。特定の会社や事件を名指ししたものではありませんが、上のチェックリストの2・3(パスキー・パスワード)と同じ方向です。パスキーは、フィッシングに強い認証の一つです。
GMOグループ・GMOコインは何を発表した?第1報〜第16報と代表ブログの時系列
GMOグループは10月21日から29日までに16回発表し、第4報でお見舞金と損失の補償を決め、第5報・第6報で利用者の端末のフルスキャンとバックアップを求め、第7報〜第9報で10月27日12時の攻撃予告への対応を知らせました。第10報・第11報では、攻撃者とみられる者が情報と称するものを公開したことを確認したとし、そのサイトにアクセスも拡散もしないよう求めています。第12報では、情報が公開された利用者への「GMO特別お見舞金」(1公開につき上限300万円)と、総額上限100万米ドルの懸賞金を発表しました。第13報では、攻撃者が情報を載せていたサイトのドメインが10月28日午前4時ごろに停止されたことを確認したと発表しました。第14報では懸賞金サイトへの情報提供が開設から6時間で113件あったと知らせ、第15報では犯人の特定につながると考えられる情報を警察と関係各所へ提出すると発表し、第16報では懸賞金サイトへの情報提供が10月29日18時時点で累計321件になったと知らせています。GMOコインは10月23日に自社の利用者向けの注意喚起を出し、10月26日には口座での不正な操作は確認されていないと回答しています。10月25日には、代表の熊谷正寿氏がブログで補償の考え方を説明しています。
| 日時(日本時間) | 発表 | 主な中身 |
|---|---|---|
| 10月21日 4:00時点 | 第1報(お名前.com) | 不正アクセスが発生し、一部の利用者のサーバー環境に不正なプログラムが設置されたことを確認。全プランのサーバーを順次停止 |
| 10月22日 16:59 | 第2報 | 取引ツールに関連して、取引口座で第三者による不正な操作が行われたという報告を受けた。パスワードの変更とログオフ(セッションの切断)を依頼。22日に警察に相談 |
| 10月23日 16:10時点 | 第3報(公式X 16:13) | 影響の可能性があるサーバー26,739件。パスワード変更だけでなく全セッションの切断、二要素認証、ブラウザに保存したパスワードの変更、端末のウイルススキャンを依頼。GMOがメールや電話でパスワードを尋ねることはない |
| 10月23日 | GMOコインのお知らせ | GMOコインの口座での不正な操作は現段階で確認されていない。履歴の確認、パスキー、通知の設定、APIキーの確認を依頼 |
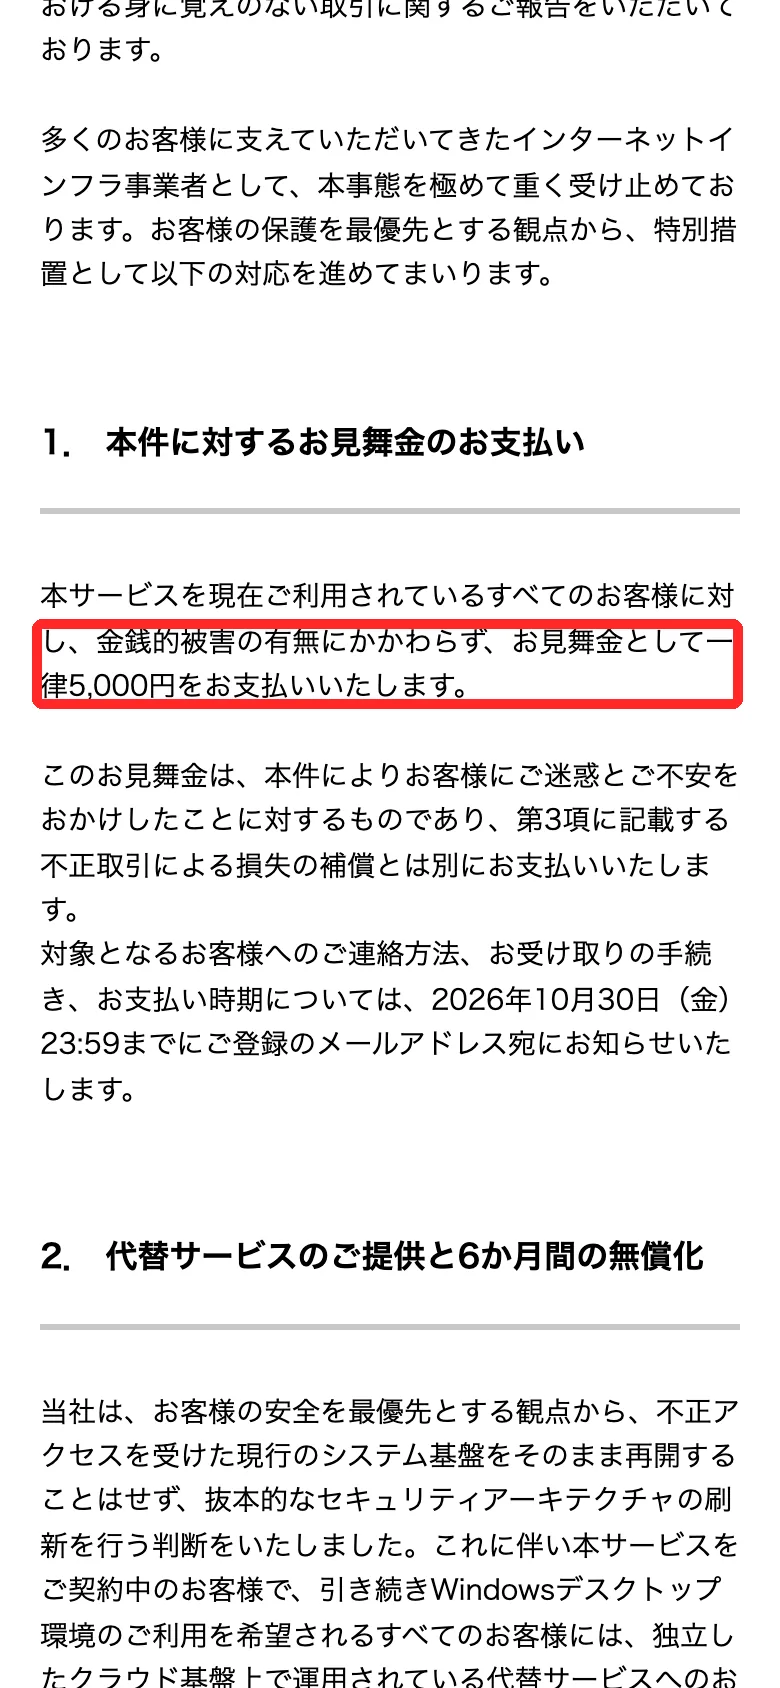
| 10月24日 11:50時点 | 第4報(公式X 11:52) | 情報が外部に持ち出された事実を確認。お見舞金一律5,000円、不正取引による実現損失の補償、代替サービス6か月無償。攻撃者とみられる者から金銭の要求があり、応じない方針 |
| 10月24日 13:58 | 公式Xの再掲 | 利用者へのお願い①〜⑦を再掲(「パスワードの変更のみは危険です。②も必ず実施ください」) |
| 10月24日(時刻の記載なし) | 第5報 | 利用者自身の端末(PC・スマホ)をウイルス対策ソフトでフルスキャンし、データをバックアップするよう至急依頼。取引ツールの利用者には、FX取引に使っていない端末からのパスワード変更と、ログイン中の全セッションの切断を重ねて依頼(パスワードを変更済みの人も実施)。利用者の端末への影響を含めて調査中で、二次被害を防ぐための予防的な対応としている |
| 10月25日(公式X 20:01) | 代表ブログ(GMOグループのお知らせ・公式X) | 熊谷正寿代表が、本件の不正アクセスによる不正取引の損失はGMOインターネットが確認したうえで補償し、取引所等が返金に応じない場合も対象となる損失の全額を支払うと説明。お見舞金5,000円は「初動」のもので、代替環境の6か月無償提供も続ける。会社としての具体的な手続きは見通しが立ち次第知らせるとしている |
| 10月26日(公式X 22:16) | 第6報(公式X) | 接続に使ったPC・スマホのフルスキャン、重要なデータをネットワークから切り離した外付けの記録装置へバックアップ、安全な別の端末から全セッションのログアウト・パスワード変更・多要素認証・心当たりのない連携アプリや転送設定の削除を依頼。一部の利用者に調査用のPCの提供を求める場合がある。「被害金を取り戻す」などと費用を求める連絡に注意 |
| 10月26日 | GMOコインのお知らせ(公式) | 本件はGMOコインの取引サービスで発生したものではなく、現時点で本件に関連した口座での不正な操作は確認されていないと回答 |
| 10月26日 23:10時点(公式X 10月27日 0:02) | 第7報(GMOグループ) | 攻撃者とみられる者から、10月27日12時に利用者の情報の公開とランサムウェア攻撃を行うとの予告を受けていると公表。預かった利用者の端末をホワイトハッカーチームが解析中。攻撃者の要求(第1報の時点で約80億円)には応じない方針 |
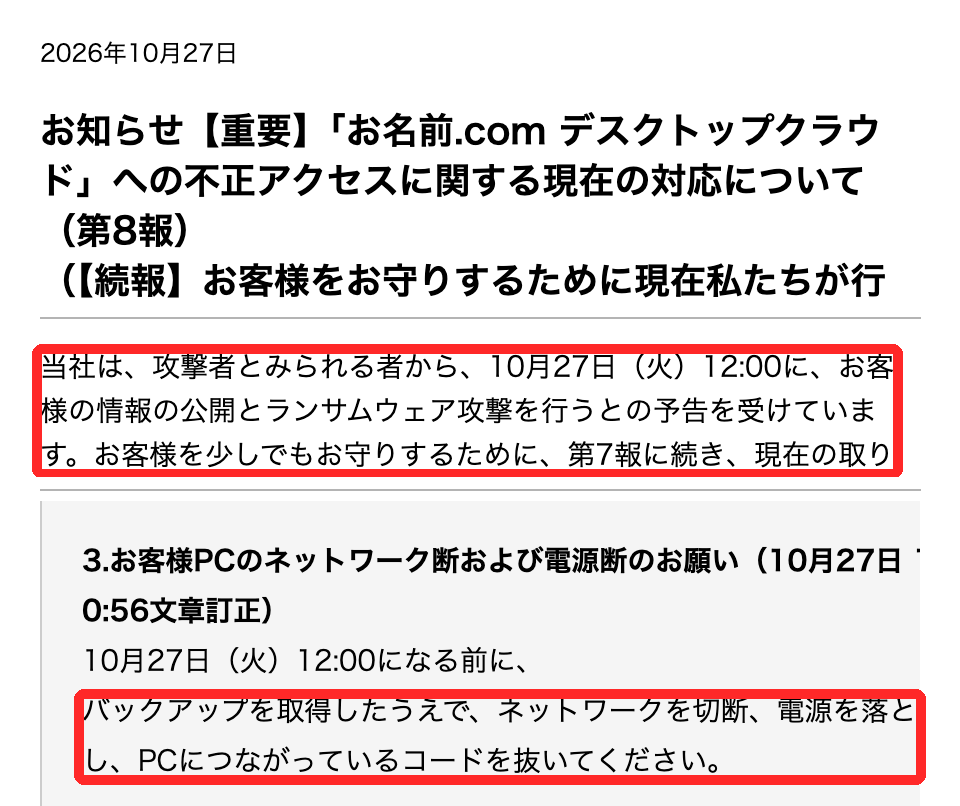
| 10月27日 9:58時点(10:56に追記・訂正) | 第8報(GMOグループ・公式X) | 12時の予告に備え、デスクトップクラウドの利用者に、12時になる前にバックアップを取ったうえでPCのネットワークを切断し、電源を落とし、コードを抜くよう依頼。トレンドマイクロなどのセキュリティ企業・AI企業から協力の申し出があると公表 |
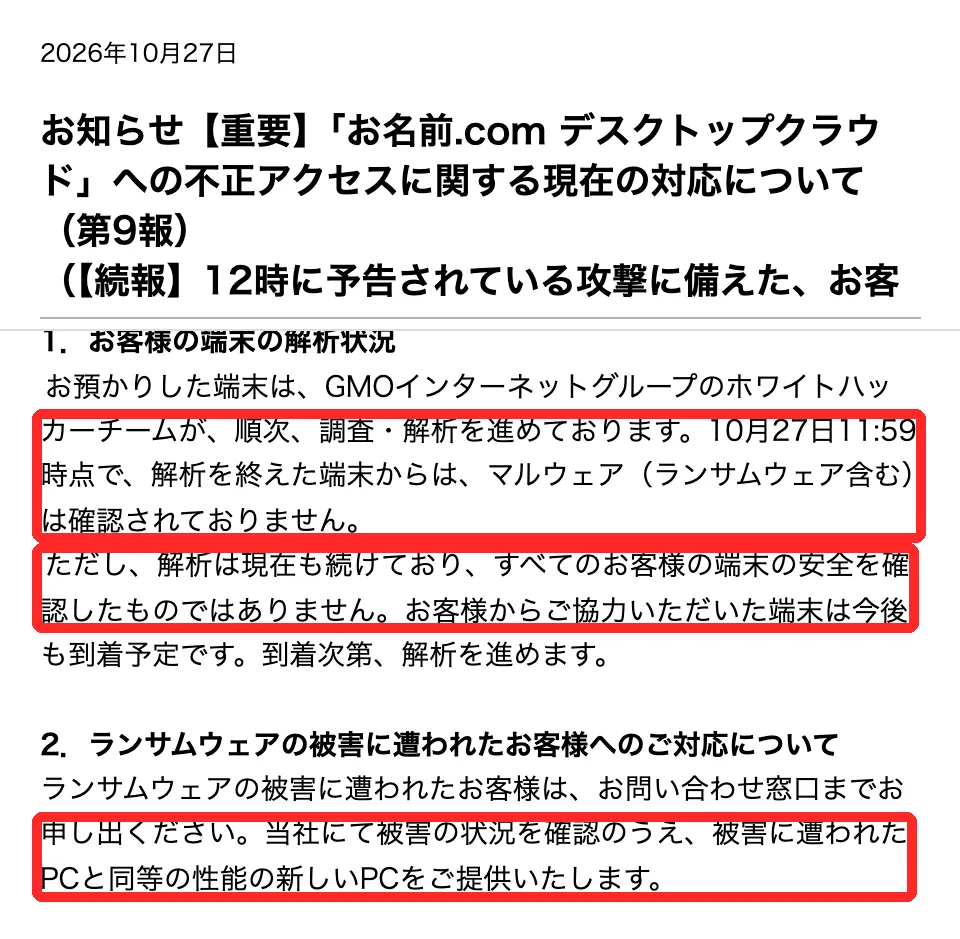
| 10月27日 11:59時点 | 第9報(GMOグループ) | 解析を終えた端末からは、マルウェア(ランサムウェアを含む)は確認されていない。ただし解析は続いていて、すべての利用者の端末の安全を確認したものではない。ランサムウェアの被害に遭った利用者には、被害を確認のうえ同等の性能の新しいPCを提供。12時前の電源断などのお願いを再掲 |
| 10月27日 13:55時点(公式X 14:01) | 第10報(GMOグループ・公式X) | 攻撃者とみられる者が、GMOと利用者に関する情報と称するものを公開したことを12時30分に確認。内容は確認中で、事実と異なる内容が含まれるおそれ。利用者の情報が含まれていると確認した場合は個別に連絡。公開サイトにアクセスした人の情報は攻撃者に取得されるとして、アクセス・拡散をしないよう求めた。ランサムウェア攻撃は13時55分時点で確認されていない。情報が公開された利用者に、5,000円とは別のお見舞金を検討開始 |
| 10月27日 14:55時点(公式X 14:57) | 第11報(GMOグループ・公式X) | 利用者の情報とされるものの転載・SNSでの再投稿・リンクの共有を控えるよう依頼。公開サイトへのアクセスは「絶対に」控え、すでにアクセスした人はフルスキャンを。便乗したフィッシングメールや詐欺に注意。犯罪組織への資金提供になるとして、要求には応じない(支払わない)と改めて説明 |
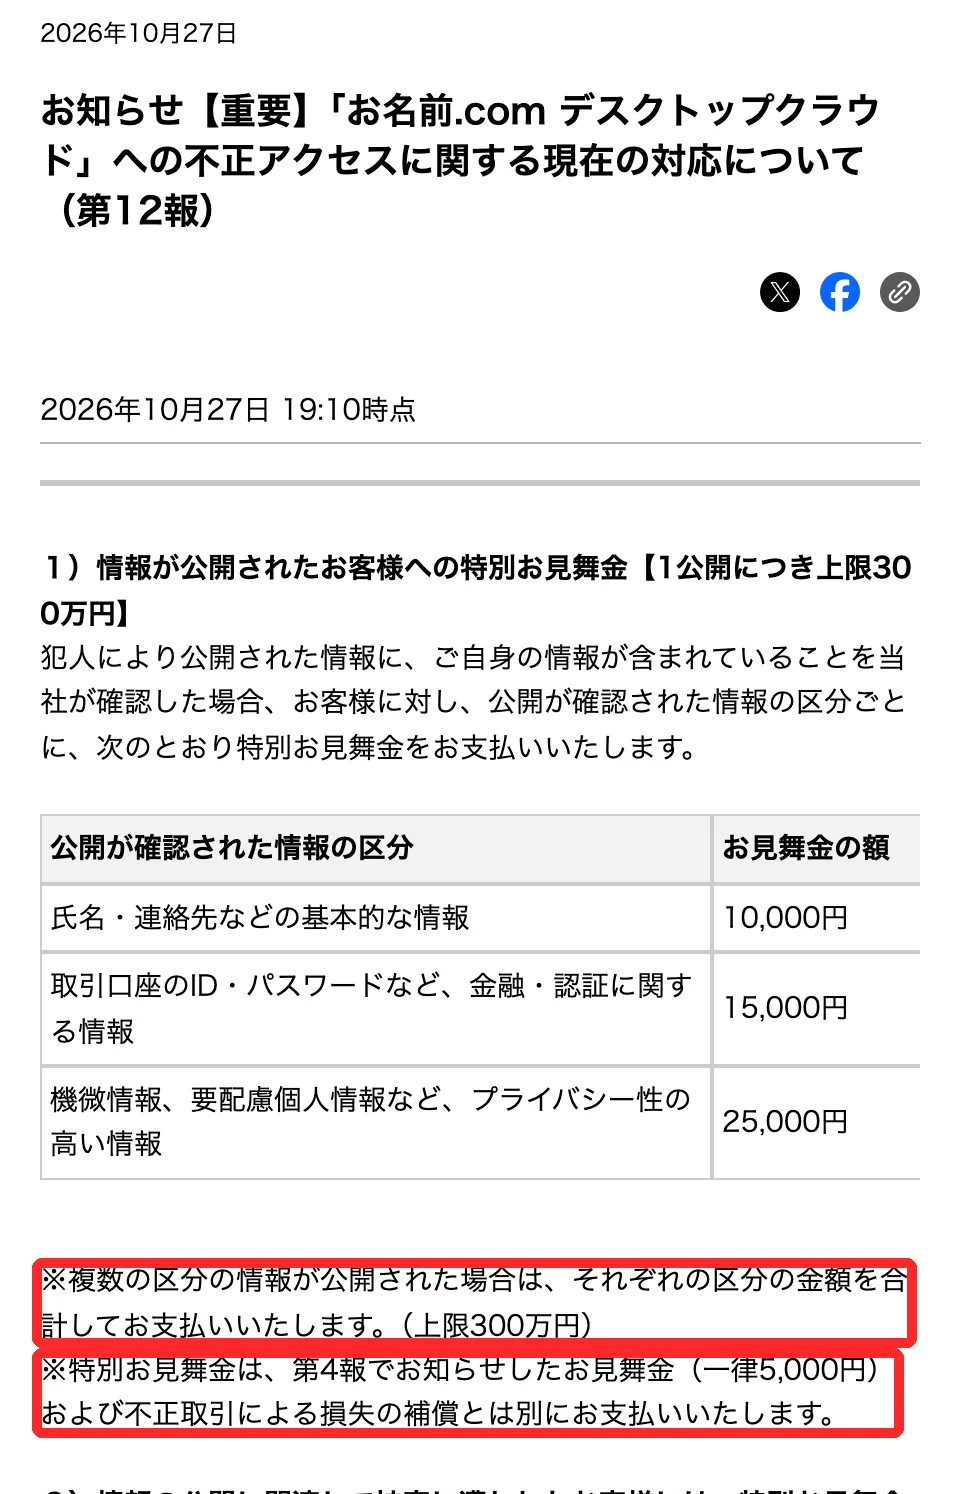
| 10月27日 19:10時点(公式X 19:34) | 第12報(GMOグループ・公式X) | 情報が公開されたとGMOが確認した利用者に「GMO特別お見舞金」:基本的な情報1万円・金融/認証に関する情報1万5,000円・プライバシー性の高い情報2万5,000円、複数の区分は合計、1公開につき上限300万円。第4報の5,000円・損失の補償とは別。公開の状況が変われば見直す。「GMOサイバー犯罪撲滅・懸賞金」(総額上限100万米ドル)を創設、受付は10月28日12時から(専用サイト・募集要項は10月28日12時に公開)。要求には「永久に応じません」。懸賞金(参考換算で約1億5,000万円)はこの専用サイトだけで案内し、連絡は「@cybercrimebounty.gmo」で終わるアドレスからだけ送る。悪質な拡散者への開示請求・刑事告訴などを準備。公開が確認された人数・件数は未発表。GMOコインからの補償の発表はなし(10月28日12時02分時点) |
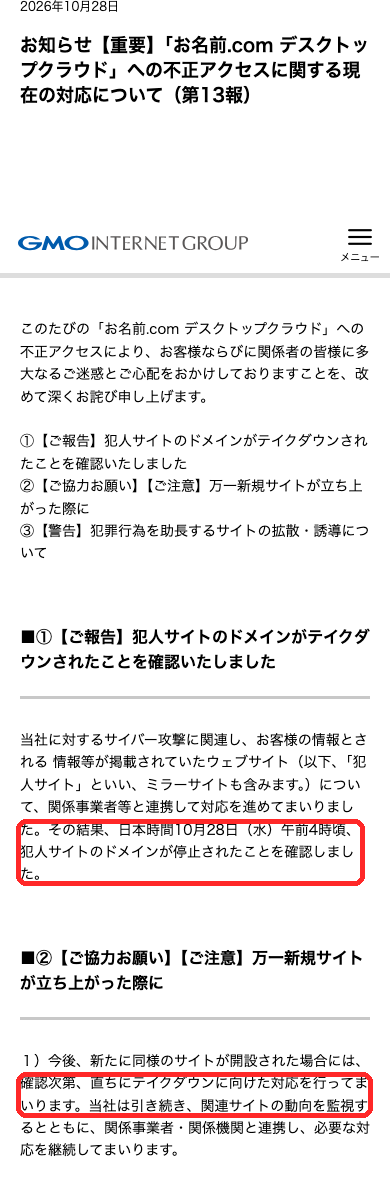
| 10月28日 11:00時点(公式X 11:17) | 第13報(GMOグループ・公式X) | 攻撃者が情報を載せていたサイト(ミラーサイトを含む)のドメインが、10月28日午前4時ごろに停止されたことを確認。新しいサイトが立ち上がれば、確認しだい停止に向けて対応し、監視を続ける。サイトへのアクセス・掲載情報の転載・拡散を控えるよう依頼。リンク掲載・リポスト・引用投稿などの拡散・誘導は記録・保全し、Xへの通報と警察などへの情報提供、悪質なものには発信者情報開示請求・損害賠償請求・刑事告訴。相談は24時間の窓口で受け付け。お見舞金・補償・懸賞金の新しい記述はなし |
| 10月28日 18:20時点 | 第14報(GMOグループ) | 「GMOサイバー犯罪撲滅・懸賞金」サイトの開設から6時間で113件の情報提供。件数は平日(祝日を除く)の18時に同サイトで知らせる。犯人のものとみられるサイトのURLや内容を載せたXの投稿に累計20件の警告。預かった端末の解析で、マルウェア感染やランサムウェア攻撃の痕跡は見つかっていない。件数の公表は犯人の逮捕・国際指名手配まで続ける |
| 10月29日 12:40時点(公式X 12:44) | 第15報(GMOグループ・公式X) | グループのホワイトハッカーチームが独自に調べ、犯人の特定につながると考えられる情報を入手。10月29日に警察と関係各所へ提出する。懸賞金サイトへの情報提供は10月29日11時30分時点で270件。自分での犯人の特定・接触や、確証のない情報の投稿は控え、専用窓口に寄せるよう依頼。お見舞金・補償の新しい記述はなし |
| 10月29日 20:50時点(公式X 21:00) | 第16報(GMOグループ・公式X) | 懸賞金サイトへの情報提供は10月29日18時時点で累計321件。今後は月〜金(祝日を除く)の18時に件数を公表する。情報提供・拡散防止への御礼。攻撃・脅迫には刑事告訴を含む法的対応をとる。GMOコインへの新しい影響、お見舞金・補償の新しい記述はなし |
| 10月30日 15:30時点 | GMOグループのお知らせ(10月30日15時30分時点)(公式X) | 第4報で知らせたお見舞金の受け取り手続きと、代替サービス(6か月無償)の案内を、契約者へ直接連絡し始めた。相談窓口(フォーム・電話03-5456-2560、24時間)、情報提供の窓口、不正な情報公開の通報フォームを再掲 |
| 10月30日 18:00時点(公式X 18:20) | @GMOGroup 10月30日18時20分の投稿 | 懸賞金サイトへの情報提供は累計428件 |
| 11月2日 15:30 | @GMOGroup 11月2日15時6分の投稿 | 「お名前.com デスクトップクラウド」不正アクセスに関する説明会をYouTubeでライブ配信。代表ブログの「これまでの経緯」も11月2日19時30分に更新され、説明会が加わった |
| 11月6日 18:00時点 | GMOグループのお知らせ(11月6日18時00分時点) | 第4報で知らせた、不正取引による損失の補償について、契約者への個別の連絡を11月6日から始めた。補償の詳細は第4報のとおり。相談窓口(フォーム・電話03-5456-2560、24時間)、情報提供の窓口、不正な情報公開の通報フォームを再掲 |
出典:GMOインターネットグループ(10月25日のお知らせの末尾に第1〜5報へのリンクあり)、お名前.com、GMOコインの公式(第1〜4報・お名前.com・GMOコインは2026年10月25日11時ごろ、第5報・10月25日のお知らせ・代表ブログは2026年10月26日11時45分ごろ、第6〜9報は2026年10月27日12時19分ごろ、第10報〜第13報・GMOグループの発表一覧・GMOコインのお知らせ一覧は2026年10月28日12時02分ごろ、第14報は2026年10月29日6時40分ごろ、第15報と発表一覧は2026年10月29日15時40分ごろ、第16報と発表一覧は2026年10月30日6時33分ごろ確認。第6報のページは10月27日に開けなかったため、同じ内容の公式Xの投稿で確認)。GMOコインのお知らせ(10月23日・26日)と第5報は掲載日のみで時刻の記載なし。第6報の時刻は公式Xの投稿時刻。代表ブログの時刻は、案内した公式Xの投稿時刻。
GMOコインの注意喚起には何が書いてある?
GMOコインのお知らせは、「現段階では当社の口座における不正な操作は確認されておりません」と明記しています。そのうえで、利用者に次の4つを求めています(GMOコイン「自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い」、2026年10月23日掲載、10月25日にChromeで原文を確認)。
GMOコインは10月26日にも、問い合わせへの回答として、本件は「お名前.com デスクトップクラウド」が不正アクセスを受けたもので、GMOコインの取引サービスで発生したものではないこと、現時点で本件に関連した口座での不正な操作は確認されていないことを公表しました(GMOコイン「「お名前.com デスクトップクラウド」への不正アクセスに関するお問い合わせについて」、2026年10月26日掲載、10月27日確認)。そのうえで、10月23日の注意喚起をあらためて確認するよう求めています。
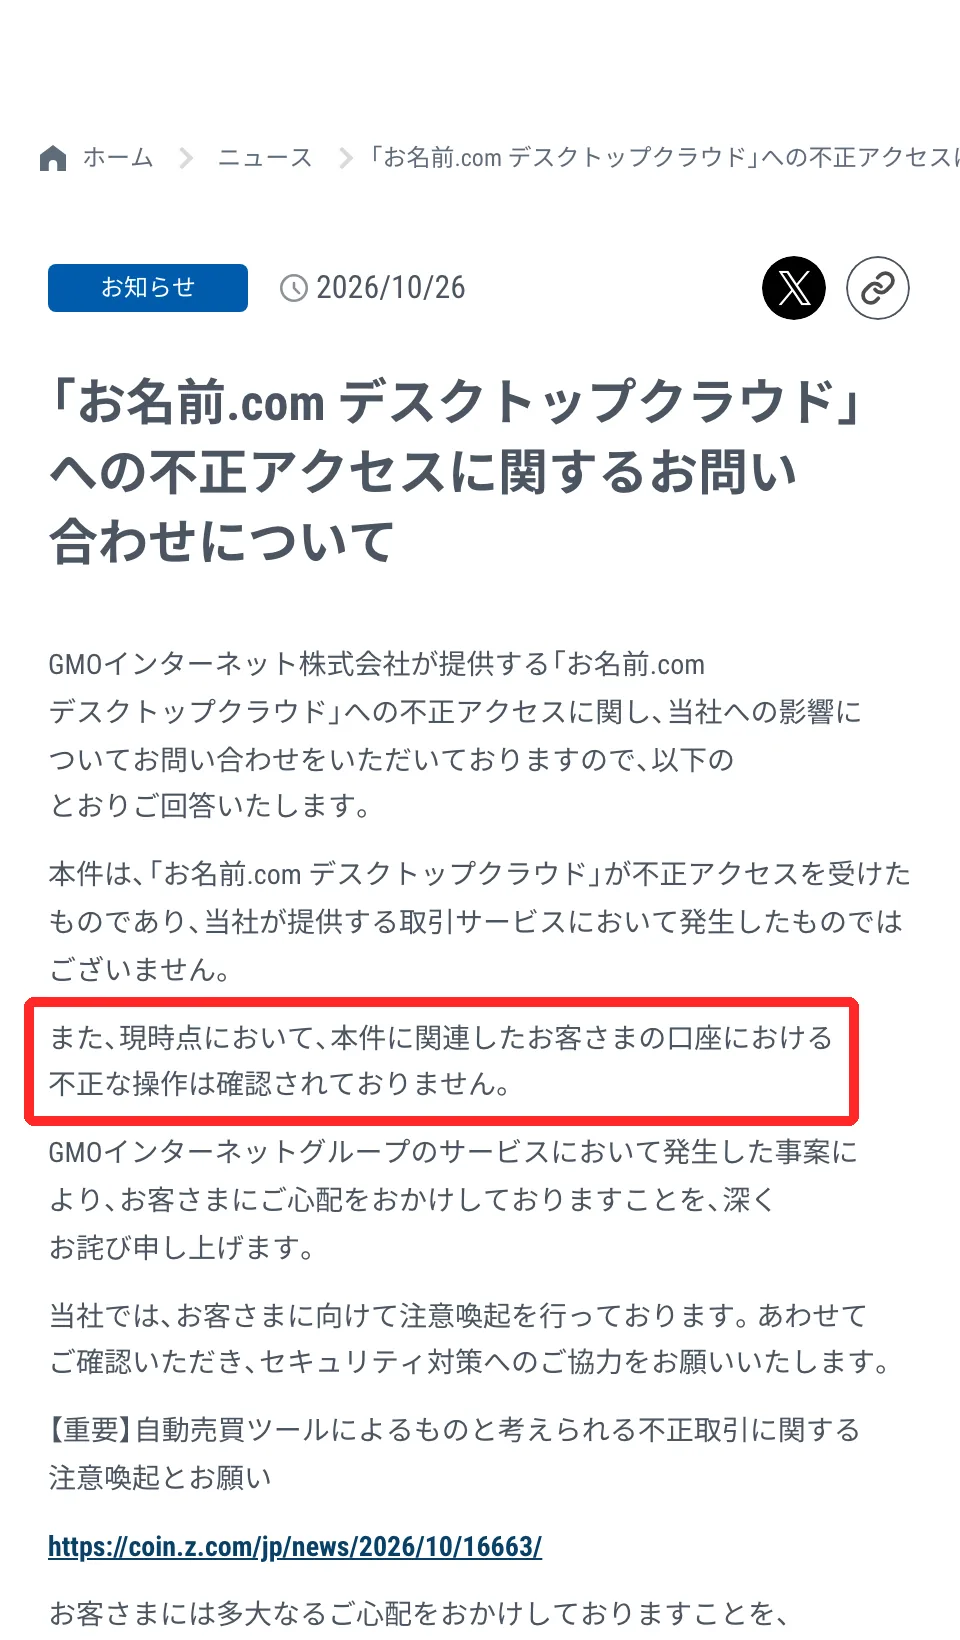
- 取引履歴・注文履歴・建玉・残高に、身に覚えのない取引がないかの確認
- パスキーの設定
- 会員ページの通知設定で、ログイン通知・約定通知を有効にする
- 利用していないAPIキー、心当たりのないAPIキーの削除
身に覚えのない取引やログインがあった場合は、すぐにパスワードを変え、GMOコインのお問い合わせフォームから連絡するよう案内しています。GMOコインは電話での問い合わせを受け付けておらず、回答は平日9時〜18時です。「GMOコインのサポート」を名乗る電話がかかってきたら、まず疑ってください。
GMOグループが「パスワード変更だけでは危険」と言う理由は?
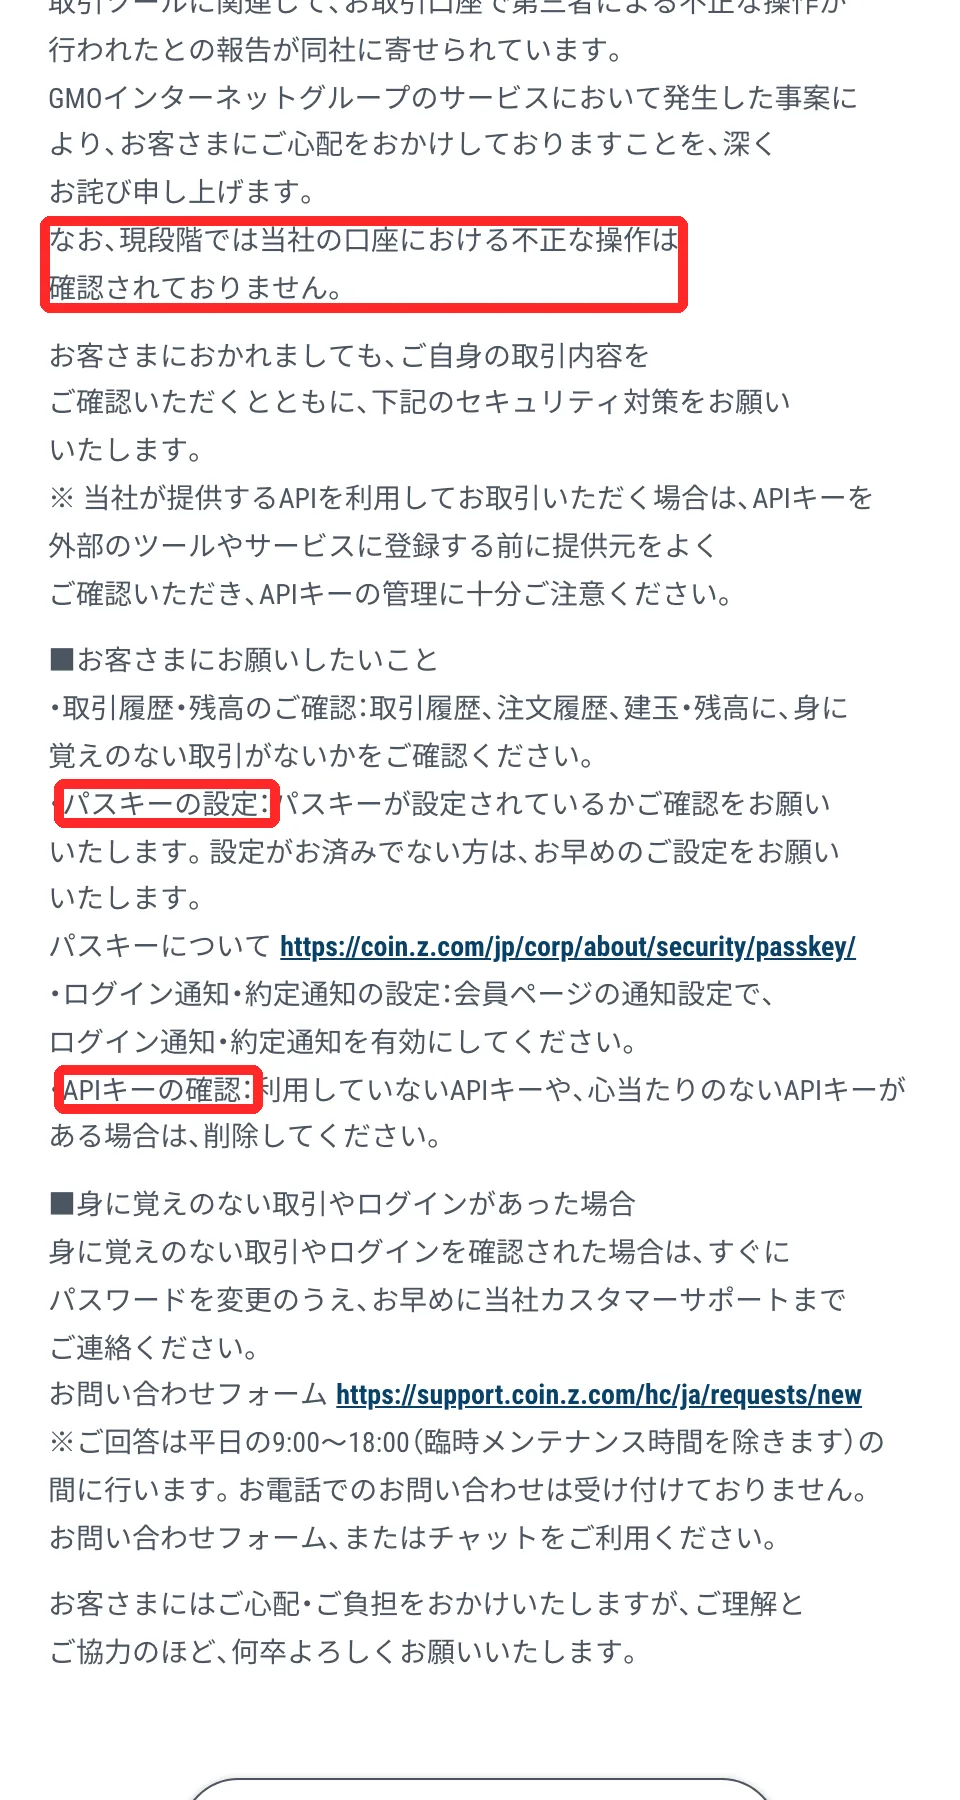
GMOグループの第3報は、パスワードを変えた後も、証券会社・FX会社のサーバーの仕様によっては一定期間、既存の接続セッションが保たれ、第三者が取引を続けられる場合があると説明しています。そのため、接続中の全セッションを切断するか、事業者の窓口に全セッションの切断を頼むよう求めています(GMOグループ第3報、2026年10月25日確認)。
セッションとは、一度ログインした状態が続いている「通行証」のようなものです。パスワードは新しい人の入場を止める鍵で、すでに中にいる人を外に出すのはセッションの切断です。パスワードの変更とセッションの切断は、両方そろえて行う必要があります。GMOグループは10月24日の第5報でも同じ説明を繰り返し、すでにパスワードを変えた人も必ず全セッションの切断を行うよう求めています(GMOグループ第5報、2026年10月26日確認)。
ほかの国内取引所は何か発表している?
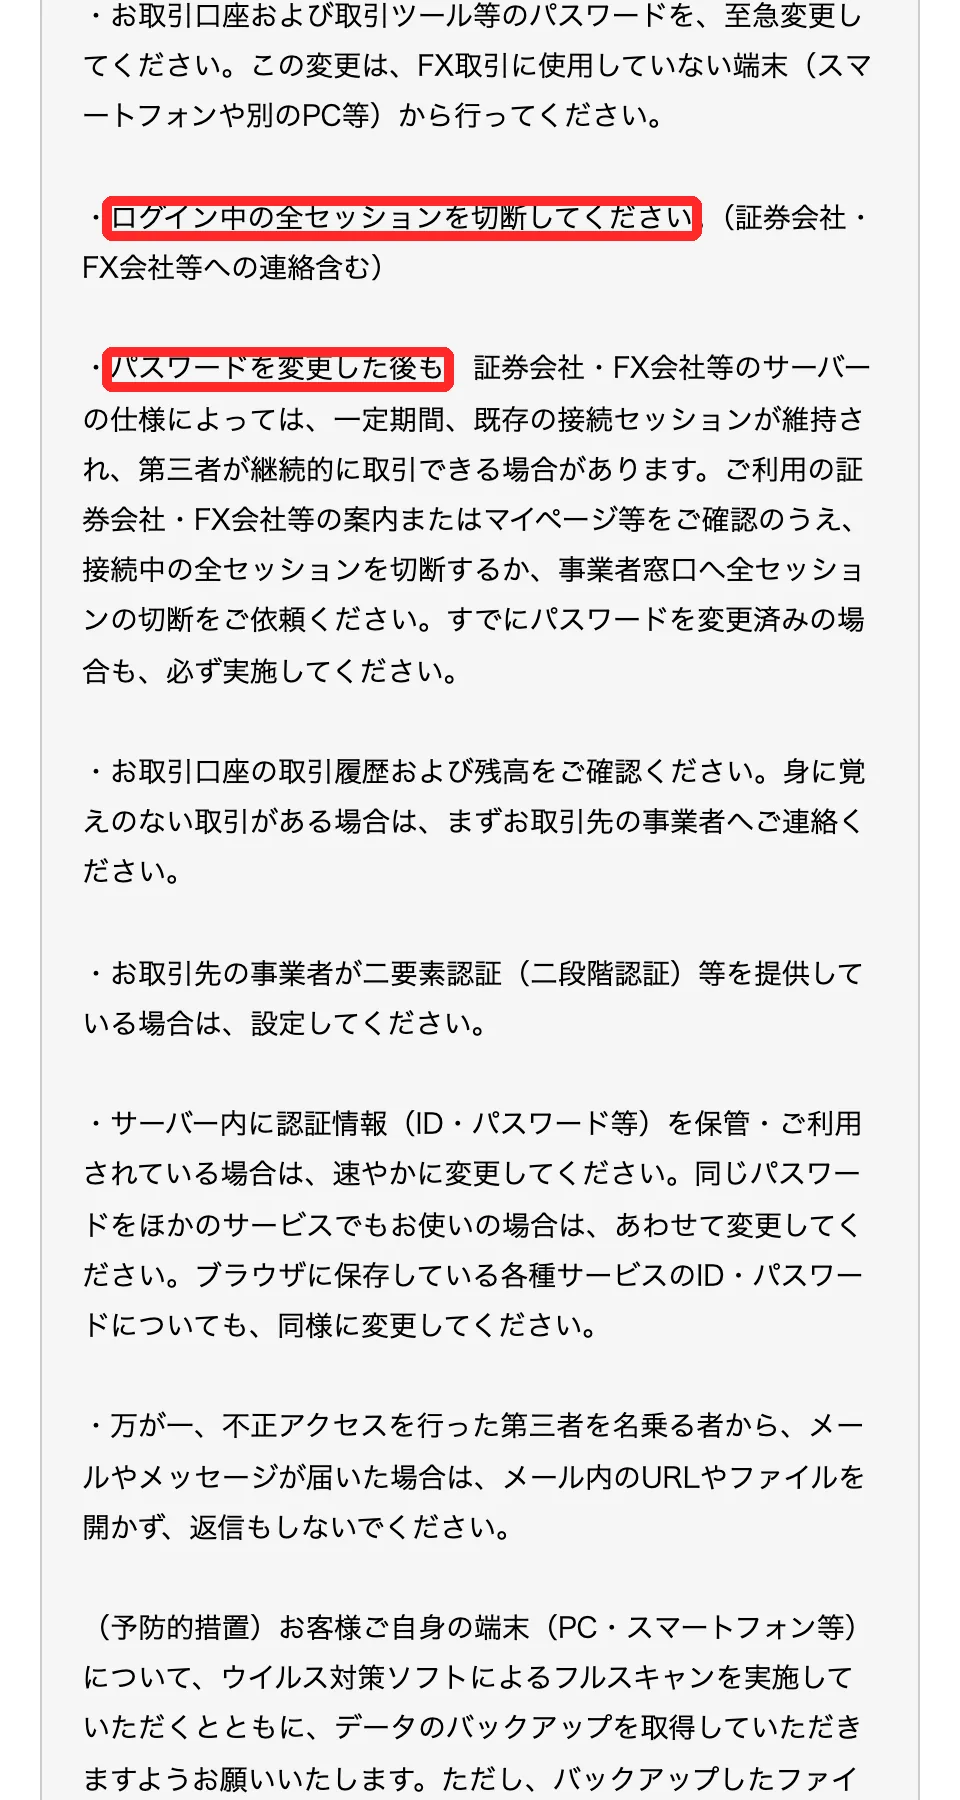
10月28日12時02分ごろに確認した範囲では、OKJ・bitFlyer・コインチェック・bitbankの公式Xに、お名前.comの件の告知はありません。bitFlyerは10月22日に、別件のPHPの脆弱性について「当社システムへの影響はございません」と投稿しています(bitFlyer公式X)。PHPの件はPHPの脆弱性で銀行のネットサービスが一部停止、仮想通貨の取引所は大丈夫?にまとめています。
取引所の口座を守るには?今日やる5つの手順と国内5社の公式ヘルプ
いちばん効くのは、パスキーを入れてパスワードでのログインを使わないことです。パスキーは、スマホの指紋・顔認証や画面ロックでログインする仕組みで、GMOコインは「パスワードの入力を不要にするため、フィッシング攻撃など不正ログインの対策に有効」と説明しています(GMOコイン「パスキーについて」、2026年10月25日確認)。
国内5社の対策機能と公式ヘルプ(早見表)
| 取引所 | パスキー | 二段階認証 | ログインの確認 | APIキー | 出金先の登録 |
|---|---|---|---|---|---|
| GMOコイン | ○(設定方法。パスキーだけでログインにもできる) | ○(パスキーの設定時にも使う) | ログイン時のメール通知(設定方法)、ログアウト | 会員ページの「暗号資産 API」画面で管理(案内) | 宛先リストに登録(手順)。審査完了から24時間はその宛先へ送れない |
| OKJ | ○(登録方法) | ○ SMSかGoogle認証(変更方法) | 異なる環境からのログインでメール(説明)。5日で自動ログアウト(説明) | APIあり(APIドキュメント) | 出庫先アドレスを「信頼できるアドレス」として登録(手順) |
| bitFlyer | ○ 10月29日から。外部送付・送付先アドレスの登録・日本円の出金で使える。ログインには使えない(公式発表、FAQ。2026年10月30日確認) | ○ メール・SMS・認証アプリ。外部アドレス登録・日本円出金・送付時は必須(FAQ) | — | ログイン後の開発者ページで発行(APIドキュメント) | 外部アドレスの登録に二段階認証が必須(同FAQ) |
| コインチェック | ○(設定方法) | ○ 認証アプリ(設定方法) | ログイン履歴で日時・IPアドレス・端末のOSを確認(確認方法) | 設定の「APIキー」で作成。機能ごとの権限とIPアドレスの制限を設定できる(APIドキュメント) | — |
| bitbank | ○ 設定するとパスワードでのログインは自動でオフ(登録方法) | ○ 認証アプリ(説明) | 設定ページからログアウト | 確認・削除できる(手順) | 出金先アドレスを登録し、bitbankの審査後に出金(手順) |
出典:表内の各社公式ヘルプ・公式ドキュメント(GMOコイン・OKJ・bitFlyer・コインチェック・bitbank。2026年10月25日にChromeまたは公式サイトで開いて確認)。「—」は今回確認したヘルプに該当の案内が見当たらなかった項目で、機能が無いという意味ではありません。画面の名前は各社のアプリ・Webで変わることがあります。
【10月30日追記】国内では、10月28〜29日に楽天ウォレットとbitFlyerが認証を強めました。同じ「パスキー」でも、ログインに使えるか、出金・送付だけに使うかが会社で違います。
| 取引所 | パスキーを使える場面 | いつから・補足 |
|---|---|---|
| GMOコイン | ログイン(パスキーだけでのログインにもできる) | 導入済み。将来はパスキーの設定を必須にする可能性があると案内(GMOコイン「パスキーについて」) |
| bitFlyer | 暗号資産の外部送付、送付先アドレスの登録、日本円の出金 | 2026年10月29日から。登録は任意。ログインは従来どおりパスワード(bitFlyer公式発表) |
| 楽天ウォレット | ログイン、日本円の出金、出庫など(新しい「楽天ウォレット」アプリ(10月28日時点ではAndroid先行、iOSは後日)では売買・楽天ポイント交換にも必要) | 2026年10月28日から、入金・出金・出庫などに電話番号認証を追加。暗号資産の出庫は8月19日から休止中(楽天ウォレット公式のお知らせ、パスキーの案内) |
出典:GMOコイン・bitFlyer・楽天ウォレットの公式ページ(2026年10月30日確認)。OKJ・コインチェック・bitbankのパスキーは上の早見表のとおりです。
手順1:パスキー(または二段階認証)を入れる
パスキーは、各社のログイン後の「セキュリティ設定」や「設定」の画面から登録します。GMOコインの場合は、会員ページの【設定】→【パスキー】で[新しくパスキーを設定する]を押し、2段階認証コードを入れてから、スマホやPCの指紋・顔・画面ロックで認証します(GMOコイン公式ヘルプ)。GMOコインはパスキーを最大5つまで登録できます。
パスキーを入れた後に「パスワードでのログインを無効」にすると、パスワードが漏れてもそのパスワードではログインできなくなります。GMOコインは「パスワード無効設定」、bitbankはパスキーを設定すると既存のパスワードが自動でオフになる仕様です。パスキーを入れたスマホをなくすとログインできなくなるおそれがあるので、2台目の端末への登録か、iCloudキーチェーン・Googleパスワードマネージャーへの保存をしておきます。(GMOコイン「パスキーについて」の注意書き)
bitFlyerのようにパスキーがログインに使えない取引所や、パスキーのない取引所では、SMSか認証アプリの二段階認証を、ログイン時にも使う設定にします。bitFlyerは、メールによる二段階認証は突破されるリスクがあるとして、SMSか認証アプリを勧めています(bitFlyer FAQ「二段階認証について教えてください」)。
手順2:パスワードを変えて、全セッションを切断する
パスワードは、取引ツールを動かしていない別の端末(スマホや別のPC)から変えます。GMOグループは第3報と第5報で、パスワードの変更を「FX取引に使用していない端末」から行うよう求めています(GMOグループ第5報、2026年10月24日)。ほかのサービスと同じパスワードを使っていたら、そちらも変えます。
お名前.com デスクトップクラウドに接続していたPC・スマホは、ウイルス対策ソフトでフルスキャンし、データのバックアップを取ります。GMOグループは第5報で、利用者の端末への影響を含めて調査を進めているとして、二次被害を防ぐための予防的な対応としてフルスキャンとバックアップを至急求めました。バックアップしたファイルの取り扱いにも注意するよう書いています。
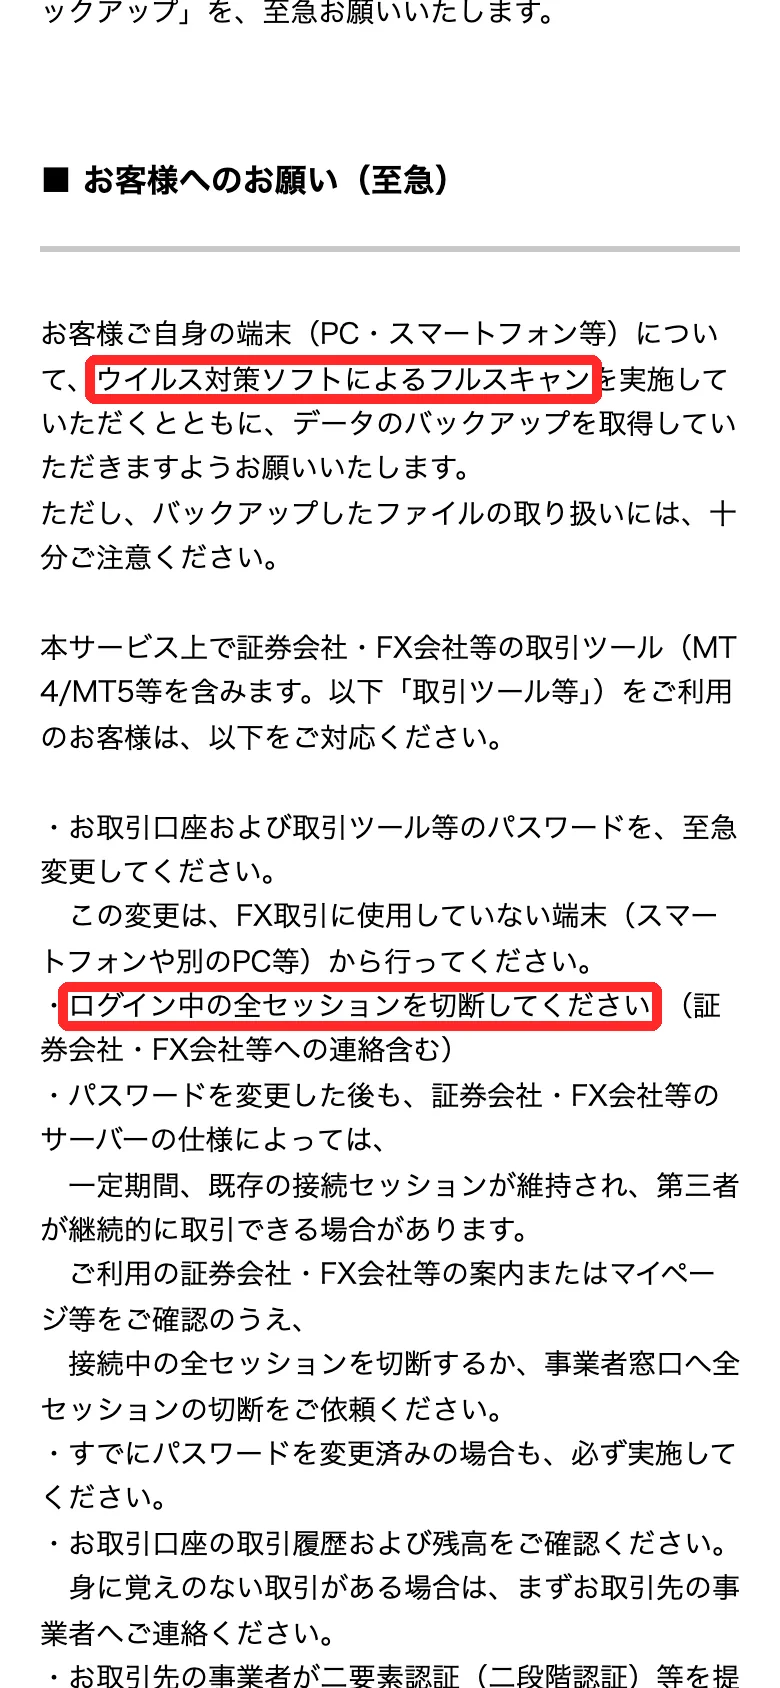
そのうえで、取引所からいったんログアウトし、ログイン履歴やログイン通知のメールで、身に覚えのないログインがないかを見ます。知らない日時・場所からのログインがあれば、その取引所のサポートに連絡し、ログイン中のセッションの切断と口座の確認を頼みます。コインチェックは、身に覚えのないログインがあった場合、お問い合わせフォームで「不正ログイン・盗難・紛失」を選ぶよう案内しています(コインチェック「ログイン履歴の確認方法」)。
bitbankは、登録しているメールアドレス自体のパスワードと二段階認証も見直すよう呼びかけています。メールを乗っ取られると、取引所からの認証メールを第三者が読み、パスワードの再設定や出金の承認ができてしまうためです(bitbank「不正アクセスの対策について」)。2026年11月には、Zaifもメール配信の委託先への不正アクセスで、登録されたメールアドレス380,536件の流出を発表しました(Zaif公式 第2報、2026年11月6日確認)。アドレスが漏れた人に届きやすい偽のメールへの備えはZaifのメールアドレス流出、今すぐやることにまとめています。
手順3:使っていないAPIキーを削除する
APIキーは、自動売買ツールや損益計算のサービスに取引所の口座を操作・閲覧させるための「合鍵」です。APIキーはログイン画面を通らずに注文や照会ができるため、外部のツールに預けたキーが漏れると、パスキーを入れていても使われるおそれがあります。GMOコインも今回、「利用していないAPIキーや、心当たりのないAPIキーがある場合は、削除してください」と求めました。
- 使っていないキー、覚えのないキー:削除する。bitbankは、削除するとそのAPIキーは無効になり、取引などができなくなると説明しています(bitbank公式ヘルプ)
- 使っているキー:お名前.com デスクトップクラウドなど、外部のサーバーに置いていたキーは、削除して作り直す(GMOグループは、サーバー内に保管した認証情報の変更を求めています)
- 作り直すとき:必要な権限だけにする。コインチェックは、キーごとに機能別の権限と、使えるIPアドレスを設定できます(コインチェックAPIドキュメント)
GMOコインは、APIキーを外部のツールやサービスに登録する前に、提供元をよく確かめるよう注意しています(GMOコインのお知らせ)。
手順4:ログイン通知・約定通知をオンにする
通知をオンにしておくと、第三者がログインしたり注文したりした瞬間に気づけます。GMOコインの「ログイン時通知」は、会員ページ右上のアイコン→【登録情報】→【メール配信】で「ログイン時」にチェックを入れて保存します。オフにしていても、これまでと違う環境からのログインはメールで知らせる仕組みです(GMOコイン公式ヘルプ)。OKJも、前回と違う端末・場所からのログインで「異なる環境からのログイン通知」のメールを送り、身に覚えがなければ問い合わせるよう案内しています(OKJ公式ヘルプ)。
手順5:出金先アドレスを確認する
暗号資産を外に送るには、各社とも出金先(送付先)アドレスの登録が必要で、登録には二段階認証や審査が入ります。知らないアドレスが登録されていないか、登録一覧を見てください。GMOコインは、宛先を登録すると「審査完了のお知らせ」メールから24時間はその宛先に送れない決まりです(GMOコイン公式ヘルプ)。覚えのない「宛先リストのご登録」「審査完了」のメールが届いたら、すぐにサポートへ連絡します。
大きな額を取引所に置いたままにしない方法もある
取引所の口座の対策をしても、取引所に置いた暗号資産は、取引所のアカウントが乗っ取られると動かされるおそれがあります。すぐに売買しない分は、自分で管理するハードウェアウォレット(コールドウォレット)に移す方法があります。手順はコールドウォレットの作り方|国内取引所からの送金手順、保管方法の比べ方は仮想通貨はどこに保管するのが安全?にまとめています。秘密鍵やリカバリーフレーズを自分でなくすと取り戻せないので、向き不向きを確かめてから選んでください。
GMOコインの資産は移す?解約する?決める前に確かめたい4つのこと
GMOコインの資産を別の口座へ移すか、口座を解約するかは、使う人それぞれが決めることで、この記事はどちらも勧めません。ここでは、判断の材料として、2026年10月28日14時45分(日本時間)の時点で公式の発表と国税庁の資料から確かめられることだけを並べます。
| 確かめたいこと | 公式の発表(10月28日14時45分確認) |
|---|---|
| 不正アクセスを受けたサービス | GMOインターネット株式会社の「お名前.com デスクトップクラウド(全プラン)」(GMOグループ第3報) |
| GMOコインの口座での不正な操作 | 本件に関連した口座での不正な操作は「確認されておりません」(GMOコイン 10月26日の回答) |
| GMOコインからの情報・暗号資産の流出 | 公表なし(GMOグループ第1報〜第13報、GMOコインのお知らせ一覧) |
| GMOコインの利用者への補償 | 発表なし(お見舞金・補償の発表は、お名前.com デスクトップクラウドの利用者が対象) |
| GMOコインのビットコイン(BTC)の預入・送付 | 10月29日16時〜11月2日12時(予定)停止。理由はBTCのハードフォークで、今回の不正アクセスとは別(GMOコイン 第四報) |
GMOコインは、不正アクセスを受けた会社と同じ?
いいえ。不正アクセスを受けたのはGMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」で、GMOコインは別の会社(GMOコイン株式会社)です。GMOコイン株式会社は、関東財務局長 第00006号で登録された暗号資産交換業者で、株主はGMOフィナンシャルホールディングス株式会社です(GMOコイン 会社概要、2026年10月28日14時45分確認)。
GMOコインは10月26日、本件は「お名前.com デスクトップクラウド」が不正アクセスを受けたもので、GMOコインの取引サービスで発生したものではなく、現時点で本件に関連した口座での不正な操作は確認されていないと回答しています(GMOコイン公式)。GMOグループの第1報〜第13報とGMOコインのお知らせにも、GMOコインから情報や暗号資産が流出したという発表はありません(GMOグループ第13報、2026年10月28日14時45分確認)。
ただし「発表がない」ことは「この先も起きない」という保証ではありません。新しい発表は、GMOグループの重要なお知らせとGMOコインのお知らせ一覧を自分で開いて確かめてください。どの取引所を使う場合も、口座を守る基本は今日やる5つの手順のとおりです。
暗号資産を別の口座へ移すと税金はかかる?解約したら?
国税庁は、暗号資産の「売却」「暗号資産での商品の購入」「暗号資産同士の交換」を、いずれも暗号資産の譲渡に当たる取引として挙げています。自分名義のGMOコインの口座から、自分名義のほかの取引所の口座や自分のウォレットへ、暗号資産のまま送るだけの移動は、この3つのどれにも当たりません(国税庁「暗号資産等に関する税務上の取扱いについて(情報)」令和7年12月の問3-1-1、2026年10月28日14時45分確認)。
一方で、暗号資産を売って日本円に換えると、売った値段と取得価額(買ったときの値段など)の差が所得になり、原則として雑所得に区分されます(同資料の問1-1・問2-2)。口座を解約する前に暗号資産を売って日本円で出金する場合は、その売却について損益の計算が必要になります。暗号資産のまま自分の別の口座へ送ってから解約する場合、送った時点では売却になりません。
| やること | 国税庁の資料での扱い |
|---|---|
| 暗号資産のまま、自分の別の取引所・ウォレットへ送る | 売却・商品の購入・暗号資産同士の交換のどれにも当たらない |
| 暗号資産を売って日本円に換える(出金する) | 売却。売値と取得価額の差が所得(原則として雑所得) |
| BTCを別の暗号資産(XRPなど)に換えてから送る | 暗号資産同士の交換。交換したときに損益が出る |
| ハードフォークで新しい暗号資産を受け取る | 受け取った時点では所得は生じず、売ったり使ったりした時点で所得が生じる。取得価額は0円(問1-6) |
送るときの手数料について、GMOコインは暗号資産の送付手数料を無料としています(GMOコイン 手数料、2026年10月28日14時45分確認)。ほかの取引所から送るときなどに、手数料を暗号資産で差し引かれる場合の扱いは、国税庁の資料に個別の問いがありません。心配な人は、税務署か税理士に確かめてください。この記事は、個人の税額を計算するものではありません。
今週、GMOコインから暗号資産を送るときの注意は?
【11月4日追記】下のBTCの預入・送付の停止は、11月2日(月)12時に再開する予定の期間でした。再開のお知らせは、2026年11月4日の確認ではGMOコインの公式Xに出ていません。BTCを送る前に、GMOコインのお知らせ一覧で再開を確かめてください。eCash(ECX)を付与するか日本円にするかは、公式の発表では確認できていません(2026年11月4日)。
GMOコインのビットコイン(BTC)の預入と送付は、2026年10月29日(木)16時から11月2日(月)12時(予定)まで止まります。理由はBTCのハードフォーク(ブロックチェーンの分岐)で、今回の不正アクセスとは関係ありません。分岐で新しい暗号資産eCash(ECX)が生まれ、BTCと同じ形式のアドレスを使うため、利用者の資産を守るために止めるとしています(GMOコイン「ビットコイン(BTC)のハードフォークに関するお知らせ(第四報)」、2026年10月28日14時45分確認)。
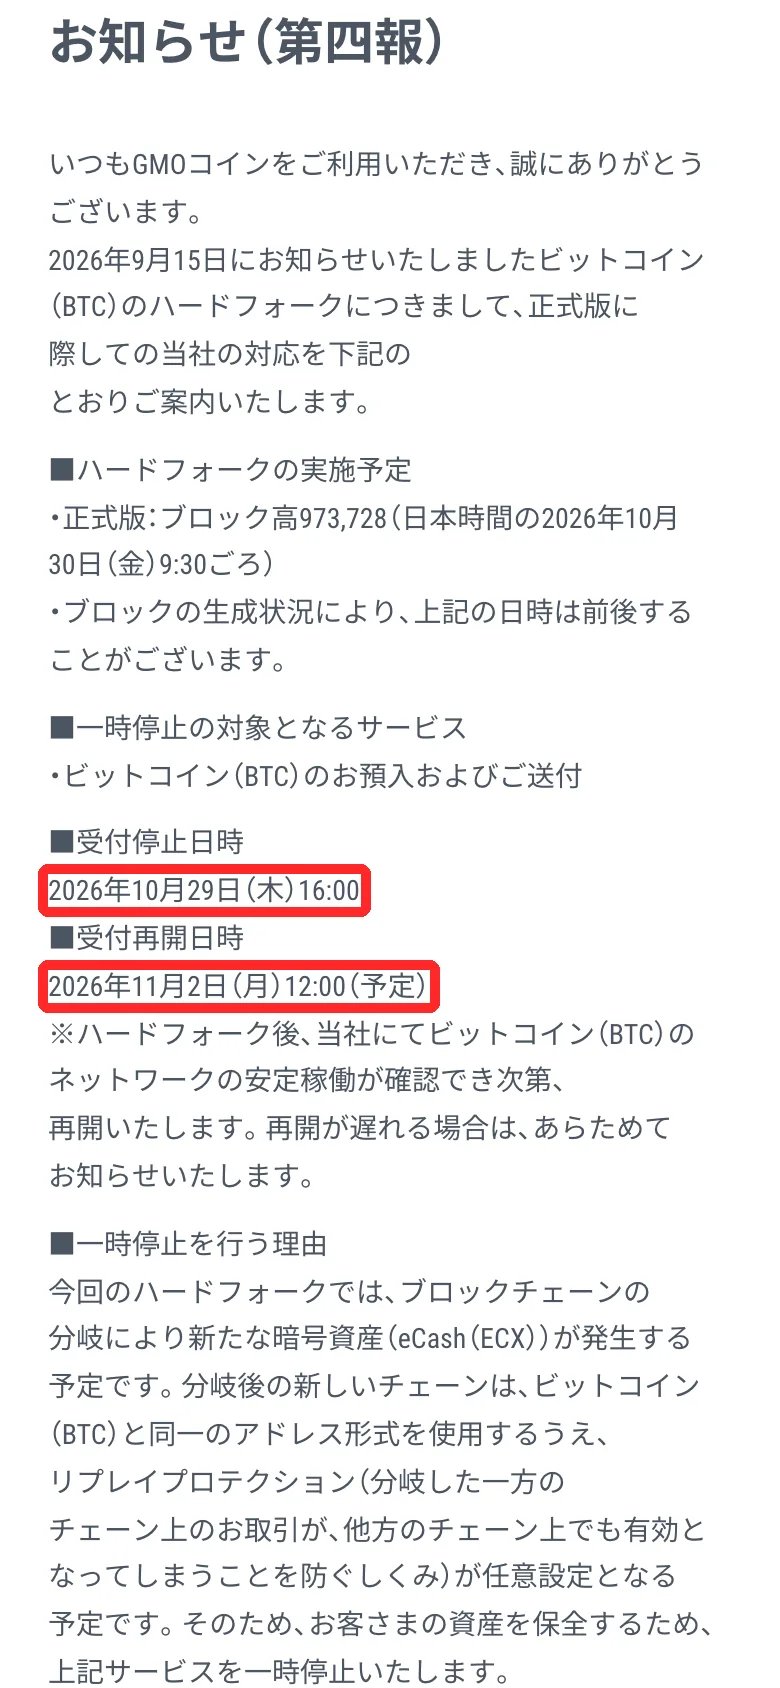
- BTCの売買(販売所・取引所・暗号資産FX)は、停止期間中も通常どおりできるとしています(相場の急変時は停止する場合があるとしています)。
- 停止の直前に送ったBTCや、停止期間中にGMOコインのBTCの預入用アドレスへ送ったBTCは、再開後に順次反映されます。停止期間中は、GMOコインのBTCの預入用アドレスへ送らないよう求めています。
- ECXを、GMOコインのBTCの預入用アドレスへ送ると誤入金になり、取り出せない場合があるとしています。
- ハードフォークの時点(10月30日9時30分ごろの予定)にGMOコインでBTCを持っている人(貸出中を含む)には、ECXか日本円を付与する予定です。どちらにするか、付与の方法・時期は決まりしだい知らせるとしています。
この第四報で停止の対象になっているのはBTCだけです。なお、10月31日から扱い始めたBNB(GMOコインでの名称は「ビルドアンドビルド」)は、不具合のため預入を一時停止していましたが、2026年10月31日14時37分に再開しました(14時37分更新の公式のお知らせ、2026年10月31日15時20分確認)。BNBの送付の受付は11月2日(月)12時から、BNBスマートチェーン(BSC)だけの予定です(取扱開始のお知らせ)。この期間にGMOコインから暗号資産を送るなら、BTC以外の銘柄(XRPなど)を、送り先の入金画面で同じネットワークが選べることを確かめてから送ります。GMOコインは、暗号資産を送るときに送る人と受け取る人の情報を送り先の取引所に伝えるトラベルルールにより、送り先に選べる取引所が決まっています。送れる先と代わりのルートはGMOコインから送金できる先と、送れないときの3つのルート、XRPを送るときの手数料と宛先タグの注意はbitbankからXRPを送る方法と手数料にまとめています。
本人確認の画像の削除は頼める?問い合わせ先は?
GMOグループの第1報〜第13報には、本人確認書類の画像の削除を受け付けるかどうかの記述はありません(2026年10月28日14時45分確認)。お名前.com デスクトップクラウドに登録した情報について相談したい人は、第13報に載っている窓口へ問い合わせます。
- お問い合わせフォーム:https://help.onamae.com/contact/
- 電話:03-5456-2560(土日・祝日を含め24時間)
(GMOグループ第13報の「本件に関するご相談窓口」)
GMOコインの口座を解約しても、本人確認の記録がすぐに消えるとは限りません。暗号資産交換業者などの事業者は、取引時確認の記録を、契約が終了した日などから7年間保存しなければならないと法律で決まっています(犯罪収益移転防止法 第6条、e-Gov法令検索で2026年10月28日14時45分確認)。GMOコインに登録した情報の扱いは、GMOコインのサポートに問い合わせてください。
「あなたの情報を削除します」「情報が載っているか調べます」と、費用や個人情報を求めてくる連絡には応じないでください。GMOは、補償の手続きでもパスワードや暗証番号を尋ねないとしています(くわしくは偽メール・SMSの見分け方)。
GMOコインと別の口座も持っておくなら
取引所の口座を1社だけにせず、金融庁に登録された別の国内の取引所の口座も持っておく人もいます。今回のBTCの入出庫停止のように、メンテナンスやハードフォークで1社の送付が止まる期間があるためです。国内の登録業者の手数料・取り扱い銘柄・送付の違いは国内の仮想通貨取引所おすすめ9社比較で比べています。この記事の冒頭で紹介しているOKJも、金融庁に登録された国内の暗号資産交換業者です。GMOコインから送る場合は、送り先の取引所がGMOコインの送付先に選べるかを先に確かめてください。
「補償します」「全セッションを切断してください」の偽メール・SMSに注意
GMOグループは、今回の件に便乗した偽の連絡に注意するよう呼びかけています。GMOグループは第3報で、本件に便乗したフィッシングメール、補償・返金などを装う不審な連絡、不審なウェブサイトに注意するよう呼びかけ、「メールまたは電話でパスワード、クレジットカード情報、口座情報等をお尋ねすることはありません」としています(GMOグループ第3報)。
第4報では、補償の手続きでもパスワードや暗証番号を尋ねることはないと書いています。例外は、GMOが取引履歴を直接確かめるための閲覧専用のパスワード(MT4/MT5などの閲覧専用パスワード)で、これは提示を求めることがあるとしています。さらに、攻撃者が「GMOや利用者に関する情報」と称するものを公開する可能性があり、事実と異なる内容が含まれるおそれがあるとして、正式なお知らせは公式のページで行うとしています(GMOグループ第4報)。
第4報が示していたとおり、10月27日に攻撃者が情報と称するものを公開しました。GMOグループは第10報で、攻撃者とみられる者が情報と称するものを公開したことを12時30分に確認したと公表し、第11報でそのサイトにアクセスした人の情報は攻撃者に取得されているとして、アクセスは絶対に控えるよう求めています(GMOグループ第11報、2026年10月28日12時02分確認)。SNSなどで「流出した情報はこちら」「自分の情報が入っているか確かめられる」というリンクを見かけても、開かず、広めないでください。第13報によると、そのサイトのドメインは10月28日午前4時ごろに停止されましたが、GMOは新しく同じようなサイトが立ち上がるおそれもあるとして、監視を続けています(GMOグループ第13報)。利用者の情報が含まれていることを確認した場合は、GMOから対象の利用者に個別に連絡が来ます。
| こんな連絡が来たら | どうするか |
|---|---|
| 「お見舞金・補償の受け取りはこちら」というメール・SMSのリンク | 開かない。GMOは10月30日、お見舞金の受け取り手続きを契約者へ直接連絡し始めたと発表した。11月6日には、不正取引による損失の補償について、契約者への個別の連絡を始めたと発表した(GMOグループのお知らせ(11月6日18時00分時点)、2026年11月6日確認)。本物の連絡が来る時期なので、それを装ったメール・SMSのリンクは開かず、公式サイトを自分で開いて確かめる |
| 「全セッションを切断するため、こちらでログインを」というメール | 開かない。ログインはブックマークか公式アプリから行う |
| 取引所や「サポート」を名乗る電話で、パスワード・認証コードを聞かれる | 答えない。GMOコインは電話での問い合わせを受け付けていない。bitFlyerも、役職員をかたり不正アクセスを理由に電話での操作を促す連絡に注意を呼びかけている(bitFlyer公式X、10月2日) |
| 「懸賞金・報奨金の受付」「懸賞金の支払い手続き」をうたうサイト・メール | アドレスバーのドメインが「cybercrimebounty.gmo」かを確かめる。GMOはこの制度を専用サイトだけで案内し、連絡は「@cybercrimebounty.gmo」で終わるアドレスからだけ送るとしている。審査を理由にパスワード・認証コード・秘密鍵・事前の手数料を求めることはないとしている(2026年10月28日12時02分確認) |
| 攻撃者を名乗るメール・メッセージ | URLやファイルを開かず、返信もしない(GMOグループ第3報) |
すでにリンクを開いてパスワードを入れてしまったら、すぐにその取引所のパスワードを変え、サポートに連絡してください。「お金を取り戻します」という業者は、二次被害の入口になりやすいです。詳しくは仮想通貨詐欺の「返金できます」は二次被害の入口と、仮想通貨の詐欺・出金停止・金融庁警告の一覧を見てください。
よくある質問
Q. GMOコインの口座は被害を受けた?
A. GMOコインは10月23日のお知らせで「現段階では当社の口座における不正な操作は確認されておりません」としています(GMOコイン公式)。10月26日には、問い合わせへの回答として、本件はGMOコインの取引サービスで発生したものではなく、現時点で本件に関連した口座での不正な操作は確認されていないと公表しています(2026年10月27日確認)。念のため、取引履歴・残高の確認とパスキーの設定を求めています。
Q. パスワードを変えるだけでいい?
A. いいえ。GMOグループは「パスワードの変更のみは危険です」とし、ログイン中の全セッションの切断を必ず行うよう求めています(@GMOGroup 10月24日の再掲)。パスワードを変えても、すでにログインしている第三者の接続が残る場合があるためです。取引所ではログアウトとログイン履歴の確認を行い、不審な点があればサポートに切断を頼みます。
Q. お名前.comでドメインやレンタルサーバーを使っているだけでも影響がある?
A. GMOグループが公表している対象サービスは「お名前.com デスクトップクラウド(全プラン)」です(GMOグループ第3報)。ほかのサービスへの影響は、10月28日12時02分の時点で発表されていません(第13報までを含む)。ただし、同じパスワードを使い回している場合は、変えておくのが安全側の対応です。
Q. 自動売買ツールや損益計算サービスとのAPI連携はどうすればいい?
A. 使っていないAPIキーは削除し、使っているキーは権限を必要なものだけにします。お名前.com デスクトップクラウドなど外部のサーバーにキーを置いていた場合は、削除して作り直してください。GMOコインは、APIキーを外部のツールに登録する前に提供元をよく確かめるよう注意しています(GMOコイン公式)。
Q. GMOコインの暗号資産を別の口座へ移したり、解約したりすると税金はかかる?
A. 暗号資産のまま自分の別の取引所の口座やウォレットへ送るだけなら、国税庁が譲渡に当たるとしている「売却」「商品の購入」「暗号資産同士の交換」のどれにも当たりません。暗号資産を売って日本円に換えると、売値と取得価額の差が所得になり、原則として雑所得に区分されます(国税庁「暗号資産等に関する税務上の取扱いについて(情報)」令和7年12月、2026年10月28日14時45分確認)。手数料を暗号資産で差し引かれる場合など、個別の扱いは税務署か税理士に確かめてください。
Q. GMOコインでビットコインを送れない・入金できないのはなぜ?
A. GMOコインは、BTCのハードフォークのため、2026年10月29日16時から11月2日12時(予定)までBTCの預入と送付を止めています。今回の不正アクセスとは別の理由です。BTCの売買は通常どおりできます(相場の急変時は停止する場合があるとしています)。再開が遅れる場合は改めて知らせるとしています(GMOコイン 第四報、2026年10月28日14時45分確認)。
Q. 補償はある?
A. GMOインターネットは、お名前.com デスクトップクラウドの利用者向けに、お見舞金一律5,000円と、不正取引による実現損失の補償を発表しています(GMOグループ第4報、10月24日11時50分時点)。補償の対象は、GMOインターネットが調査の結果、本件の不正アクセスに起因する不正取引と認めた取引で、お客様の取引口座に実現した損失(差損・手数料等)です。市場の変動による損失や得られたはずの利益は含みません。第4報は、取引所等から返金があればその金額を差し引いた残りを支払い、取引所等が返金に応じない場合も対象となる損失を支払うとしています。GMOグループは11月6日、この損失の補償について、契約者への個別の連絡を始めたと発表しました(GMOグループのお知らせ(11月6日18時00分時点)、2026年11月6日確認)。
10月25日には、GMOインターネットグループ代表の熊谷正寿氏がブログで、「取引所等が返金に応じない場合も」対象となる損失の全額をGMOインターネットが支払うと書きました。ブログは、補償の対象を「本件不正アクセスに起因する不正取引により生じた損失」としており、対象者の範囲についての新しい説明はありません。会社としての具体的な手続きは、見通しが立ち次第知らせるとしています(熊谷正寿 公式サイトのブログ、2026年10月26日確認)。GMOコインの口座についての補償の発表は、10月28日12時02分の時点ではありません(GMOコインのお知らせ一覧で確認)。代表のブログによると、対象となり得るサーバーは26,739件、国内外70社以上の証券会社・FX事業者などです(GMOインターネットグループ代表のブログ、2026年10月26日確認)。10月27日の第9報では、ランサムウェアの被害に遭った利用者は問い合わせ窓口に申し出れば、GMOが被害の状況を確かめたうえで、被害に遭ったPCと同等の性能の新しいPCを提供するとしています(GMOグループ第9報、2026年10月27日12時19分確認)。第10報では、公開された情報に自分の情報が含まれているとGMOが確認した利用者に、第4報のお見舞金(一律5,000円)とは別のお見舞金を、緊急会議で検討し始めたとしています(GMOグループ第10報、2026年10月28日12時02分確認)。その後、第12報(19時10分時点)で、この「GMO特別お見舞金」の額と条件が発表されました(GMOグループ第12報、2026年10月28日12時02分確認)。公開された人数や情報の件数は発表されていません。特別お見舞金の額は、公開が確認された情報の区分ごとに、氏名・連絡先などの基本的な情報が10,000円、取引口座のID・パスワードなど金融・認証に関する情報が15,000円、機微情報・要配慮個人情報などプライバシー性の高い情報が25,000円です。
| 公開が確認された情報の区分(第12報) | GMO特別お見舞金 |
|---|---|
| 氏名・連絡先などの基本的な情報 | 10,000円 |
| 取引口座のID・パスワードなど、金融・認証に関する情報 | 15,000円 |
| 機微情報、要配慮個人情報など、プライバシー性の高い情報 | 25,000円 |
複数の区分の情報が公開された場合は、区分ごとの金額を合計して支払い、上限は1公開につき300万円。第4報のお見舞金(一律5,000円)と、不正取引による損失の補償とは別に支払う。出典:GMOグループ第12報(2026年10月27日19時10分時点)、2026年10月28日12時02分確認
GMOは、公開の範囲や方法など状況が変われば特別お見舞金の内容を見直すことがあるとしています。情報の公開に関連して詐欺などの被害に遭った人には、特別お見舞金とは別に被害の状況に応じたサポートを行い、相談は24時間の窓口(電話 03-5456-2560)で受けるとしています。不正取引の損失の補償の範囲や申請の手順については、第7報〜第13報に新しい記述はありません。
Q. GMOの「懸賞金」とは? 応募の連絡が来たら?
A. GMOグループが第12報で創設を発表した「GMOサイバー犯罪撲滅・懸賞金」は、本件の犯人の特定・検挙や事件の解明につながる、具体的で検証できる情報を募る制度です。総額上限は100万米ドル(1ドル=150円の参考換算で約1億5,000万円)で、受付は10月28日12時(日本時間)に専用サイト(cybercrimebounty.gmo)で始まり、受付期間は、犯人の逮捕・国際手配か、2027年10月27日23時59分のいずれか早い時点までとされています(2026年10月28日12時02分確認)。GMOは、この制度はこの専用サイトだけで案内し、GMOから連絡するときは必ず「@cybercrimebounty.gmo」で終わるアドレスから送るとしています。ほかのアドレスからの連絡には返信しないよう求めています(GMOグループ第12報、2026年10月28日12時02分確認)。GMOは、審査を理由にパスワードや認証コード、秘密鍵、事前の手数料を求めることはないとしています。独自の侵入調査や犯人との接触はしないよう求めています。「懸賞金の受付」「報奨金の手続き」をうたうメールやSMSのリンクは開かず、GMOグループの公式ページから確かめてください。
Q. 攻撃者が公開した情報に自分が入っているか、確かめに行ってもいい?
A. いいえ。アクセスしないでください。GMOグループは第11報で、公開された情報と称するもののサイトにアクセスした人の情報は攻撃者に取得されているとし、アクセスは絶対に控え、すでにアクセスした人はウイルス対策ソフトなどでフルスキャンするよう求めています(GMOグループ第11報、2026年10月28日12時02分確認)。公開された内容には事実と異なる内容が含まれるおそれがあり、利用者の情報が含まれていることを確認した場合は、GMOから個別に連絡が来ます。転載・再投稿・リンクの共有も控えるよう求めています。第13報(10月28日11時00分時点)では、そのサイトのドメインが10月28日午前4時ごろに停止されたことを確認したとし、新しく同じようなサイトが立ち上がった場合も、アクセスや掲載情報の転載・拡散を控えるよう求めています(GMOグループ第13報、2026年10月28日12時02分確認)。
Q. 身に覚えのない取引やログインを見つけたら?
A. すぐにパスワードを変え、その取引所のサポートに連絡します。GMOコインはお問い合わせフォームかチャットで受け付け、電話窓口はありません(GMOコイン公式)。お名前.com デスクトップクラウドの利用者は、GMOの相談窓口(お問い合わせフォーム、電話03-5456-2560、24時間)にも連絡できます(GMOグループ第3報に記載)。
まとめ:今日のうちにパスキーとAPIキーの見直しを
お名前.com デスクトップクラウドの不正アクセスで、GMOコインは10月26日にも、本件に関連した口座での不正な操作は確認されていないと回答しています。それでも、取引所の口座を守る基本は同じです。パスキー(または二段階認証)を入れ、パスワードを変えたうえでセッションを確かめ、使っていないAPIキーを削除し、通知をオンにしてください。「補償」「切断」を名乗るリンクは開かず、公式サイトとアプリで確かめます。攻撃者が公開した「情報」と称するもののサイトも、開かず、広めないでください(GMOグループ第11報・第13報)。新しいサイトが立ち上がっても同じです。
口座を守る手順を済ませたうえで、取引所を1社に絞らず、国内の登録業者の口座を分けて持つなら
【PR】当サイトはOKJと紹介提携しており、このボタンから登録があると報酬を受け取ることがあります(特典の条件は上の箱の公式ページのとおりです)。登録業者でも、不正アクセスやシステムの不具合の心配がなくなるわけではありません。どの取引所でも、パスキー・通知・APIキーの見直しを済ませてください。
関連記事
- OKJ(オーケーコイン・ジャパン)の口座開設・始め方
- 仮想通貨の詐欺・出金停止・金融庁警告の一覧
- 仮想通貨詐欺の「返金できます」は二次被害の入口
- コールドウォレットの作り方|Tangemの買い方・使い方と国内取引所からの送金手順
- 仮想通貨はどこに保管するのが安全?取引所・ハードウェアウォレット・ソフトウェアウォレットを比較
- 国内の仮想通貨取引所おすすめ9社比較|目的別の選び方と送付の違い
- GMOコインから送金できる先と、送れないときの3つのルート
- 楽天ウォレットにログインできない原因と対処法
- PHPの脆弱性で銀行のネットサービスが一部停止、仮想通貨の取引所は大丈夫?
本記事の情報は2026年11月6日(日本時間)時点のものです(GMOグループの発表は第16報と10月30日・11月6日のお知らせ、11月2日の説明会の告知まで。項目ごとの確認日は本文の各所に記載)。GMOグループ・各取引所の発表は更新されることがあるため、各社の公式サイト・公式Xで最新の情報を確認してください。本記事は特定の取引所の安全性を保証するものではありません。