本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
【PR】当サイトはOKJ(オーケーコイン・ジャパン)ほかと紹介提携しており、記事内の紹介リンクから登録があると報酬を受け取ることがあります(評価の方法)。
「Zaifからメールアドレスが流出したらしい。自分の口座やお金は大丈夫?」。この記事は、Zaif(ザイフ)を使っている人・過去に登録したことがある人に向けて、Zaifの公式発表だけをもとに、何が漏れて何が漏れていないかと、今日やっておくことをまとめたものです(2026年11月5日 11時確認)。
この記事の結論(2026年11月5日 11時確認)
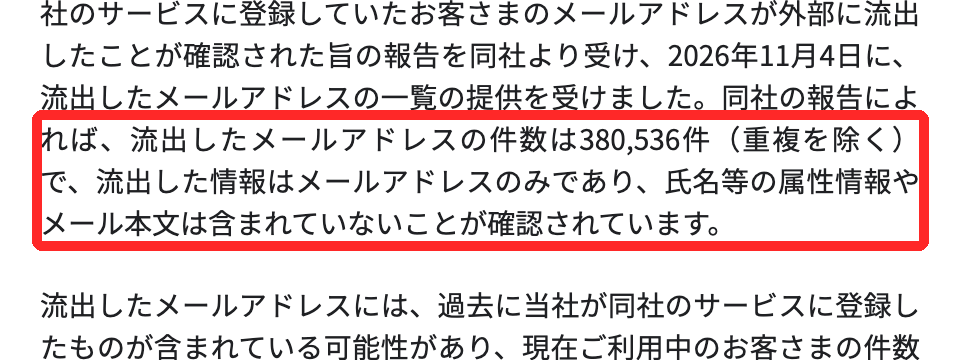
- 流出したのはメールアドレスだけです(380,536件、重複を除く)。氏名・住所・電話番号・取引情報・パスワードは、Zaifが委託先に登録しておらず、流出していません(Zaif公式 第2報・11月4日)
- 原因は、Zaifがメール配信に使っていたアララ株式会社の「アララ メッセージ」への不正アクセスです。Zaif本体のシステムへの不正アクセスは確認されていません
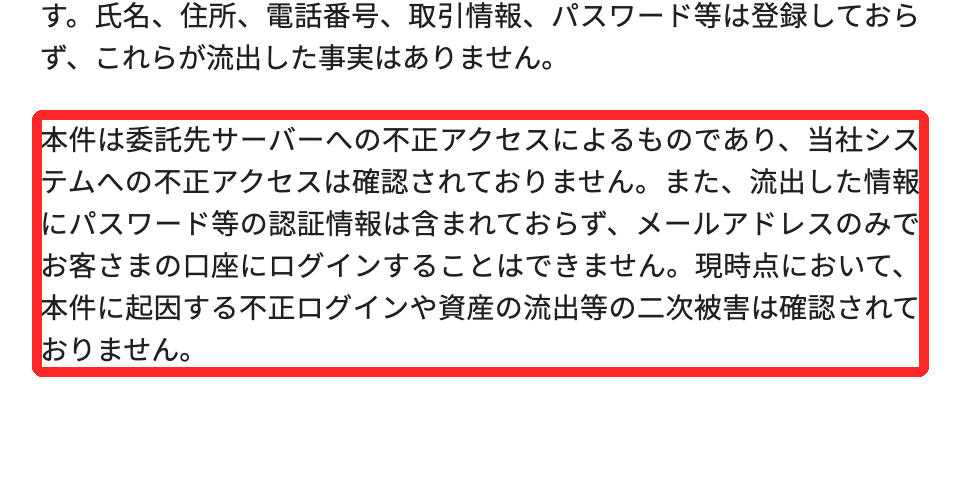
- 11月4日時点で、不正ログインや資産の流出などの二次被害は確認されていないとZaifは発表しています。メールアドレスだけではZaifの口座にログインできません
- 自分が対象かは、まだ個別に知らされていません。過去に登録したアドレスも含まれる可能性があるため、Zaifに登録したことがある人は「対象かもしれない」と考えて動くのが安全です
- 今やること:①Zaifや「アララ」を名乗るメールのリンクを開かない ②2段階認証をメール認証から認証アプリに切り替える ③メールアカウントのパスワードの使い回しをやめ、2段階認証をかける
【11月5日 追記】流出とは別の件で、Zaifは11月5日 13時19分から、外部システムの提供元のメンテナンスで全暗号資産の入出金を停止しています(Zaif公式のお知らせ、2026年11月5日 14時20分確認)。売買と日本円の入出金は通常どおりです。停止前の出金の扱いはbitbank・Zaifの入出金の停止・遅延で説明しています。
メールアドレスの流出でZaifの口座が不正に使われた事実は、11月4日時点で発表されていません。そのうえで、「1つの取引所だけだとメンテナンスや障害のときに困る」と感じた人は、金融庁に登録した別の国内取引所の口座を予備で持っておく方法もあります。OKJ(オーケーコイン・ジャパン)は関東財務局長 第00020号の登録業者で(金融庁の登録一覧)、当サイトの紹介リンクから登録し、メールアドレスの登録から90日以内に2万円以上の取引(約定)をすると、2,000円分のビットコインがもらえます(OKJ公式、2026年11月5日確認)。
Zaifで何が起きた?委託先アララへの不正アクセスの時系列
Zaifのメールアドレスが流出したのは、Zaifがお知らせメールの配信を任せていたアララ株式会社のサーバーが不正アクセスを受けたためです。Zaif自身のシステムへの不正アクセスは確認されていません(Zaif公式 第2報、2026年11月5日確認)。
Zaifは金融庁に登録した暗号資産交換業者(近畿財務局長 第00001号、株式会社Zaif)です(金融庁の登録一覧、令和8年9月30日現在の版を11月5日に確認)。アララ株式会社は、企業向けのメール配信サービス「アララ メッセージ」を提供している会社で、Zaifはこのサービスにお客さんのメールアドレスを登録してお知らせを送っていました。
Zaifとアララの発表を時刻の順に並べると、次のとおりです。
| 日時(日本時間) | 出来事 | 出典 |
|---|---|---|
| 10月27日〜28日 | アララ メッセージの共用環境の管理画面に第三者が不正ログインし、データを持ち出す。10月28日 16時31分に緊急停止 | アララ 第2報(PDF) |
| 10月29日〜30日 | アララのサービスを経由して、契約企業のサーバーからデータが持ち出される | 同上 |
| 10月29日 | アララが最初の発表。同じ日に個人情報保護委員会へ速報を出し、警察に通報 | アララのお知らせ(第1報)/報告はアララ 第2報(PDF)の「8. 公的機関等への報告状況」 |
| 10月31日 19時53分 | アララがアララ メッセージの提供をすべて停止 | アララ 第2報(PDF) |
| 11月2日 18時27分 | Zaifが第1報。「流出の可能性」を発表。Zaifのアドレスが含まれるかは調査中 | Zaif公式 第1報 |
| 11月2日 夜 | アララからZaifに「メールアドレスの流出を確認した」と報告 | Zaif公式 第2報 |
| 11月4日 | Zaifがアララから流出したアドレスの一覧を受け取る | 同上 |
| 11月4日 20時17分 | Zaifが第2報。流出を確定、件数は380,536件(重複を除く) | 同上 |
Zaifの発表時刻は、Zaif公式のお知らせのRSS(corp.zaif.jp/info/rss.xml)の配信時刻(UTC)を日本時間に直したもの。2026年11月5日 11時の時点で、Zaifのお知らせ一覧の最新はこの第2報で、第3報は出ていません。
第1報と第2報で変わったこと
11月2日の第1報は「流出の可能性」で、Zaifのアドレスが含まれるかはまだ分かっていませんでした。11月4日の第2報で、流出が「確認された」に変わり、件数も出ました。
| 項目 | 第1報(11月2日) | 第2報(11月4日) |
|---|---|---|
| Zaifのアドレスの流出 | 含まれるかは調査中 | 流出を確認 |
| 件数 | 不明 | 380,536件(重複を除く) |
| 二次被害 | 確認されていない | 不正ログイン・資産の流出などは確認されていない |
| 二段階認証の呼びかけ | なし | メール認証の人は認証アプリへの切り替えを検討してほしい |
| 当局への報告 | 記載なし | 関係当局に報告済み |
| 個別の連絡 | 記載なし | メール配信の再開後に、対象者へ個別に連絡 |
「7,700万件」「713万通」はZaifの数字ではない
ニュースで見かける大きな数字は、アララのサービス全体の数字で、Zaifだけの件数ではありません。アララの第2報によると、アララのサービスを経由して持ち出されたメールアドレスは約7,700万件(精査中、最大約380社)、10月28日〜30日にはアララのサービスが悪用され、クレジットカード会社を装った不審なメールが最大約713万通送られました(アララ 第2報(PDF)、11月5日確認)。Zaifが発表した件数は380,536件です。
Zaifから流出したもの・していないもの
Zaifの件で流出したのはメールアドレスだけで、パスワードや取引の情報は流出していません。Zaifは、アララのサービスにはメールアドレスしか登録していなかったと説明しています(Zaif公式 第2報、2026年11月5日確認)。
| 情報 | 流出したか | Zaifの説明(第2報) |
|---|---|---|
| メールアドレス | 流出した | 380,536件(重複を除く)。過去に登録したものも含まれる可能性 |
| 氏名・住所・電話番号 | していない | 委託先に登録しておらず、流出した事実はない |
| パスワード・二段階認証の情報 | していない | 認証情報は含まれていない |
| 取引情報・残高 | していない | 委託先に登録しておらず、流出した事実はない |
| メールの本文 | していない | アララの報告で、含まれていないことを確認 |
| Zaifのシステム・預かり資産 | 不正アクセスは確認されていない | Zaifのシステムへの不正アクセスは確認されていない。不正ログイン・資産の流出などの二次被害も確認されていない(11月4日時点) |
自分のアドレスが対象か、確かめる方法は?
2026年11月5日時点では、自分のアドレスが含まれているかを利用者が自分で調べる方法は、Zaifから案内されていません。Zaifは、現在使っている人の件数を含む内訳を確認中で、メール配信を再開したあとに対象者へ個別に連絡するとしています。それまでは、Zaifに登録したことがある人(今は使っていない人も含む)は「対象かもしれない」と考えて、次の章の対策をしておくのが確実です。
メールアドレスだけが漏れると、何が起きる?
メールアドレスだけでは、Zaifの口座にログインできません(Zaif公式 第2報)。気をつけるのは、そのアドレスに「Zaif」や「アララ」を名乗る偽のメール(フィッシングメール)が届くことです。偽メールのリンクから偽のログイン画面に誘い、パスワードや二段階認証のコードを入力させるのが典型的な手口で、Zaifもこの点に注意を呼びかけています。
今すぐやること3つ(Zaifを使っている人・登録したことがある人)
やることは「偽メールを開かない」「認証アプリの二段階認証にする」「メールアカウントを守る」の3つです。どれも10分ほどでできます。手順はZaifの第2報と、Zaifが10月14日に出した注意喚起(Zaif公式「【重要】不正アクセスによる被害防止のためのお願い」、11月5日確認)に沿っています。
【11月6日追記】金融庁も2026年11月6日18時15分、不正アクセスや顧客情報の漏洩が相次いでいることを受けて、金融機関の利用者に「メール内のリンクを安易にクリックしない」「パスワードを使い回さない」「フィッシングに強い多要素認証を使う」「身に覚えのない取引の通知があれば取引先の金融機関にすぐ連絡する」よう呼びかけました(金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」、2026年11月6日18時39分確認)。特定の会社や事件を名指ししたものではありませんが、下の1(偽メールを開かない)と3(パスワードを使い回さない)は同じ方向です。フィッシングに強い多要素認証の代表はパスキーで、使っているメールや取引所で設定できるなら、あわせて設定しておくと安心です。
1. 「Zaif」「アララ」を名乗るメールのリンク・添付を開かない
Zaifが第2報で挙げた注意点は3つです(Zaif公式 第2報)。
- メール本文のリンク(URL)をクリックしない
- 添付ファイルを開かない
- 偽のログイン画面に、パスワードや二段階認証コードを入力しない
Zaifは、メールなどでパスワードや二段階認証コードを尋ねることは「一切ない」と書いています。また、Zaifは今、各種お知らせメールの配信を一時停止しています(11月4日時点)。この期間に「Zaifからのお知らせ」「流出のお詫び」として届くメールは、リンクを開かずに、Zaif公式サイトのお知らせ欄(corp.zaif.jp/info)で同じ内容が出ているかを確かめてください。
2. 二段階認証を「メール認証」から「認証アプリ」に切り替える
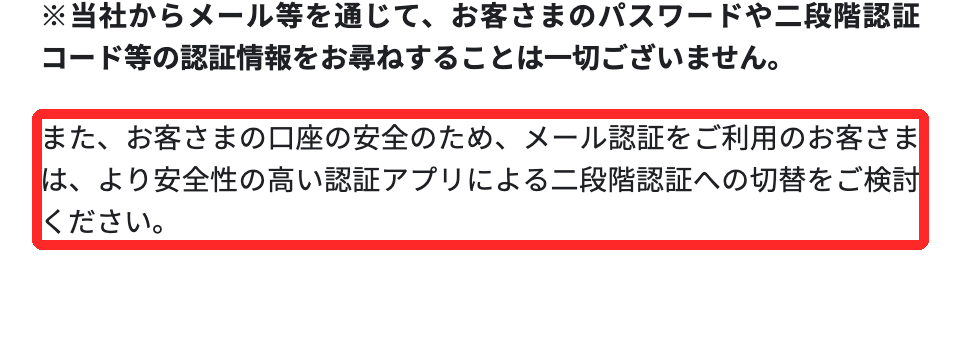
Zaifは第2報で、メール認証を使っている人に、より安全な認証アプリによる二段階認証への切り替えを検討するよう呼びかけています。メールアドレスが知られた状態で、メールアカウントまで乗っ取られると、メールで届くコードも読まれてしまうためです。
- Zaifの公式サイト(https://zaif.jp/login)をブックマークか直接入力で開いてログインする
- 2段階認証の設定(zaif.jp/edit/2fa)で、認証アプリ(Google Authenticatorなど)を登録する
- Zaifの10月14日の注意喚起は、「2段階認証を使う場面の設定」は任意の項目も含めてすべてにチェックを入れることを勧めています
- 設定時のQRコード・設定キーやバックアップコードは、スクリーンショットやメール・クラウドに保存しない(同じ注意喚起より)
3. メールアカウントのパスワードの使い回しをやめ、2段階認証をかける
Zaifは10月14日の注意喚起で、登録メールアドレスのアカウントを守ることが「セキュリティの根幹」だと書いています。今回漏れたのはアドレスだけですが、そのアドレスのパスワードをほかのサービスと使い回していると、別の流出と組み合わされて乗っ取られるおそれがあります。
- Gmail・Yahoo!メール・iCloudメールなどにも2段階認証を設定する
- メールのパスワードは、ほかのサービスと使い回さない長いものに変える
- メールの設定画面で、知らないログイン端末・自動転送・振り分けの設定・復旧用のアドレスや電話番号の変更がないかを見る
- Zaifのパスワードも、ほかのサービスと同じなら変えておく
余裕があれば:ログイン履歴と通知を確かめる
Zaifの10月14日の注意喚起は、異変に早く気づくために次のことを勧めています(Zaif公式の注意喚起)。
- 通知設定で「ログイン通知」「トレード通知」をオンにする(入出金の通知は常にオン)
- ログイン履歴に、知らないIPアドレスや端末がないか見る。残高や取引履歴に身に覚えのない売買がないかも見る
- 知らない端末が「このコンピューターを信頼する」になっているおそれがあれば、2段階認証の設定画面で「全ての信頼を取り消す」を実行する
- APIキーを作っている人は、使っていないキーを消し、出金の権限は付けない
Zaifを装う偽メールはどう見分ける?
一番確実なのは「メールのリンクからはログインしない」ことです。送り主の名前やメールアドレスの表示は偽装できるため、見た目だけで本物かどうかを判断するのは難しいからです。Zaifは、ログインはブックマークかURLの直接入力(https://zaif.jp/login)で行い、メールのリンクから開いた場合はアドレスバーのURLが「https://zaif.jp/」で始まっているかを必ず確かめるよう書いています(Zaif公式の注意喚起、11月5日確認)。
同じ注意喚起で、ZaifはZaifからのメールは「@zaif.jp」か「@info-zaif.jp」のドメインから送っていると書いています(どちらもなりすまし対策のDMARCを実施)。ただし、メールアプリに出る送り主の名前は偽装できるので、ドメインが正しく見えてもリンクからはログインしないでください。
| メールの内容 | どうする |
|---|---|
| パスワード・二段階認証コードの入力を求める | 偽物。Zaifは認証情報をメールで尋ねない |
| 「流出の確認のため」「補償の手続き」とリンクに誘う | リンクを開かない。公式サイトのお知らせ欄で確かめる |
| 添付ファイルを開かせる | 開かずに削除する |
| 「アララ」を名乗る連絡 | アララは、パスワードやカード情報の入力を求めるメールは送らないと発表している |
| クレジットカード会社を名乗る「利用内容確認のご依頼」「ご利用明細確認のご依頼」(送信元 news@arara.com、10月28日〜30日) | アララのサービスが悪用されて送られた不審メール。リンクを開かず削除。カード情報を入れた人はすぐカード会社へ |
表の下2行はアララ 第2報(PDF)の「最終ユーザーの皆様へのお願い」と「不審メールの送信」の項(11月5日確認)。アララの第2報では、この不審メールの送り先は「第三者が外部から持ち込んだメールアドレス」と書かれています。
ほかの取引所の名前を使った詐欺の例は、仮想通貨の詐欺・出金停止・金融庁警告の一覧にまとめています。
偽メールにパスワードを入れてしまったら
- 自分で開いた公式サイト(https://zaif.jp/login)からすぐにログインし、パスワードを変える。同じパスワードのほかのサービスも変える
- 二段階認証のコードも入れてしまった場合は、認証アプリを登録し直し、「全ての信頼を取り消す」を実行する
- ログイン履歴・残高・取引履歴を見て、身に覚えのない操作があれば、Zaifの問い合わせ窓口(support.zaif.jp)にすぐ連絡する
- お金を失った場合は、警察の相談窓口(#9110)や消費者ホットライン(188)に相談する
ほかの国内取引所の口座も守るには?
同じメールアドレスでほかの取引所にも登録している人は、その口座も同じ手順で守っておくと安心です。偽メールは、Zaif以外の取引所の名前を使って届くこともあるからです。
- どの取引所でも、二段階認証はSMSやメールより認証アプリ(取引所が対応していればパスキー)を使う
- 取引所ごとにパスワードを変える。メールアカウントのパスワードとも分ける
- 使っていないAPIキーは消し、知らない端末のログインを切る
国内の取引所の口座を守る手順(パスキー・すべての端末からのログアウト・APIキーの削除)は、10月末のお名前.comの不正アクセスのときにまとめたGMOコインの注意喚起と、取引所の口座を守る手順で、画面の場所まで説明しています。国内の取引所の違いを比べたい人は国内の仮想通貨取引所9社の比較をご覧ください。
よくある質問
Zaifに預けている暗号資産は大丈夫ですか?
Zaifは2026年11月4日の第2報で、Zaifのシステムへの不正アクセスは確認されておらず、不正ログインや資産の流出などの二次被害も確認されていないと発表しています。流出したのはメールアドレスだけで、メールアドレスだけでは口座にログインできません。今後の発表は、Zaif公式サイトのお知らせ欄で確かめてください(2026年11月5日確認)。
Zaifから流出したのは何件ですか?
Zaifの発表では、流出したメールアドレスは380,536件(重複を除く)です。過去に登録したアドレスも含まれる可能性があり、現在の利用者の件数を含む内訳はZaifが確認中です。ニュースで見かける約7,700万件は、委託先アララのサービス全体の数字です。
自分のメールアドレスが流出したか確かめられますか?
2026年11月5日時点では、利用者が自分で調べる方法は案内されていません。Zaifは、メール配信を再開したあとに対象者へ個別に連絡するとしています。それまでは、Zaifに登録したことがある人は対象かもしれないと考えて、偽メールに注意し、二段階認証を認証アプリに切り替えておくのが確実です。
Zaifのパスワードは変えたほうがいいですか?
Zaifの件ではパスワードは流出していません。ただし、Zaifのパスワードをほかのサービスと使い回している場合や、メールアカウントと同じパスワードの場合は、変えておくと安全です。偽メールのリンクではなく、自分で開いた公式サイト(https://zaif.jp/login)から変えてください。
アララ株式会社とは何の会社ですか?
アララ株式会社は、企業向けのメール配信サービス「アララ メッセージ」を提供する会社です。Zaifはこのサービスでお客さんにお知らせメールを送っていました。アララは10月31日にこのサービスをすべて停止し、再開の時期は未定としています。
Zaifからのお知らせメールが届きません。なぜですか?
アララのサービス停止にともない、Zaifは各種お知らせメールの配信を一時停止しています(2026年11月4日時点)。再開の時期と方法は、決まり次第Zaif公式サイトで案内するとしています。この期間にZaifを名乗るメールが届いたら、リンクを開かず、公式サイトのお知らせ欄で同じ内容が出ているかを確かめてください。
まとめ:漏れたのはメールアドレスだけ。偽メールと二段階認証に備える
- Zaifの委託先アララへの不正アクセスで、メールアドレス380,536件(重複を除く)が流出(Zaif 第2報・11月4日)
- 氏名・住所・電話番号・取引情報・パスワードは流出していない。Zaif本体への不正アクセスも確認されていない
- 11月4日時点で、不正ログイン・資産の流出などの二次被害は確認されていない
- 自分が対象かの個別連絡は、メール配信の再開後。登録したことがある人は対象かもしれないと考えて動く
- 今やること:偽メールのリンク・添付を開かない/二段階認証を認証アプリに/メールアカウントのパスワードの使い回しをやめる
- 続報はZaif公式サイトのお知らせ欄(corp.zaif.jp/info)で確かめる
- 流出とは別に、11月5日 13時19分から外部システムのメンテナンスで全暗号資産の入出金を停止中(Zaif公式。売買・日本円の入出金は通常どおり)。停止前に申請した未処理の出金はキャンセルされる(bitbank・Zaifの入出金の停止・遅延)
取引所の口座を1つだけにしていると、メールの停止や障害のときに身動きが取りにくくなります。金融庁に登録した国内の取引所で予備の口座を持つなら、OKJは関東財務局長 第00020号の登録業者で、当サイトの紹介リンクから登録し、メールアドレスの登録から90日以内に2万円以上の取引(約定)をすると、2,000円分のビットコインがもらえます(OKJ公式、2026年11月5日確認)。始め方はOKJの口座開設ガイドで画面つきで説明しています。
関連記事
- bitbank・Zaifで仮想通貨の入出金が止まる・遅れる、いつ直る?Zaifの出金キャンセルと今やること
- GMOコインが注意喚起、お名前.comの不正アクセスで何が起きた?取引所の口座を守る手順
- 仮想通貨の詐欺・出金停止・金融庁警告の一覧
- 国内の仮想通貨取引所おすすめ9社比較
- OKJ(オーケーコイン・ジャパン)の口座開設・始め方
本記事のデータは2026年11月5日 11時時点のものです。Zaif・アララから続報(第3報など)が出たら、この記事に追記します。