本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
この記事の結論(2026年10月27日11時 日本時間 時点)
- DarkSword(ダークソード)は、iPhoneのiOSの脆弱性を使って、端末に保存されたウォレットの秘密鍵、キーチェーン(保存されたパスワードなど)、メモのデータを盗む攻撃です。SlowMistは10月24日、関連する偽サイトを1,500件以上確認したと警告しました(SlowMist公式Xの投稿、2026年10月27日確認)。
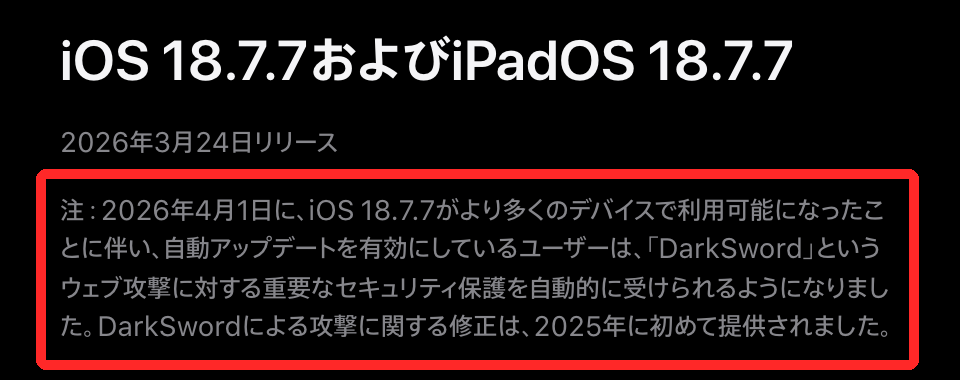
- iOS 26系は、DarkSwordが使う6件の脆弱性が26.3ですべて修正済みです。iOS 18系は、Appleが18.7.7で「DarkSword」からの保護を明記しています(Apple「iOS 18.7.7のセキュリティコンテンツ」、Apple「iOS 26.3のセキュリティコンテンツ」、2026年10月27日確認)。攻撃側の開発は続いているため、10月26日に出た最新版(iOS 27.2・26.7.2・18.7.11)に上げるのが確実です。
- 今日やること:iOSを最新にする/知らないリンクをSafariで開かない/シードフレーズや秘密鍵をメモ・スクリーンショット・iCloudに置かない。
- 怪しいページを開いてしまったiPhoneでは、そのウォレットのシードフレーズを「漏れたもの」として扱います。開いていない別の端末で新しいウォレットを作り、資産を移してください(手順は下の「開いてしまったときの手順」)。
大きな金額をスマホのウォレットに置いている人へ
スマホのウォレットは、シードフレーズや秘密鍵の管理をすべて自分で行います。すぐに使わない分は、金融庁に登録された国内の暗号資産交換業者の口座に置く方法もあります。OKJ(オーケーコイン・ジャパン)は、金融庁の登録業者の一覧に「関東財務局長 第00020号」として載っている国内の業者です(金融庁「暗号資産交換業者登録一覧」(令和8年9月30日現在)、2026年10月27日取得)。
当サイトの紹介リンクからOKJに登録し、メールアドレスの登録から90日以内に2万円以上の取引(約定)をすると、2,000円分のビットコインがもらえます(OKJ公式、2026年10月時点)。
※広告(PR):上のボタンは当サイトの紹介リンクです。口座開設の手順はOKJの口座開設・始め方で画像つきで解説しています。取引所の口座を作っても、iPhoneのiOSの更新は別に必要です。まず下の「今日やること」から確認してください。
DarkSwordで今やることは?5つを表で確認
DarkSword対策の中心は「iOSを最新にすること」と「知らないリンクをSafariで開かないこと」の2つです。SlowMistの報告は、怪しいリンクの中でもSMSやDMで届く短縮URLがいちばん危ないとしています。下の表の上から順に進めてください。
| やること | 理由 | 所要時間の目安 |
|---|---|---|
| 1. iOSを最新にする(設定→一般→ソフトウェアアップデート) | iOS 26系は26.3で6件すべて修正済み、iOS 18系は18.7.7でAppleがDarkSwordからの保護を明記。古いiOSのままだと攻撃が成立しうる | 確認は1分。更新はダウンロードを含め数十分かかることがある |
| 2. 自動アップデートをオンにする | Appleは18.7.7を自動アップデートの対象に広げ、DarkSwordからの保護を自動で届けた | 1分 |
| 3. SMS・DM・知らないサイトのリンクをSafariで開かない | SlowMistによると、ページを開くだけで攻撃が始まる(タップや入力は要らない) | 今日から |
| 4. シードフレーズ・秘密鍵をメモ・スクショ・iCloudから消す | DarkSwordはメモのデータとキーチェーンも盗む対象にしている | 10〜30分(紙に書き写してから消す) |
| 5. 知らないアプリ・最近入れた怪しいアプリを消す | SlowMistは、App Storeで配信されたアプリに攻撃の部品が入っていた例(FomoPeek)を報告している | 5分 |
出典:SlowMist公式X(2026年10月24日14時13分の投稿)、SlowMist「DarkSword Trojan Backend and iOS Attack Chain」(2026年10月19日)、Apple「iOS 18.7.7のセキュリティコンテンツ」。いずれも2026年10月27日確認。
シードフレーズの安全な置き方は、この記事の後半「秘密鍵・シードフレーズはどこに置けば安全?」で説明します。更新を待つ間に、怪しいリンクを開くことだけは避けてください。
DarkSwordとは?SlowMistとGoogleの発表をやさしく整理
DarkSwordは、iPhoneのSafariで細工されたWebページを開かせ、iOSの複数の脆弱性を順番に使って端末の中のデータを盗む「攻撃の仕組み(エクスプロイトチェーン)」です。最初に公表したのはGoogleの脅威情報チーム(GTIG)で、2026年3月にiVerify・Lookoutと共同で報告しました(Google Cloud公式ブログ「The Proliferation of DarkSword」、2026年10月27日確認)。
SlowMistが10月24日に出した警告の中身
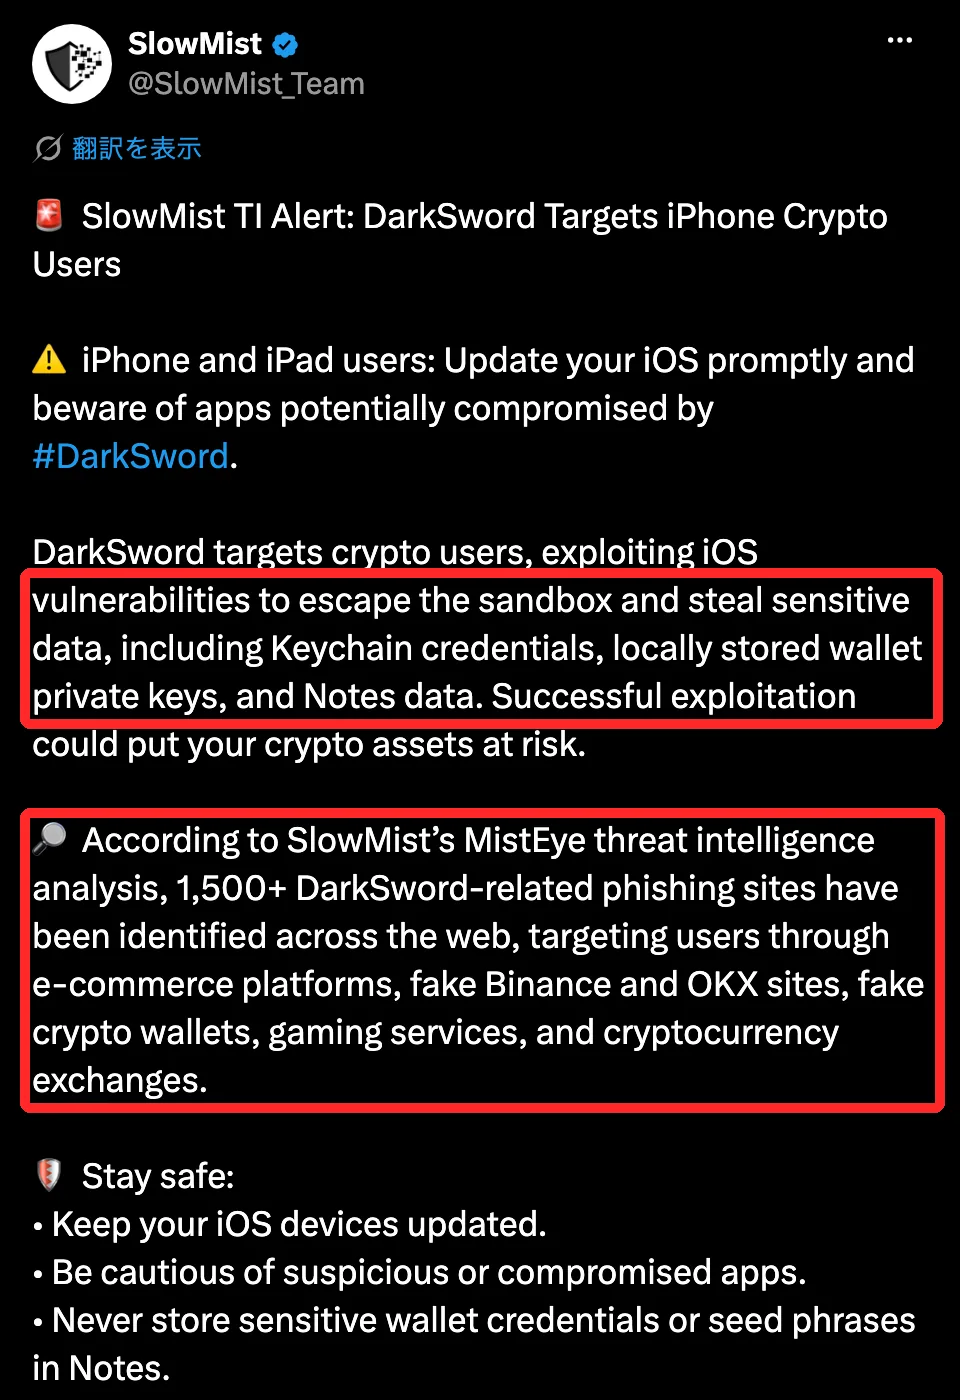
ブロックチェーンのセキュリティ会社SlowMist(スローミスト)は、10月24日14時13分(日本時間)に公式Xで警告を出しました。要点は次の4つです。
- DarkSwordは仮想通貨の利用者を狙い、iOSの脆弱性でアプリの隔離(サンドボックス)を抜け出して、キーチェーンの認証情報、端末に保存されたウォレットの秘密鍵、メモのデータを盗む
- SlowMistの監視システム(MistEye)で、DarkSwordに関係する偽サイトを1,500件以上確認した
- 偽サイトの入口は、通販サイト、偽のBinance・OKXのサイト、偽の仮想通貨ウォレット、ゲームのサービス、仮想通貨の取引所など
- 対策は「iOSを更新する」「怪しいアプリに注意する」「ウォレットの認証情報やシードフレーズをメモに保存しない」
10月19日の詳しい報告でわかったこと
SlowMistは警告の5日前、10月19日に詳しい分析を公開しています(SlowMist公式Medium、2026年10月27日確認)。読者に関係する点だけを抜き出します。
| 項目 | SlowMistの報告の内容 |
|---|---|
| 攻撃の道具 | 3月に公表された攻撃コードが公開の場に出回り、2026年7月に、管理画面やサーバーまでそろった「すぐ使える一式」が公開された。9月下旬にネット上で実際に動き始めた |
| 攻撃の始まり方 | Safariでページを開くだけで攻撃が始まる。クリックは要らない |
| 見せかけのページ | 「AI株価分析ツール」「高級腕時計の買い取り」「全域AI」などのサイト。管理画面には、ブロックチェーンのプレゼント企画、WhatsAppの認証、iOSのシステム更新、iCloud写真、Apple IDのログインの5種類のひな形があった |
| 狙われたウォレット(攻撃者のコードに書かれていた名前) | imToken、TokenPocket、TronLink、MetaMask、OKX、Coinbase、Exodus、BitKeep、Gate、Trust Wallet |
| 攻撃が実際に動くiOS | iOS 18.6〜18.7.2 と iOS 26.0〜26.1(攻撃者のコードの記述から判断) |
| 規模(調べた30日間) | ページの閲覧20,187回、攻撃の試み1,187回、攻撃の成功10件、データの持ち出し9件 |
| 端末の地域 | オーストラリア、マレーシア、ラトビア、韓国、ウクライナ、中国・江西省、香港 |
盗んだシードフレーズから資産をまとめて送金する画面まで、攻撃者の管理画面にそろっていたと報告されています。シードフレーズが盗まれると、iPhoneが手元にあっても資産を動かされます。なお、管理画面にはiOS 26.3・26.5.2・26.6.1の端末も記録されていました。SlowMistは、攻撃者のコードでは26.2以降の入口が空になっており、これらはページを開いた記録にすぎず、攻撃が完了したことを意味しないと説明しています。報告に挙がった端末の地域に日本は含まれていませんが、偽サイトはどの国からでも開けるため、対策は同じです。
被害の規模:Bitqueryの集計では少なくとも約406万ドル(推計)
Apple・Google・ウォレット各社から、被害額の公式の発表はまだありません。ブロックチェーンのデータ会社Bitquery(ビットクエリ)は11月5日、iPhoneのウォレットから資産を抜かれたという報告を手がかりにTRON(トロン)の送金の記録をたどり、2026年10月5日〜11月4日に、365のTRONのアドレス(うち89はTRXだけを失ったアドレス)から少なくとも約406万ドル(4.06M USDT)が抜かれたと集計しました。抜かれた資金は、手数料を払う1つのウォレットとつながった43の受け取り用のアドレスに集まっていたとしています(Bitqueryの調査「iPhone Wallet Drains」、2026年11月8日確認。CryptoSlateの11月7日の報道も同じ数字)。ただし、これはBitqueryが送金の記録から出した推計で、iPhoneからの被害だと確かめられたのは、被害者が経緯を公表した1件だけです。ほかのアドレスがどの端末・どのアプリから鍵を抜かれたかは記録からは分からず、Trust Walletのアプリが破られたとも言えない、とBitqueryは書いています。Trust Walletは11月6日、iOS 18.7以前のiPhoneを使う人に、iOSを最新にすることと、シードフレーズや秘密鍵をスクリーンショット・メモに残さないことを呼びかけました(Trust Wallet公式ブログ「Update to the Latest iOS to Keep Your Crypto Wallet Safe」、2026年11月8日確認)。
自分のiPhoneは大丈夫?iOSのバージョンの確かめ方と、修正済みの版
iOS 26系は、26.3以降ならDarkSwordが使う6件の脆弱性がすべて修正済みです。iOS 18系は、Appleが18.7.7で「DarkSword」からの保護を明記しています。まず自分のiOSのバージョンを確かめましょう。
iOSのバージョンの確かめ方(Apple公式の手順)
- 「設定」を開く
- 「一般」をタップする
- 「ソフトウェアアップデート」をタップする。今のiOSのバージョンと、新しいアップデートがあるかどうかが表示される
- アップデートがあれば「ダウンロードしてインストール」をタップする
- 同じ画面の「自動アップデート」で「自動インストール」をオンにしておく
出典:Appleサポート「iPhoneやiPadをアップデートする」、2026年10月27日確認。Appleは、更新の前にiCloudかコンピュータでバックアップを取るよう案内しています。
iOSの更新は、必ず「設定」アプリから行ってください。SlowMistが見つけた攻撃者の管理画面には「iOSのシステム更新」をよそおうページのひな形がありました。Webページに出てくる「アップデート」の案内は開かないでください。
バージョン別の早見表
| 今のiOS | DarkSwordへの状態 | やること |
|---|---|---|
| iOS 27.2 / 26.7.2 / 18.7.11(10月26日公開の最新版) | 27.2・26.7.2は6件とも修正済み。18.7.11は、AppleがDarkSwordからの保護を明記した18.7.7より後の版。SlowMistが「攻撃側が開発中」とした2件はどれも修正済み | このまま。自動アップデートをオン |
| iOS 26.3 〜 27.1 | 6件とも修正済み(最後の1件は26.3で修正) | 最新版へ |
| iOS 26.2 | 6件のうち1件(CVE-2026-20700)が未修正 | すぐ更新 |
| iOS 26.0 〜 26.1 | SlowMistが「攻撃が実際に動く」とした範囲 | すぐ更新。終わるまで知らないリンクを開かない |
| iOS 18.7.7 以降 | AppleがDarkSwordからの保護を明記した版(18.7.7)以降 | iPhone XS・XS Max・XRは18.7.11へ。iPhone 11以降は26.7.2か27.2へ |
| iOS 18.7.3 〜 18.7.6 | AppleがDarkSwordからの保護を明記した18.7.7より前 | すぐ更新(XS・XS Max・XRは18.7.11、iPhone 11以降は26.7.2か27.2) |
| iOS 18.6 〜 18.7.2 | SlowMistが「攻撃が実際に動く」とした範囲 | すぐ更新。終わるまで知らないリンクを開かない |
| 上記より古いiOS | 攻撃サイトの入口はiOS 13以降を受け付け、古い版は別の攻撃(Coruna)に振り分ける作りだった(SlowMist) | 更新できる最新版へ |
出典:Apple「Appleのセキュリティリリース」(最新版の公開日と対象機種)、iOS 18.7.7、iOS 26.3、SlowMistの報告。いずれも2026年10月27日確認。10月26日公開の iOS 18.7.11 の対象機種は、Appleの一覧で iPhone XS・XS Max・XR です。
DarkSwordが使う6件の脆弱性と、Appleが直した版
GoogleのGTIGは、DarkSwordが6件の脆弱性を使い、そのうち3件は見つかった時点で修正前の「ゼロデイ」だったと報告しています。Googleは「すべての脆弱性はiOS 26.3で修正された(多くはそれ以前に修正)」としています。下の表は、GTIGの表の修正版を、Appleの各版のセキュリティ情報で1件ずつ照らし合わせたものです(Coin Map調べ、2026年10月27日)。
| CVE番号 | 場所 | ゼロデイ | Appleが修正した版(公開日) |
|---|---|---|---|
| CVE-2025-31277 | JavaScriptCore(Webページの処理) | いいえ | iOS 18.6(2025年7月29日) |
| CVE-2025-43529 | JavaScriptCore(Webページの処理) | はい | iOS 26.2・18.7.3(2025年12月12日) |
| CVE-2025-14174 | ANGLE(画面の描画) | はい | iOS 26.2・18.7.3(2025年12月12日) |
| CVE-2025-43510 | カーネル(iOSの中心部) | いいえ | iOS 26.1(2025年11月3日)・18.7.2(11月5日) |
| CVE-2025-43520 | カーネル(iOSの中心部) | いいえ | iOS 26.1(2025年11月3日)・18.7.2(11月5日) |
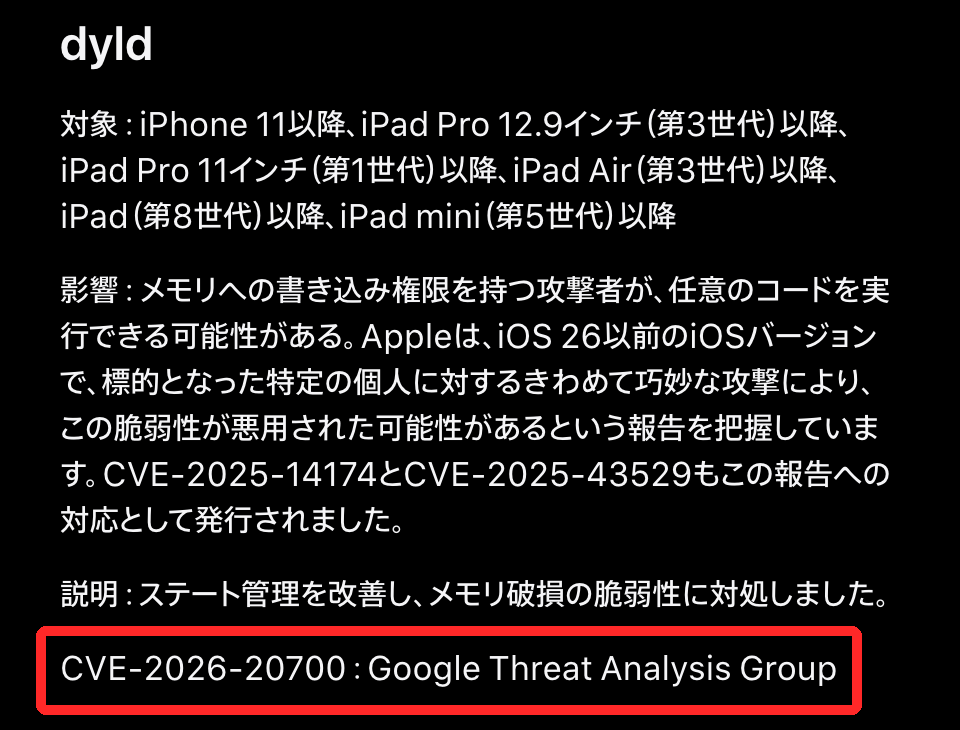
| CVE-2026-20700 | dyld(アプリの読み込み) | はい | iOS 26.3(2026年2月11日) |
出典:Google Cloud公式ブログ(GTIG)の脆弱性の表、各行のリンク先のAppleのセキュリティ情報。2026年10月27日確認。CVE-2025-43529・CVE-2025-14174・CVE-2026-20700について、Appleは「iOS 26以前のiOSバージョンで、標的となった特定の個人に対するきわめて巧妙な攻撃により、この脆弱性が悪用された可能性があるという報告を把握しています」と書いています。
SlowMistの報告によると、攻撃者は新しい入口として、画像の処理の脆弱性(CVE-2026-43818)や CVE-2026-64766 を試していました(実機では未検証)。Appleの資料では、この2件はiOS 26.6(2026年7月27日)と iOS 18.7.10(8月17日)で修正済みです(Apple「iOS 26.6のセキュリティコンテンツ」、2026年10月27日確認)。「26.3以上なら十分」で止めず、出ている最新版に上げておくのが確実です。
すぐに更新できないときは「ロックダウンモード」
Googleは、iOSを更新できない場合はロックダウンモードを有効にするよう勧めています。ロックダウンモードは、きわめて高度な攻撃の標的になりうる人向けにAppleが用意した任意の保護の設定(iOS 16以降)で、オンにすると一部のアプリ、Webサイト、機能が厳しく制限されます(Appleサポート「ロックダウンモードについて」、2026年10月27日確認)。ふだん使いの機能も制限されるため、まずは更新を優先してください。
偽サイトの見分け方は?開いてしまったときの手順
DarkSwordの偽サイトは「見た目では見分けにくく、開いた時点で攻撃が始まる」のが特徴です。そのため「見分けてから閉じる」より「知らない入口からは開かない」が基本になります。
開かないほうがいい入口
- SMS・LINE・X・TelegramのDMで届いた短縮URL(SlowMistが「いちばん危ない」とした入口)
- 「エアドロップ」「プレゼント」「無料査定」「高額買い取り」をうたうページ
- 「iOSのアップデートが必要」「iCloud写真を確認」「Apple IDにログイン」と出るページ
- 検索広告やSNSの広告から開いた、取引所・ウォレットの「公式」をうたうページ(SlowMistは偽のBinance・OKXのサイトを確認)
取引所やウォレットのサイトは、自分でブックマークしたURLか、公式アプリから開くのが安全です。偽サイト全般の見分け方は、MetaMaskを名乗る詐欺の見分け方でも詳しく説明しています。
開いてしまった・盗まれた疑いがあるときの手順
SlowMistは、怪しいページを開いた端末は「認証情報が漏れた」ものとして扱うよう勧めています。古いシードフレーズと秘密鍵は、二度と使わないでください。
- そのページを開いていない別の端末で、新しいウォレットを作る(新しいシードフレーズを発行する)
- 古いウォレットの資産を、新しいウォレットへ移す。手数料用のETHなどが残っていないと送れないことがあるので、残高の確認から始める
- すべてのチェーンで、身に覚えのない送金や「承認(Approve)」が無いかを確認し、要らない承認は取り消す
- 取引所のパスワードを、安全な端末から変え、2段階認証を設定し直す。DarkSwordはキーチェーン(iPhoneに保存したパスワード)も盗む対象にしているためです。使っていないAPIキーも削除する
- 記録を残す:Safariの履歴、おかしな取引の記録(トランザクションID)、届いたSMSやDMの画面
- iOSを最新にする(上の「バージョンの確かめ方」)
手順1〜3と5の出典:SlowMistの報告「Recommendations」、2026年10月27日確認。取引所の口座の守り方は取引所の口座を守る手順(パスキー・全セッション切断・APIキー削除)でも説明しています。
被害にあったときの相談先
| 相談先 | こんなとき | 連絡方法 |
|---|---|---|
| 警察(サイバー事案の相談窓口) | 資産を盗まれた、被害届を出したい | 最寄りの警察署、または都道府県警察の窓口・オンライン受付(警察庁「サイバー事案に関する相談窓口」) |
| 消費者ホットライン | どこに相談すればいいかわからない、「取り戻せる」という業者から連絡が来た | 電話 188(近くの消費生活センターにつながる。相談は無料、通話料はかかる。消費者庁「消費者ホットライン」) |
| 取引所のサポート | 取引所の口座で身に覚えのない操作がある | 公式アプリ・公式サイトの問い合わせ窓口(メールやSMSのリンクからは開かない) |
警察庁・消費者庁のページは2026年10月27日確認。「盗まれた仮想通貨を取り戻せる」と持ちかける業者は、二次被害の手口として注意してください。
秘密鍵・シードフレーズはどこに置けば安全?
シードフレーズは、iPhoneの中(メモ・スクリーンショット・写真・iCloud)には置かないのが基本です。SlowMistはDarkSwordの対策として「シードフレーズをメモに保存しない」と明記しており、DarkSwordはメモのデータ・写真・キーチェーンも盗む対象にしています。
| 置き場所 | DarkSwordのような攻撃への強さ | 注意点 |
|---|---|---|
| iPhoneのメモ・スクリーンショット・写真 | ×(盗む対象に入っている) | 今すぐ紙に書き写して消す。「最近削除した項目」からも消す |
| iCloud・クラウドのメモやファイル | ×(端末から読める) | 同上 |
| 紙に書いて自宅で保管 | ○(ネットにつながらない) | 火事・紛失に備えて2か所に分けるなど |
| ハードウェアウォレット(コールドウォレット) | ◎(秘密鍵がスマホの外にある) | 本体の購入費がかかる。シードの紙の保管は同じく必要 |
| 金融庁登録の国内取引所の口座 | ○(秘密鍵は取引所が管理) | パスワードと2段階認証の管理は自分。ログイン情報をiPhoneのメモに置かない |
大きな金額を長く持つなら、秘密鍵をスマホの外に置くコールドウォレットが向いています。作り方はコールドウォレットの作り方(Tangemの買い方・使い方と、使っていないスマホで作る方法)で、国内取引所からの送金手順まで説明しています。スマホのウォレットには、すぐに使う少額だけを置くと、万が一のときの被害を小さくできます。
シードフレーズを持たずにGoogle・Appleのログインで作るウォレットでも、2026年11月には、ログインの仕組みを提供する会社のインフラの脆弱性から一部のアカウントの秘密鍵が漏れるKeplrのハッキングが起きています(Keplr公式X、2026年11月9日確認)。
よくある質問
Q. AndroidのスマホもDarkSwordの対象ですか?
A. DarkSwordはiPhone(iOS)を狙う攻撃です。SlowMistの報告では、攻撃ページはiPhone以外の端末を最初の段階で「iOSではない」と判定し、先に進みません。ただし偽サイトでシードフレーズを入力させる詐欺はAndroidでも同じように起きるため、知らないリンクを開かないことは変わりません。
Q. 取引所のアプリだけで、ウォレットアプリは使っていません。大丈夫ですか?
A. 取引所の口座の資産の秘密鍵は取引所が管理しているため、ウォレットのシードフレーズを抜かれる形の被害とは違います。ただしDarkSwordはキーチェーン(iPhoneに保存したパスワード)やSMSも盗む対象にしているため、古いiOSで怪しいページを開いた心当たりがある人は、iOSを最新にしたうえで、取引所のパスワードの変更と2段階認証の設定し直しをしてください。
Q. MetaMaskやPhantomの脆弱性ですか?
A. ウォレットアプリの脆弱性ではなく、iOSの脆弱性です。SlowMistの報告では、攻撃者のコードにMetaMask、Trust Wallet、imToken、TokenPocket、OKX、Coinbaseなどのウォレット名が書かれていました(Phantomの名前は報告に挙がっていません)。iOSを修正済みの版にすれば、攻撃の入口になる脆弱性はふさがれます。
Q. App Storeのアプリなら安全ですか?
A. 多くの場合は安全ですが、例外が報告されています。SlowMistによると(SlowMistのFomoPeekの報告)、App Storeで配信されていた「FomoPeek」というアプリの1.1と1.2に、iOSの中心部を攻撃する部品が入っていました(危険があった期間は2026年9月9日〜17日)。知らない開発元のアプリや、最近入れて使っていないアプリは削除し、iOSを最新にしておいてください。
Q. 日本でも被害は出ていますか?
A. SlowMistが確認した攻撃者の管理画面では、端末の地域はオーストラリア、マレーシア、ラトビア、韓国、ウクライナ、中国・江西省、香港で、日本は挙がっていません(2026年10月19日の報告)。ただし偽サイトは国を問わず開けるため、日本の利用者も同じ対策が必要です。
Q. 「iOS 13〜26.5が危ない」という情報を見ました。本当ですか?
A. SlowMistの報告では、攻撃サイトの入口がiOS 13以降の端末を受け付け、攻撃者の手元の攻撃ファイルに26.6.1までの版名が付いていた、とされています。一方で、攻撃者のコードから実際に攻撃が成立すると判断できたのは iOS 18.6〜18.7.2 と 26.0〜26.1 だけで、コード内には「26.3以降は使える脆弱性が残っていない」というコメントがあったと書かれています。いずれにしても、最新版に上げるのがいちばん確実です。
Q. iOSを更新すれば、もうシードフレーズを変えなくていいですか?
A. 怪しいページを開いた心当たりが無く、iOSを更新した人は、シードフレーズを変える必要はありません。古いiOSのまま怪しいページを開いた心当たりがある人は、更新しても盗まれたデータは戻らないため、上の「開いてしまったときの手順」で新しいウォレットへ移してください。
まとめ:DarkSwordへの対策は「iOSの更新」と「リンクを開かない」
- DarkSwordは、iPhoneのSafariで細工されたページを開かせ、ウォレットの秘密鍵・キーチェーン・メモのデータを盗む攻撃。SlowMistは関連の偽サイトを1,500件以上確認した
- 使われる6件の脆弱性は、iOS 26系では26.3ですべて修正済み。iOS 18系は、Appleが18.7.7で「DarkSword」からの保護を明記。攻撃側の開発が続いているため、最新版(10月26日公開の27.2・26.7.2・18.7.11)に上げる
- シードフレーズはiPhoneのメモ・スクショ・iCloudに置かない。大きな金額はスマホの外(コールドウォレット)や国内の登録業者の口座へ
- 怪しいページを開いた心当たりがあれば、別の端末で新しいウォレットを作って資産を移し、取引所のパスワードと2段階認証を設定し直す
本記事のデータは2026年10月27日11時(日本時間)時点です。Apple・SlowMist・Googleの発表に続報があれば追記します。
iOSを更新したうえで、大きな金額をスマホの外に分けたい人へ
※広告(PR):上のボタンは当サイトの紹介リンクです。OKJ(関東財務局長 第00020号)の紹介特典の条件は、冒頭の案内と同じです。