本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
量子コンピュータが実用化すると、ビットコインの一部は理論上「盗める」状態になります。ただし、それができる量子コンピュータは2026年10月時点でまだ存在せず、狙われやすいのは「公開鍵がすでに見えているアドレス」に限られます。
2026年は、Google Quantum AIが「必要な量子ビットは従来の約20分の1」とする試算を出し(3月)、EUの金融当局(9月)や欧州刑事警察機構Europol(10月)も相次いで報告書を出しました。この記事では、何が・いつ・どのくらい危ないのかを、論文と当局の報告書の原文で確かめて整理します。今できる対策と、耐量子をうたう仮想通貨の事実もまとめました。
この記事の結論(2026年10月9日時点)
- 今すぐ盗まれる?:いいえ。ビットコインの暗号を破れる量子コンピュータはまだ無い
- いつ?:専門家の見方は「10年以内に28〜49%、15年以内に51〜70%」(Global Risk Institute)。Google・IBM・イーサリアム財団は2029年を一つの目安に準備している
- 何が危ない?:公開鍵がすでに見えているBTC(初期の形式・Taproot・使い回したアドレス)。Googleの試算で約690万BTC
- 今できること:アドレスを使い回さない。慌てて全額を移す必要はない(Vitalik氏も「急がないで」)
- 耐量子の銘柄:QRLなどはあるが、BTCの「保険」にはならない値動きの大きい投機の対象
あなたはどれ?目的別の答え
- 自分のBTCが危ないか知りたい → 危ないビットコインの見分け方
- 今なにをすればいいか知りたい → 今できる対策
- 耐量子の仮想通貨を知りたい → QRL・Quantusなどの事実
量子コンピュータでビットコインはどうなる?今すぐ盗まれる状況ではない
量子コンピュータでビットコインが今すぐ盗まれる状況ではありません。Googleの試算でも、ビットコインの暗号を破るには「誤りを訂正できる量子ビット(論理量子ビット)」が1,200〜1,450個必要で、これを満たす機械はまだどこにもありません。
一方で、各国の当局や研究機関は「準備には何年もかかるので、今から始めるべき」という点で一致しています。ビットコインの仕組みを変えるには利用者・開発者・マイナーの合意が必要で、Europolの報告書は、すべてのコインを新しい形式へ移すだけで連続76日分のブロックが埋まるという研究を紹介しています。
いつ実用化する?研究機関・企業の見通し
ビットコインの暗号を破れる量子コンピュータがいつできるかは、誰も確かなことを言えません。主な見通しを並べると、次のように幅があります。
| 出典 | 見通し | 何についての数字か |
|---|---|---|
| Global Risk Institute(2026年3月、専門家26人) | 10年以内:28〜49% 15年以内:51〜70% | 暗号を実用的な時間で破れる量子コンピュータが出る確率(RSA-2048を基準) |
| BIP-361(ビットコインの改善提案、2026年2月) | 早ければ2027〜2030年 | McKinseyの資料を引用した「学術的な見通し」 |
| Google(2026年3月) | 耐量子暗号(PQC)への移行の目標を2029年に設定 | Googleが自社の手本として示した移行の目標時期(実用化の予測ではない) |
| IBM(2025年6月) | 2029年に論理量子ビット約200の「Starling」 | 自社の開発目標(ビットコインを破るには1,200以上必要) |
| NIST(米国立標準技術研究所、2024年11月の草案) | 2030年以降は非推奨、2035年以降は使用不可 | ビットコインと同じ系統の署名(ECDSA)を政府のシステムで使う期限の案 |
出典:表の左の列の各組織の公表資料(2026年10月9日確認。Googleのブログ「Quantum frontiers may be closer than they appear」(2026年3月25日)は2026年10月17日に原文を再確認)。確率・年は推定で、将来を約束するものではありません。
見通しには5〜10年以上の幅があります。「2029年」は実用化の予言ではなく、各社が準備を終えたい目標の年として読むのが正確です。
量子コンピュータがビットコインを「解読」するとは?公開鍵から秘密鍵を割り出すこと
量子コンピュータによるビットコインの「解読」とは、公開鍵から秘密鍵を割り出し、持ち主になりすまして送金することです。ブロックチェーンの記録そのものを書き換えるわけではありません。
ビットコインの送金には「秘密鍵で署名し、公開鍵で確かめる」仕組み(楕円曲線暗号、ECDSA・Schnorr署名)が使われています。今のコンピュータでは、公開鍵から秘密鍵を逆算するのに天文学的な時間がかかります。ところが、量子コンピュータで「ショアのアルゴリズム」を動かすと、この計算が現実的な時間で終わる可能性があります。
そのため、公開鍵が他人から見えているかどうかが、危ないかどうかの分かれ目になります。ビットコインの多くのアドレスは、公開鍵をそのまま出さず「公開鍵から作った短い値(ハッシュ)」で受け取る仕組みになっており、一度も送金していなければ公開鍵は見えません。
必要な量子ビットは何個?今の量子コンピュータとの差
Google Quantum AIは2026年3月30日の白書で、ビットコインの暗号(secp256k1の256ビット楕円曲線)を破るのに必要な量を次のように試算しました。
| 項目 | Googleの試算(2026年3月) |
|---|---|
| 論理量子ビット | 1,200以下(ゲート9,000万)または1,450以下(ゲート7,000万) |
| 物理量子ビット | 50万未満(超伝導方式・エラー率0.1%の前提) |
| 前の試算との比較 | 約20分の1 |
| かかる時間 | 18〜23分。事前計算しておけば公開鍵が分かってから約9分 |
| 比べる目安 | Googleの量子チップWillow(2024年12月発表)は105量子ビット。IBMの2029年目標は論理量子ビット約200 |
出典:Google Quantum AI「Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities」(2026年3月30日)、IBM発表(2025年6月10日)
必要な物理量子ビット50万未満に対し、公表されている量子コンピュータはこれに遠く及ばない規模です(例:GoogleのWillowは105量子ビット)。差は大きい一方で、Googleは「進歩は量子ビットの数ではなく、技術の壁を越えるたびに段階的に起きる」として、早めの移行を呼びかけています。
Googleは攻撃の手順そのものは公開せず、ゼロ知識証明という方法で「この規模の回路を持っている」ことだけを第三者が検証できる形で示しました。
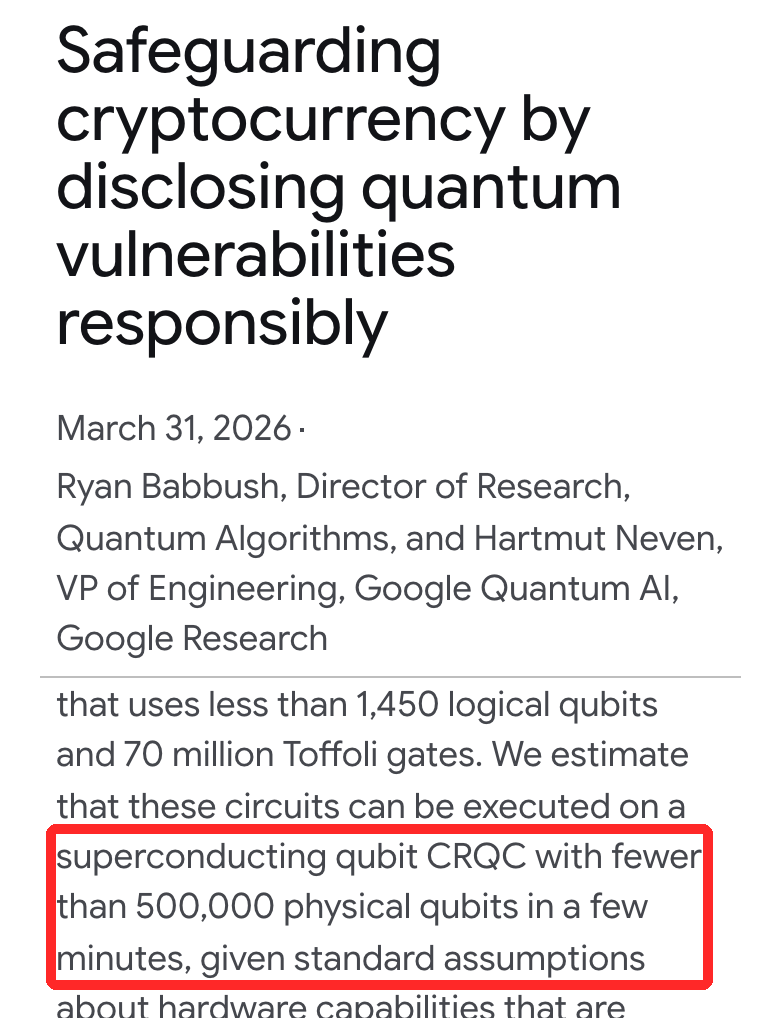
注目点は「約9分」という数字です。ビットコインの平均ブロック間隔(約10分)より短いため、送金してから承認されるまでの間に公開鍵を読まれて横取りされる攻撃(短時間型)も、理論上は可能になります。Googleは、最初の実用機が速い方式(超伝導など)なら、保管中の攻撃と送金中の攻撃がほぼ同時に可能になるとしています。
2026年10月のGoogleの新しい成果(Science誌)で、何が変わった?
Googleの研究チームは、量子計算に欠かせない「マジック状態」を、これまでより約40分の1の誤りで作れることを実験で示しました。ただし、ビットコインの暗号を破れる量子コンピュータができたわけではなく、Googleの3月の試算(物理量子ビット50万未満)が小さくなったわけでもありません。
論文は「Magic state cultivation on a superconducting quantum processor」(超伝導量子プロセッサでのマジック状態の育成)という題で、2026年10月15日に学術誌Scienceに掲載されました(Science誌の論文ページ、DOI:10.1126/science.aee7961)。同じ研究は2025年12月15日にarXivで前刷りとして公開されていて、論文の要旨は2026年10月17日に確認しました。
マジック状態とは?誤りを直しながら計算する量子コンピュータで、一部の演算に使う「燃料」のような特別な状態です。使うたびに消費されるため、計算のあいだ作り続ける必要があります。従来の「蒸留」という作り方は多くの量子ビットを使うのが課題でした。今回の「育成(cultivation)」は、粗い状態から始めて誤りを検査し、失敗したものを捨てることで、少ない設備できれいな状態を作る方法です。
論文の要旨に書かれている結果は次の3点です。
- 育成によって、マジック状態の誤りが約40分の1に減った
- 検査に合格した状態の忠実度(狙った状態との一致の度合い)は0.9999以上(99.99%以上。Science掲載版の要旨の表現)
- ただし、検査に合格して残ったのは試行の約8%だけ
この成果をビットコインの文脈で報じたCoinDesk(2026年10月17日 2時30分 UTC公開)は、実験はGoogleの量子チップWillowで行われたとしたうえで、「ビットコインへの攻撃が40倍安くなるわけではない」と注記しています。CoinDeskによると、Googleの3月の試算はもともと効率の良いマジック状態の作り方を前提にしており、今回の実験はその前提の一部を確かめたもので、さらに40倍の短縮を上乗せするものではないとされています。また、想定された攻撃の一つでは、信頼できるマジック状態を毎秒約50万個作り続ける必要があると報じられています。
| 項目 | 変わった? | 中身 | 根拠 |
|---|---|---|---|
| マジック状態の作り方 | 変わった | 誤りが約40分の1。合格した状態の忠実度は0.9999以上(試行の約8%だけが合格) | 論文の要旨 |
| 育成の方法が実機で使えるか | 変わった | これまで理論の提案だった方法を、超伝導の量子プロセッサで実際に動かした | 論文の要旨 |
| 暗号を破るのに必要な規模 | 変わらない | Googleの3月の試算(論理量子ビット1,200〜1,450、物理量子ビット50万未満)のまま。試算はもともと効率の良いマジック状態の生成を前提にしていた | Google白書、CoinDeskの報道 |
| 攻撃のコスト | 変わらない | 「40倍安くなった」わけではない | CoinDeskの報道 |
| 暗号を破れる量子コンピュータ | 変わらない | 2026年10月時点で存在しない。大規模化や長い計算への受け渡しは今後の課題 | 本記事の上の表、CoinDeskの報道 |
| 危ないビットコイン | 変わらない | 公開鍵が見えているアドレス(約690万BTC、Googleの試算) | Google白書 |
| 個人がやること | 変わらない | アドレスを使い回さない。慌てて全額を移さない。「量子対策」を名乗る詐欺に注意 | 下の「今できる対策」 |
出典:Science(2026年10月15日掲載)、arXiv 2512.13908(論文の要旨)、Google Quantum AI白書(2026年3月30日)、CoinDesk(2026年10月17日)。いずれも2026年10月17日確認。「40倍安くなるわけではない」「毎秒約50万個」はCoinDeskの報道による
まとめると、今回の成果は「将来の量子コンピュータを作るための部品の一つが、実機で動いた」という前進で、ビットコインが今すぐ危なくなったことを示すものではありません。ニュースの見出しだけを見て、慌てて資産を動かしたり、「量子対策済み」をうたう勧誘に乗ったりしないようにしましょう。
マイニングやブロックチェーンも壊れる?
マイニング(SHA-256の計算)が量子コンピュータで奪われる心配は、当面ほぼありません。Googleの白書は、量子コンピュータで採掘を速める方法(グローバーのアルゴリズム)について「今後数十年は心配することではない」と書いています。誤り訂正の負担で速さが打ち消され、専用の採掘機(ASIC)を大量に並べるほうが圧倒的に有利だからです。
ブロックをつなぐハッシュ関数も、量子に比較的強いとされています。Europolの報告書も「ブロックチェーンの中核は量子攻撃に強く、主なリスクはウォレット(公開鍵暗号)」と結論づけています。
危ないビットコインと危なくないビットコインは?公開鍵が見えているかで決まる
量子コンピュータで危ないのは、公開鍵がすでにブロックチェーン上に見えているビットコインです。アドレスの種類と、そのアドレスから送金したことがあるかで、おおよそ見分けられます。
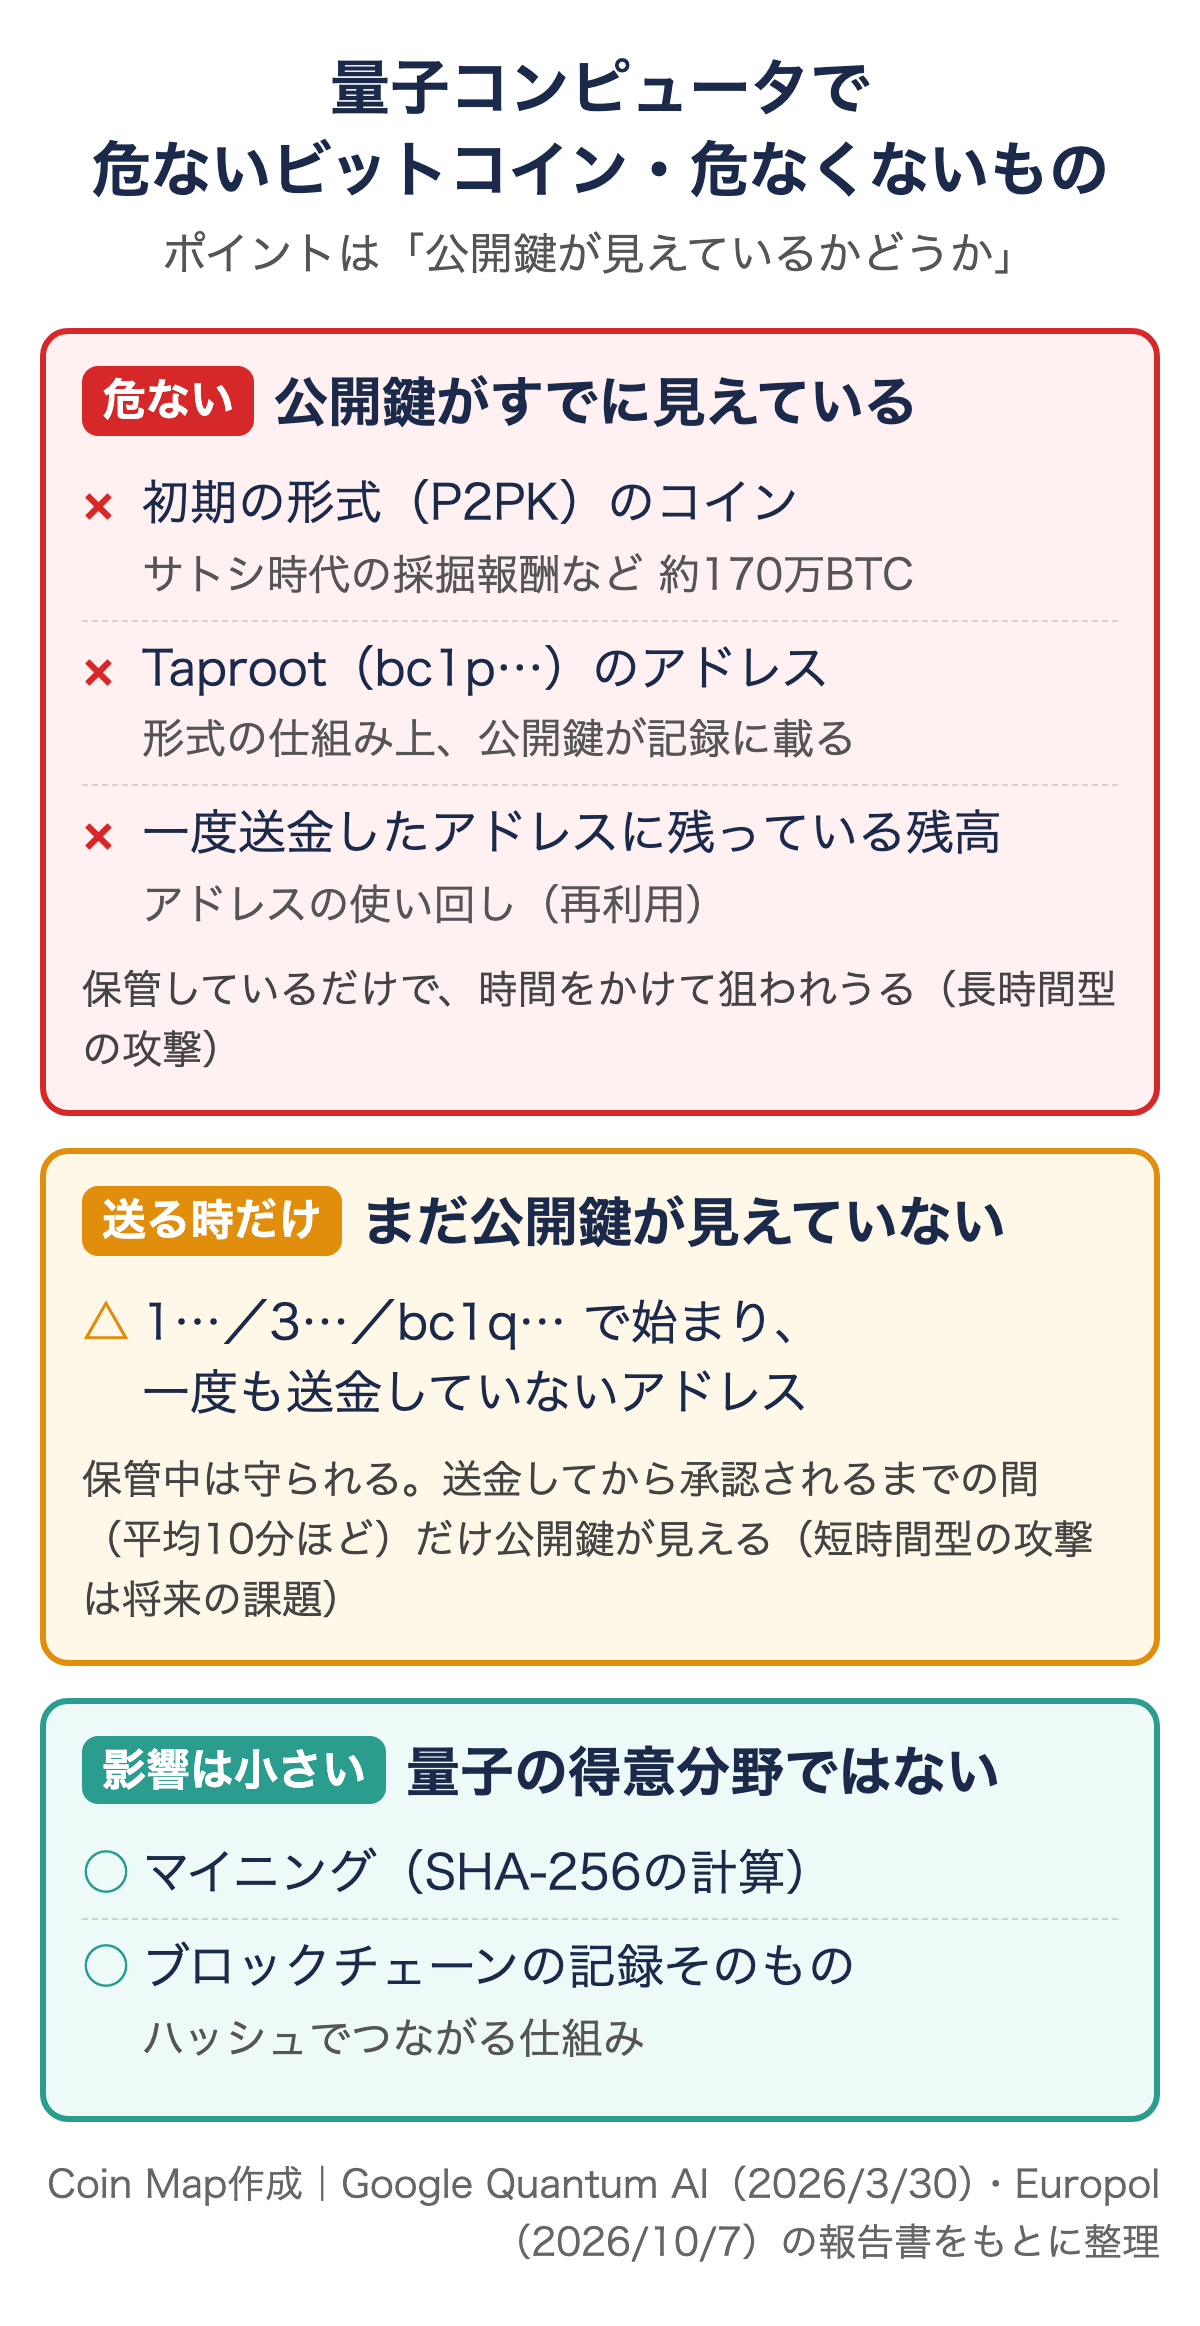
| アドレスの形式 | 始まりの文字 | 保管中(長時間型) | 送金中(短時間型) |
|---|---|---|---|
| P2PK(初期の形式) | アドレス表記なし(公開鍵そのもの) | × 危ない | × |
| P2TR(Taproot) | bc1p… | × 危ない | × |
| P2PKH/P2SH/P2WPKH(送金したことがある) | 1…/3…/bc1q… | × 残高があれば危ない | × |
| P2PKH/P2SH/P2WPKH(一度も送金していない) | 1…/3…/bc1q… | ○ 守られる | △ 送る時だけ |
| P2MR(BIP-360で提案中) | bc1z…(未導入) | ○ | △ 送る時だけ |
出典:Google Quantum AI白書(2026年3月30日)、BIP-360原文。×=量子コンピュータが実用化すれば狙われうる。今の量子コンピュータで狙えるという意味ではありません。
意外に見えるのがTaproot(bc1p…)です。2021年に導入された新しい形式ですが、仕組み上、受け取った時点で公開鍵に当たる値が記録に載るため、量子の観点では初期の形式と同じ扱いになります。Googleの白書は、これを「Taprootで量子への弱さが戻った」と表現しています。
約690万BTCが「危ない」とされる理由と、数字の出どころ
量子コンピュータで狙われうるビットコインは、試算によって約600万〜690万BTCです。どれも「公開鍵がすでに見えているアドレスの残高」を数えたものです。
| 出典 | 危ないとされる量 | 内訳・時点 |
|---|---|---|
| Google Quantum AI白書 | 約690万BTC | うちP2PKが170万BTC超(全体の約9%)。5年以上動いていない分は約230万BTC |
| BIP-361(Lopp氏ら) | 全BTCの34%超 | 2026年3月1日時点で公開鍵が出ているBTC |
| Glassnode(2026年5月、Europol報告書の報道で引用。postquantum.com経由) | 約604万BTC(約30%) | 公開鍵が見えているBTC |
出典:表の左の列の各資料(Google Quantum AI白書・BIP-361・Glassnodeの数字を引用したpostquantum.com。2026年10月9日確認)
690万BTCを10月9日1時台のビットコイン価格(bitbank、1BTC=約1,288万円)で換算すると、約89兆円です。
なお、「EUの金融当局が690万BTCが危ないと警告した」という報道がありますが、EUの3当局(EBA・EIOPA・ESMA)の報告書(2026年9月23日)の本文には、ビットコインの枚数や金額は書かれていません。報告書が述べているのは量子による暗号のリスク全般で、690万BTCはGoogleの白書の数字です。
危ないBTCの中には、サトシ・ナカモト時代の採掘報酬など、持ち主が鍵を失ったとみられる「眠っているコイン」が多く含まれます。動かせる人がいないため新しい形式に移せず、量子コンピュータが実用化したときに誰が手にするかが、ビットコインの開発者の間で大きな論点になっています。
自分のアドレスに公開鍵が出ているか確かめる方法
自分のビットコインのアドレスに公開鍵が出ているかは、ブロックエクスプローラー(取引の記録を見るサイト)で確かめられます。
- ウォレットアプリで、BTCが入っている受取アドレスを確認する(秘密鍵・復元フレーズは絶対に入力しない)
- ブロックエクスプローラーでそのアドレスを検索する
- そのアドレスから「送金(出金)」した記録があるかを見る。あれば公開鍵が出ている
- アドレスが bc1p で始まるなら、送金の有無にかかわらず公開鍵に当たる値が出ている
多くのウォレットは、おつりを毎回新しいアドレスに送る作りになっています。同じ受取アドレスを何度も使い回していなければ、公開鍵が出ているアドレスに残高が残っていることは少ないはずです。
当局・研究者はどう見ている?2026年秋の最新の見解
2026年9〜10月に出た主な見解は「崩壊はしないが、準備は急ぐべき」でそろっています。
| 日付 | 誰が | 要点 |
|---|---|---|
| 2026年3月30〜31日 | Google Quantum AI(イーサリアム財団・スタンフォード大の研究者と共著) | 必要な量子ビットは従来の約20分の1。アドレスを公開・再利用しないよう推奨。すべての暗号資産に耐量子暗号への移行を急ぐよう促す |
| 2026年9月23日 | EUの3当局(EBA・EIOPA・ESMA) | 量子はブロックチェーンを含む暗号を損ないうる。脅威は商用化より早く来うる。「今集めて後で解読」に注意 |
| 2026年10月7日 | Europol(欧州刑事警察機構)のサイバー犯罪センター | 「暗号資産は量子で崩壊しない」。弱点はウォレット。耐量子ウォレットが使えるようになったら資金を移すよう利用者に推奨 |
| 2026年10月7日 | Justin Drake氏(イーサリアム財団の研究者、X) | AIによる数学の進歩で、量子より前に楕円曲線暗号が破られる可能性もあるとして「籠城モード」の準備を呼びかけ |
| 2026年10月8日 | Vitalik Buterin氏(イーサリアム共同創設者、X) | 「何事も急がないで」。移行の失敗で失った額のほうがハッキングより多い。簡単にできるなら未使用アドレスに置くのは良い |
| 2026年10月15日 | Googleの研究チーム(Science誌) | マジック状態の「育成」を実機で実証し、誤りを約40分の1に。攻撃が40倍安くなるわけではない(CoinDeskの報道)。詳しくは上の「Googleの新しい成果」の節 |
出典:Google Research、ESMA(PDF)、Europol(PDF)、The Block(2026年10月8日)。Drake氏・Vitalik氏の発言はThe Blockの報道による
Europolの報告書は、利用者への推奨として「最新の情報を追い、耐量子のウォレットが使えるようになったら資金を移す」を挙げています。ビットコインには、2026年10月時点でまだ耐量子のアドレス形式がありません。「今すぐ耐量子のビットコインアドレスへ移す」ことはできない、という点は押さえておきましょう。
ビットコインとイーサリアムの量子対策はどこまで進んでいる?
ビットコインもイーサリアムも、耐量子への移行の提案や計画はありますが、2026年10月時点でどちらも導入は決まっていません。
| 対策 | 中身 | 状態(2026年10月) |
|---|---|---|
| BIP-360(P2MR) | Taprootから公開鍵を出す使い方を除いた新しい形式(bc1z…)。保管中の攻撃に強くなる。送金中の攻撃には別途、耐量子署名が必要 | 草案(Draft)。2026年2月に公式の提案集に統合。有効化は未定 |
| BIP-361(Lopp氏ら6人) | 有効化の約3年後に量子に弱いアドレスへの送金を禁止、その2年後に古い署名での使用を制限(救済手順つき) | 草案(Draft)。賛否が分かれる |
| イーサリアム財団 | 署名・コンセンサス・データの各層を耐量子に。財団内に耐量子の専門チームを置き、進捗をpq.ethereum.orgで公開 | L1の更新は「2029年までに完了しうる」。実行層の完全な移行はさらに数年 |
| NIST(米国) | 耐量子暗号の標準(ML-KEM・ML-DSA・SLH-DSA) | 2024年8月に確定。暗号資産も、この標準を使う方向で検討が進む |
出典:bitcoin/bips(BIP-360・BIP-361原文)、pq.ethereum.org、NIST(2026年10月9日確認)
BIP-361は、移行しなかったコインが一定期間後に使えなくなる案で、「持ち主の権利を奪う」という反対もあります。ビットコインのルール変更は、提案が出ても採用されるとは限りません。実際の導入には利用者・開発者・マイナーの広い合意が必要で、数年かかるのが普通です。
移行そのものにも時間がかかります。耐量子の署名は今の署名より大きく(Europolによると10〜120倍)、ブロックの容量を圧迫するためです。
今できる対策は?個人が取れる4つの行動
個人ができる一番の対策は、アドレスを使い回さず、公開鍵を必要以上に出さないことです。ビットコイン自体の耐量子化は開発者と利用者全体の合意で進むため、個人が今すぐ量子に完全に強い状態にすることはできません。
今できる4つのこと
- 受取アドレスを使い回さない(毎回新しいアドレスで受け取る)
- 公開鍵が出ているアドレスの残高は、手間と手数料が小さければ未使用のアドレスへ
- 取引所に預けている分は、取引所の対応の発表を待つ
- 「量子対策」を名乗る詐欺に注意する
1. 受取アドレスを使い回さない
同じアドレスで何度も受け取り、そこから送金すると、送金した時点で公開鍵が出て、残りの残高が「保管中に狙われうる」状態になります。Googleも推奨の最初に「アドレスを公開・再利用しないこと」を挙げています。ウォレットアプリの「新しいアドレスを作る」機能を使い、毎回別のアドレスで受け取りましょう。
2. 公開鍵が出ているアドレスの残高は、急がず移す
送金履歴があるアドレスやbc1p…のアドレスに大きな残高がある場合は、一度も使っていないbc1q…のアドレスへ移すと、保管中の攻撃への備えになります。ただし、送り先の打ち間違いや、復元フレーズの管理ミスで失うほうが、今は量子よりずっと現実的なリスクです。Vitalik氏も「急がないで」と述べています。手順に自信がない場合は、無理に動かさなくてかまいません。
3. 取引所に預けている分は、取引所の発表を待つ
取引所に預けたビットコインの秘密鍵は取引所が管理しているため、量子への対応も取引所が行います。利用者が個別にできることはほぼありません。ビットコインに耐量子のアドレス形式が導入されたら、取引所がどう移行するかを各社の発表で確認しましょう。
4. 「量子対策」を名乗る詐欺に注意する
話題になった言葉は詐欺に使われがちです。「量子対策のためにウォレットを移行してください」と言って、復元フレーズ(シードフレーズ)や秘密鍵の入力を求めるサイト・メッセージは詐欺です。正規のウォレット会社が、メールやSNSのメッセージで復元フレーズを聞くことはありません。手口の見分け方はMetaMaskを名乗る詐欺の見分け方にまとめています。
ハードウェアウォレットは、ネット経由の盗難を防ぐ道具としては有効ですが、使っている署名(楕円曲線暗号)は同じなので、量子への強さは変わりません。ハードウェアウォレット自体の不具合の事例はColdcardのバグで約170億円相当が流出した件をご覧ください。
耐量子の仮想通貨は?QRL・Quantus(QTC)などの事実と買える場所
耐量子の仮想通貨とは、量子コンピュータでも破られにくい署名(耐量子暗号)を最初から使っているブロックチェーンの通貨です。代表例はQRL(Quantum Resistant Ledger)で、2018年6月から耐量子の署名で動いています。
ただし、耐量子の銘柄を買っても、持っているビットコインが量子から守られるわけではありません。時価総額が小さく値動きが大きい銘柄が多く、ビットコインの「保険」ではなく、別の投機の対象として考える必要があります。
| 銘柄 | 耐量子の仕組み | 状況 | MEXC | 国内6社 |
|---|---|---|---|---|
| QRL | XMSS(ハッシュ型の署名。NISTの規格SP 800-208) | 2018年6月から稼働。QRL 2.0(ML-DSA・EVM互換)は試験網、本番の日付は未定 | ○ 現物 | × |
| Quantus(QTC) | 格子暗号の署名 | 2026年9月9日に本番開始。PoW、上限2,100万枚のうち27%を事前発行 | × | × |
| Abelian(ABEL) | 耐量子暗号のみで構成(Googleの白書で例示) | 稼働中 | △ 上場しているが現物取引は不可 | × |
| Algorand(ALGO) | 一部の機能で耐量子署名(Falcon)を試験的に導入 | 通常の送金の署名は耐量子ではない | ○ 現物 | × |
出典:QRL公式(ブログ2026年6月26日・週報10月2日)、Bankless(2026年10月6日)、Google Quantum AI白書、MEXC公開API。国内6社=OKJ・bitbank・bitFlyer・GMOコイン・BitTrade・コインチェックの公開APIで確認した範囲(2026年10月9日1時台)
QRL(Quantum Resistant Ledger)とは?
QRLは、量子コンピュータへの耐性を目的に作られたブロックチェーンで、2018年6月の開始時から、楕円曲線暗号ではなくXMSSというハッシュ型の署名を使っています。XMSSはIETF(RFC 8391)とNIST(SP 800-208)で規格になっている方式です。
次の版のQRL 2.0は、NISTの標準ML-DSA-87を使い、イーサリアムと同じ形のスマートコントラクトを動かせる設計です。2026年3月31日に試験網(Testnet V2)が始まり、10月2日時点で監査の進み具合は60%、本番(メインネット)の開始日は決まっていません(QRL公式)。
QRLは、確認した国内6社では扱いがなく、海外のMEXCで現物(QRL/USDT)を売買できます。10月9日1時25分時点の価格は約1.39 USDT、24時間の売買代金は約54万USDTで、売買が少ない銘柄です。まとまった額を売買すると価格が大きく動く点に注意してください。
QRLを買える取引所(2026年10月9日、公開APIで確認)
MEXC:QRL/USDTの現物を売買できます(確認した国内6社には上場なし)。
当サイトの招待リンク特典:上記リンクからMEXCに登録すると、現物・先物・予測取引の取引手数料の20%がキャッシュバックされます(2026年9月時点)。
MEXCは日本の金融庁に登録していない海外の取引所です。金融庁から2回(2023年3月・2024年11月)、関東財務局から1回(2025年6月20日)の警告を受けています。2026年2月5日から本人確認(KYC)をしないと入金・出金ができません。少額で、値動きと売買の少なさを理解したうえで判断してください。
MEXCの登録から入金までの手順はMEXCの口座開設・登録方法、ほかの海外取引所との違いは海外取引所おすすめランキングで比べています。
Quantus(QTC)とは?
Quantus(クアンタス)は、ビットコインに近い設計(PoWの採掘、上限2,100万枚)に、格子暗号を使った耐量子の署名を組み合わせた新しいブロックチェーンです。2026年9月9日に本番を始めました。上限のうち27%は投資家とチームに事前に割り当てられています(Bankless、2026年10月6日)。
QTCは10月9日時点でMEXCには上場しておらず、確認した国内6社にもありません。始まったばかりで売買できる場所が限られ、価格の記録も短いため、仕組みと配分を確かめてから判断する段階の銘柄です。
既存のチェーンの耐量子化は?Starknet・NEAR・Zcashの動き(10月)
最初から耐量子のQRLとは別に、すでに動いているチェーンが後から耐量子に切り替える動きも、2026年10月に相次ぎました。どれも「導入が決まった日程」と「目標」を分けて読む必要があります。
| チェーン | 何をするか | 状態(2026年10月11日) |
|---|---|---|
| Starknet(STRK) | 証明(STARK)はもともとハッシュ型。イーサリアムに頼る部分を外すためにL1になることを検討 | 2027年が目標。L1化は検討段階で、正式な提案・投票はなし(公式X、10月8日・9日) |
| NEAR | 耐量子の署名ML-DSAを導入済み(希望者が切り替える方式)。公開鍵を隠すアカウント(NEP-655)の追加を提案(草案) | ML-DSAは7月20日に本番導入。NEP-655は試験網で稼働、本番は数週間以内の予定。合意形成の耐量子化は2027年末までが見込み |
| Zcash(ZEC) | 公開型アドレス(透明アドレス)にハッシュ型の署名を検証する命令を追加 | 開発チームZakuraが「1月」の導入を目標と発表(CoinPost、10月10日。2027年1月にあたる)。ネットワークでの有効化の日は未発表 |
出典:Starknet公式X・公式ブログ、NEARのアップグレード2.13の発表(2026年7月)・NEP-655(GitHub)・JINACOIN(10月10日)、Zakura、CoinPost(10月10日)。2026年10月11日確認
Starknetは、計算の正しさを示すSTARK証明がハッシュ関数に基づくため、その部分は量子に強いとされます。一方で、ウォレットの署名やイーサリアムとつながる部分には楕円曲線の暗号が残り、L2のままではイーサリアムの移行(2029年ごろ)を待つ必要があります。「2027年に量子耐性」はStarknet側の目標で、L1化も含めてまだ決まっていません。この発表でSTRKは1週間で約2倍になりました。中身と買い方はSTRK(スタークネット)の将来性は?L1化と量子耐性の中身で解説しています。
NEARは、ML-DSA-65(NISTの標準)の署名に1回の操作で切り替えられる方式で、資産やアドレスを移す必要はありません。ただし署名は約3,300バイトと従来(64バイト)よりずっと大きく、切り替えは任意です。Zcashの計画は、プライバシーを守るシールド型アドレスではなく、公開型アドレスが対象です。
「量子コンピュータでビットコイン暴落」は本当?過去のニュースと値動き
量子コンピュータのニュースでビットコインが必ず暴落する、というデータはありません。量子の大きなニュースが出た前後のビットコイン価格(円建て)を、bitbankの公開データで並べました。
| ニュース | 発表の日の終値 | その後 | 変化 |
|---|---|---|---|
| GoogleがWillow(105量子ビット)を発表 2024年12月9日 | 約1,478万円 | 12月16日 約1,634万円 | +10.6% |
| Google Quantum AIの白書 2026年3月30日 | 約1,068万円 | 4月6日 約1,101万円 | +3.1% |
| Europolの報告書・Drake氏の警告 2026年10月7日 | 10月6日 約1,355万円 | 10月9日1時台 約1,288万円 | −5.0% |
出典:bitbank公開API(BTC/JPYの日足の終値と、10月9日1時29分の最終価格)。価格はほかの多くの要因でも動くため、この表は量子のニュースが値動きの原因だったことを示すものではありません。
Willowの発表と白書の後は、1週間後に価格が上がっていました。10月7日以降は下げていますが、同じ時期にはほかの材料もあり、量子の話題だけが原因とは言えません。
本当に大きく価格が動きうるのは、「量子コンピュータで実際にビットコインが盗まれた」と確認されたときや、眠っているコインが一斉に動いたときだと考えられます。Googleの白書も、量子で取り出されたコインが市場に出れば価格が下がりうると指摘しています。反対に、移行の計画が具体的に進めば、不安は小さくなります。
よくある質問
量子コンピュータが実用化したら、ビットコインは無価値になる?
無価値になると決まっているわけではありません。Europolは「暗号資産は量子コンピュータで崩壊しない」と結論づけ、ビットコインもイーサリアムも耐量子への移行を検討しています。ただし、移行が間に合わなかった場合や、眠っているコインの扱いが決まらなかった場合には、信頼と価格に大きな影響が出る可能性があります。
ハードウェアウォレットに入れていれば量子コンピュータでも安全?
量子への強さは変わりません。ハードウェアウォレットも同じ楕円曲線暗号の署名を使うためです。量子への備えとして意味があるのは、アドレスを使い回さないことです。多くのハードウェアウォレットは受け取るたびに新しいアドレスを作れるので、その機能を使いましょう。
今すぐ耐量子のアドレスにビットコインを移せる?
移せません。2026年10月時点で、ビットコインに耐量子のアドレス形式はまだ導入されていません(BIP-360などは草案)。今できるのは、公開鍵が出ていない未使用のアドレス(bc1q…など)に置くことまでです。
量子コンピュータでビットコインのマイニングはどうなる?
当面は影響しないと見られています。Googleの白書は、量子コンピュータで採掘を速めることは「今後数十年は心配することではない」と書いています。誤り訂正の負担が大きく、専用の採掘機を大量に並べるほうが有利だからです。
イーサリアム(ETH)は量子コンピュータに強い?
強くはありません。イーサリアムは一度でも送金したアカウントの公開鍵が見える仕組みのため、Googleの白書は「保管中の攻撃にはビットコインより弱い」としています。一方で、イーサリアム財団は耐量子の専門チームを置き、「L1の更新は2029年までに完了しうる」と公表しており、移行はビットコインより早く進む可能性があるとも書かれています。
QNT(クオント)は耐量子の銘柄?
違います。クオント(QNT)はQuant Networkの暗号資産で、量子コンピュータとは関係ありません。2026年6月に上場した量子コンピュータ企業Quantinuumの株式のティッカーも「QNT」のため、検索で混ざることがあります。クオントの値動きはクオント(QNT)が急騰した理由で解説しています。
日本の取引所で耐量子の仮想通貨は買える?
確認した国内6社(OKJ・bitbank・bitFlyer・GMOコイン・BitTrade・コインチェック)の公開データでは、QRL・ALGOの取扱いはありませんでした(2026年10月9日)。QRLは海外のMEXCで現物を売買できます。量子対策で話題のSTRK(スタークネット)も、同じ6社とBinance Japanでは扱いがなく(10月11日)、MEXCで現物を売買できます。
まとめ:量子コンピュータとビットコインは「今は慌てず、使い回さず」
- ビットコインの暗号を破れる量子コンピュータは2026年10月時点で存在しない。必要なのは論理量子ビット1,200〜1,450(Google試算)
- 実用化の時期は推定に幅がある(10年以内に28〜49%など)。Google・IBM・イーサリアム財団は2029年を目安に準備
- 危ないのは公開鍵が見えているBTC(初期の形式・Taproot・使い回したアドレス)で、約690万BTC(Google試算)
- 個人の対策はアドレスを使い回さないこと。慌てて全額を移す必要はなく、「量子対策」を名乗る詐欺に注意
- 耐量子の銘柄(QRLなど)はBTCの保険にはならない。買うなら値動きと売買の少なさを理解して少額で
ビットコインのルール変更や当局の動きに新しい発表があれば、この記事に追記します。プライバシーを重視する通貨との違いが気になる人は、匿名通貨(ZEC・XMR・DASH)の違いもあわせてどうぞ。
関連記事
- ハードウェアウォレットColdcard、5年間見逃されたバグで約170億円相当が流出|自衛のためにできること
- MetaMask(メタマスク)を名乗る詐欺の見分け方
- 匿名通貨(プライバシーコイン)とは?ZEC・XMR・DASHの違い
- クオント(QNT)が1週間で一時5倍超に急騰した理由
- STRK(スタークネット)の将来性は?L1化と量子耐性の中身
- 海外仮想通貨取引所おすすめランキング
- MEXCの口座開設・登録方法を画像付きで解説
本記事のデータは2026年10月9日時点です(論文・当局の報告書・取引所の公開データで確認)。量子コンピュータの見通しは推定であり、投資の判断を勧めるものではありません。