本記事はアフィリエイト広告(PR)を含みます(広告ポリシー・評価の方法)
Cosmos系のウォレット「Keplr(ケプラー)」で、GoogleまたはAppleのログインで作った一部のアカウントから不正な送金が起きました。Keplrは2026年11月7日13時38分(日本時間)に公式Xで発表し、原因はGoogle・Appleログインの仕組みを提供するWeb3Authのインフラの脆弱性で、秘密鍵が漏れたと説明しています。この記事では、自分のKeplrが対象かの見分け方、公式が案内している「今やること」、残高が減って見える理由、便乗詐欺の見分け方をまとめます。
この記事の結論(2026年11月9日8時26分 日本時間 時点)
- 対象はGoogleまたはAppleのログインで作ったKeplrアカウントです。リカバリーフレーズ(12語・24語)やハードウェアウォレット(Ledgerなど)で作ったKeplrは影響を受けない、とKeplrは発表しています(Keplr公式X(11月8日2時17分)、2026年11月8日確認)。
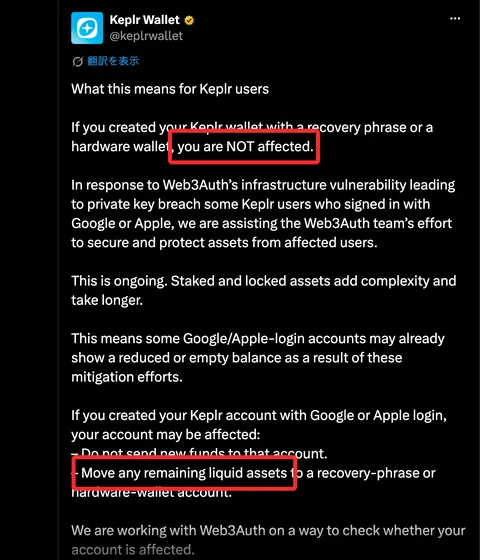
- Google・Appleログインで作った人は、そのアカウントに新しく送金せず、残っている資産をリカバリーフレーズかハードウェアウォレットのアカウントへ移す、が公式の案内です。
- 残高が減っている・空になっている場合、Web3Authによる「ホワイトハットの回収」(被害を防ぐための先回りの移動)の結果のこともある、とKeplrは説明しています。11月8日15時23分には、Web3Authが正規の回収先アドレスの一覧を公式Xで公開しました(Web3Auth公式X・Keplr公式X、2026年11月8日15時51分確認)。減った先がこの一覧のアドレスなら、回収による移動の可能性があります。回収した資産の返し方は11月9日8時26分の時点でも未発表です。
- 第三者の集計・推定(The Block・Keplr共同創業者・Bitquery)は、下の「盗まれた資産は戻る?」の節にまとめました。
- 「回収を手伝う」「補償の申請」をうたうDM・リンクは無視してください。Keplrは、公式X(@keplrwallet)と@Web3Auth以外の案内を信じないよう呼びかけています。
自分で鍵を管理するのが不安になった人へ
ウォレットの鍵を自分で守るのが不安な人は、金融庁に登録された国内の暗号資産交換業者の口座で持つ方法もあります。OKJ(オーケーコイン・ジャパン)は、金融庁の登録業者の一覧に「関東財務局長 第00020号」として載っている国内の業者です(金融庁「暗号資産交換業者登録一覧」(令和8年9月30日現在)、2026年11月8日取得)。なお、OKJの取扱銘柄にATOMはありません(OKJの公開API、2026年11月8日13時取得)。
当サイトの紹介リンクからOKJに登録し、メールアドレスの登録から90日以内に2万円以上の取引(約定)をすると、2,000円分のビットコインがもらえます(OKJ公式、2026年10月28日確認)。
※広告(PR):上のボタンは当サイトの紹介リンクです。OKJの手数料はOKJの手数料の一覧で解説しています。
結論:Keplrで何が起きた?自分は対象?
Keplrで起きたのは、Google・Appleのログインで作った一部のKeplrアカウントの秘密鍵が、Web3Authのインフラの脆弱性で漏れ、不正な送金が起きたという事件です。Keplr自身は、リカバリーフレーズやハードウェアウォレットで作ったアカウントは影響を受けないと、11月7日と11月8日の2回、公式Xで説明しています。
| 項目 | 内容(2026年11月8日13時時点) |
|---|---|
| 何が起きた | Google・Appleログインで作った一部のKeplrアカウントで不正な取引 |
| 原因 | Web3Auth(ログインと組み込みウォレットの仕組みを提供する会社)のインフラの脆弱性で秘密鍵が漏れた(Keplr・Web3Authの説明) |
| 最初の発表 | Web3Auth:11月7日6時13分/Keplr:11月7日13時38分(いずれも日本時間) |
| 対象 | GoogleまたはAppleのログインで作ったKeplrアカウント |
| 対象外 | リカバリーフレーズ(12語・24語)で作った、または別のウォレットから取り込んだKeplr、ハードウェアウォレット(Ledgerなど)で作ったKeplr |
| 今やること | 対象のアカウントに新しく送金しない/残っている資産をリカバリーフレーズかハードウェアウォレットのアカウントへ移す/どこにも再インポートしない |
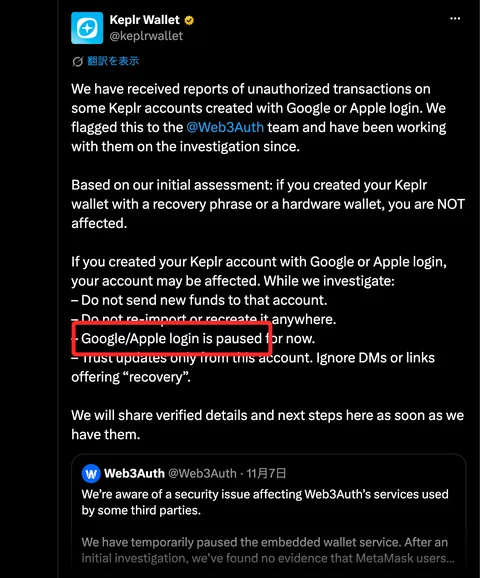
| Google・Appleログイン | 一時停止中(11月7日の発表) |
| 被害額・件数 | 公式の発表なし(第三者の集計・推定は「盗まれた資産は戻る?」の節。2026年11月9日確認) |
| 補償・回収した資産の返し方 | 未発表(「確保した資産の扱いを含む次の手順を決めて知らせる」とWeb3Auth) |
出典:Keplr公式X(11月7日13時38分)、Keplr公式X(11月8日2時17分)、Web3Auth公式X(11月7日6時13分)、Web3Auth公式X(11月8日1時53分)。いずれも2026年11月8日12時59分〜13時00分に確認。時刻はX上の投稿時刻(UTC)を日本時間に直したもの。
何が起きた?Web3Authの脆弱性とは
Web3Authは、GoogleやAppleのアカウントでログインするだけでウォレットを作れる仕組み(組み込みウォレット)を、ほかのアプリに提供している会社です。Keplrの「Googleでログイン」「Appleでログイン」で作るウォレットは、このWeb3Authの仕組みを使っていました。
リカバリーフレーズで作るウォレットは、秘密鍵のもとになる12語・24語を利用者自身が持ちます。一方、Google・Appleログインのウォレットは、鍵の管理の一部をWeb3Authのインフラに頼るため、そのインフラに問題があると利用者の操作と関係なく影響を受けます。今回はその部分の脆弱性で秘密鍵が漏れた、とKeplrは説明しています。脆弱性の技術的な中身は、11月8日13時の時点で公表されていません。
発表の時系列(日本時間)
| 日時(日本時間) | 発表した側 | 内容 |
|---|---|---|
| 11月7日6時13分 | Web3Auth | 一部の第三者が使うWeb3Authのサービスにセキュリティの問題。組み込みウォレットのサービスを一時停止。MetaMaskの利用者に影響の証拠は見つかっていない |
| 11月7日13時38分 | Keplr | Google・Appleログインで作った一部のアカウントで不正な取引の報告。Web3Authと調査中。Google・Appleログインを一時停止 |
| 11月8日1時53分 | Web3Auth | Web3Authのインフラの問題が、Keplrで使われている一部の組み込みウォレットに影響と特定 |
| 11月8日2時06分 | Web3Auth | 元の攻撃者と同じ経路を使い、まだ被害を受けていない脆弱なウォレットを対象にホワイトハットの回収を開始。正規の回収先アドレスの一覧を公開する準備中 |
| 11月8日2時17分 | Keplr | 利用者向けの説明。対象の人は残っている資産をリカバリーフレーズかハードウェアウォレットのアカウントへ移す。残高が減って見えることがある |
| 11月8日15時23分 | Web3Auth | Keplrの協力を得て、資産を安全な回収用のウォレットへ移していると説明し、正規の回収先アドレスの一覧を公開。確認できたアドレスが増えたら一覧を更新する(Web3Auth公式X) |
| 11月8日15時31分 | Keplr | 同じ一覧(11のチェーンとEVMの計12件)を投稿し、攻撃者のアドレスではないと説明(Keplr公式X、2026年11月8日15時51分確認) |
出典:Web3Auth公式X(11月7日6時13分)、Keplr公式X(11月7日13時38分)、Web3Auth公式X(11月8日1時53分)、Web3Auth公式X(11月8日2時06分)、Keplr公式X(11月8日2時17分)。2026年11月8日13時00分に確認。要約はCoin Map編集部。
Web3Authは最初の発表で「一部の第三者」と書きましたが、11月8日1時53分の続報で影響の先をKeplrと特定しています。Keplr以外のアプリで影響が出たという公式の発表は、11月8日13時の時点ではありません。MetaMaskについては、Web3Authが「影響の証拠は見つかっていない」と書いています。
自分のKeplrが対象か確かめる方法は?
自分のKeplrが対象かどうかは、そのウォレットを「どうやって作ったか」で分かれます。Keplrの公式ヘルプでも、新しいウォレットの作り方は「リカバリーフレーズを作る」と「Googleでつなぐ」が別の選び方として書かれています(Keplr公式ヘルプ「新しいウォレットを作る」、2026年11月8日確認)。
| 作ったときの方法 | 今回の影響 | 見分ける目安 |
|---|---|---|
| GoogleまたはAppleのボタンでログインして作った | 影響を受けた可能性あり | 12語・24語を書き留めた覚えがない。作るときにGoogle・Appleのアカウントを選んだ |
| 「新しいリカバリーフレーズを作る」で作った | 影響なし(公式) | 12語か24語を紙などに書き留め、確認のために入力した |
| ほかのウォレットのリカバリーフレーズを取り込んだ | 影響なし(公式の「リカバリーフレーズで作った」に当たる) | MetaMaskなどで使っていた12語・24語を入力した |
| Ledgerなどのハードウェアウォレットをつないで作った | 影響なし(公式) | 送金のたびに端末のボタンで承認している |
Keplrは、影響を受けたかどうかを利用者が確かめられる方法をWeb3Authと準備していると書いています(11月8日15時51分の時点で未公開)。「あなたのウォレットが対象か調べます」というサイトやDMは、公式の発表がない限り偽物として扱ってください。
今やることは?公式の案内は3つ
Google・Appleログインで作ったKeplrを使っていた人が今やることは、Keplr公式Xの案内どおり次の3つです(11月7日の発表・11月8日の発表、2026年11月8日確認)。
- そのアカウントに新しく送金しない(取引所からの出金先にもしない)
- 残っている自由に動かせる資産を、リカバリーフレーズかハードウェアウォレットのアカウントへ移す
- そのアカウントを、ほかのウォレットやサイトに再インポート・作り直ししない
リカバリーフレーズやハードウェアウォレットで作ったKeplrを使っている人は、今回の件で何かをする必要はない、というのが公式の説明です。ただし、便乗詐欺(後の節)には同じように注意してください。
移す先のウォレットを作る手順(Keplr拡張機能の場合)
移す先は、Googleログインではなく「新しいリカバリーフレーズ」で作ったウォレットにします。Keplrの公式ヘルプの手順は次のとおりです(Keplr公式ヘルプ、2026年11月8日確認)。
- Keplrで新しいウォレットを追加し、「Create new wallet」を選ぶ
- 「Create new recovery phrase」を選ぶ
- 注意書きを読み、「Show my phrase」で12語か24語を表示する
- 表示された語を紙に書き留める(スクリーンショットやクラウドのメモには残さない)
- 確認のために語を入力する
- ウォレットの名前とパスワードを決める
- 使うチェーン(Cosmos Hub・Osmosisなど)を選んで完了する
ハードウェアウォレットを持っている人は、Ledgerをつないだアカウントを移す先にもできます(Keplr公式ヘルプ「Ledgerをつなぐ」、2026年11月8日確認)。
資産を移すときの注意
| 注意点 | 理由 |
|---|---|
| 同じチェーンのアドレスへ送る(ATOMはcosmos1…、OSMOはosmo1…) | 新しいウォレットにはチェーンごとにアドレスがある。違うチェーンのアドレスへ送ると取り戻せないことがある |
| 送る前に、送金先が自分の新しいウォレットのアドレスか確かめる | アドレスはKeplrの受け取り画面からコピーする。DMやサイトに書かれたアドレスには送らない |
| 手数料(ガス)の分のトークンを少し残す | 手数料が払えないと送金できない |
| Google・Appleでのログインができない場合は、ほかのサイトで復元しようとしない | Google・Appleログインは一時停止中。公式は再インポート・作り直しをしないよう案内している。公式の続報を待つ |
ステーキング中の資産はどうなる?
Keplrの公式が「移して」と案内しているのは自由に動かせる資産(liquid assets)で、ステーキング中・ロック中の資産については「時間がかかる」と書いているだけです(11月8日13時の時点)。Cosmos系のステーキングは、解除してから実際に動かせるまで日数がかかる仕組みになっています。
| チェーン | 解除(アンボンディング)にかかる期間 |
|---|---|
| Cosmos Hub(ATOM) | 21日(1,814,400秒) |
| Osmosis(OSMO) | 14日(1,209,600秒) |
出典:Cosmos Hub・Osmosisのチェーンの公開データ(Cosmos Hubのステーキングのパラメーター、Osmosisのステーキングのパラメーターの unbonding_time)。2026年11月8日13時02分にCoin Map編集部が取得し、秒を日に直した。
ステーキング中の資産を解除するかどうかについて、Keplr・Web3Authは11月8日13時の時点で案内を出していません。判断の材料は公式X(@keplrwallet・@Web3Auth)の続報で確かめてください。
ATOMを国内の取引所で持ちたい人へ
ATOMは、bitbankとGMOコインの公開APIで日本円の取引ペアがあることを確かめました(bitbankの公開APIのatom_jpy、GMOコインの公開APIのATOM_JPY、2026年11月8日13時取得)。OKJでは扱っていません。国内の取引所の違いは国内の仮想通貨取引所の比較にまとめています。
盗まれた資産は戻る?ホワイトハットの回収と補償
盗まれた資産が戻るかどうかは、2026年11月8日15時51分の時点で、Keplr・Web3Authとも発表していません。分かっているのは次の4つです。
| 公式の発表 | 意味すること |
|---|---|
| Web3Authはパートナーとともに、元の攻撃者と同じ経路で、まだ被害を受けていない脆弱なウォレットからホワイトハットの回収を始めた | 攻撃者に盗まれる前に、Web3Auth側が資産を先に移して守っている |
| そのため、一部のGoogle・Appleログインのアカウントは残高が減ったり空になったりして見えることがある(Keplr) | 残高が減っていても、攻撃者ではなく回収による移動の可能性がある |
| 確保した資産の扱いを含む次の手順をKeplrと決め、公式で知らせる(Web3Auth) | 回収した資産をいつ・どう返すかは、まだ決まっていない |
| 11月8日15時23分、Web3Authが正規の回収先アドレスの一覧(11のチェーンとEVMの計12件)を公開し、Keplrも15時31分に同じ一覧を投稿した | 自分の資産が移された先が一覧のアドレスなら、攻撃者ではなく回収による移動と確かめられる |
出典:Web3Auth公式X(11月8日2時06分)、Keplr公式X(11月8日2時17分)、Web3Auth公式X(11月8日1時53分の続き)。2026年11月8日13時00分に確認。
Web3Authは、11月8日15時23分に正規の回収先アドレスの一覧を公式Xで公開しました。Cosmos Hub・Osmosis・Celestia・Akash・Noble・Injective・dYdX・Babylon・Axelar・Saga・Agoricの11のチェーンと、EVM(Web3Authは「8つのチェーンすべて」と注記)の計12件です。Keplrも15時31分に同じ一覧を投稿し、「攻撃者のアドレスではない」と書いています。Web3Authは、確認できたアドレスが増えたら一覧を更新するとしています(Web3Auth公式X・Keplr公式X、2026年11月8日15時51分確認)。それより前の11月8日2時07分には、「見慣れない送金先を攻撃者のものと決めつけないで」と呼びかけていました(Web3Auth公式X、2026年11月8日確認)。被害額・影響を受けたアカウントの数は公式から出ておらず、米国の暗号資産メディアThe Defiantも、両社とも数字を出していないと伝えています(The Defiant、2026年11月8日確認)。
【11月9日追記】第三者の集計・推定(公式の数字ではありません)
被害額・影響を受けた口座の数は、2026年11月9日8時26分の時点でも、Keplr公式X・Web3Auth公式Xから出ていません。代わりに、報道機関・分析会社・Keplrの共同創業者が次の数字を出しています。どれも第三者の集計・推定で、公式の被害額ではありません。また、The BlockとBitqueryの数字は「回収先に移った額・口座」の数字で、攻撃者に盗まれた額ではありません。
| 誰が(いつ) | 数字 | 何の数字か |
|---|---|---|
| The Block(米国の暗号資産メディア) 11月9日3時32分の記事 |
約560万ドル(うち約249万ATOM=約330万ドル) | Web3Authが回収先とする12のアドレスにある資産の額。The Blockがオンチェーンのデータを集計したもの(The Blockの記事、2026年11月9日確認) |
| Josh Lee(Keplrの共同創業者) 11月7日17時29分の本人のX |
約20% | Google・Appleログインで作った口座のうち、影響を受けた割合の「初期の推定」。実際に抜かれたのはその20%のうちの一部とみられ、残りは回収できる可能性があるとも書いている(本人の投稿、2026年11月9日確認) |
| Bitquery(ブロックチェーンの分析会社) 11月8日の訂正版 |
少なくとも約4万4千口座(Injectiveの推定分を含め約4万4,500〜4万5,000口座)、回収先の残高は少なくとも約601万ドル(11月8日0時38分時点) | 回収先のアドレスへ資産が移ったGoogle・Appleログインの口座の数の推定。7つのチェーンは44,041口座、Injectiveの追加分は抜き取り調査からの推定で440〜934口座。最初の版は「攻撃者が取った」と書き、11月8日に訂正している(Bitqueryの調査記事、2026年11月9日確認) |
The Blockは、攻撃者が実際に何口座から・いくら取ったかを、Web3Authが公表していないと伝えています。560万ドル(The Block)と601万ドル(Bitquery)の差は、集計した時刻・チェーンの範囲・価格の時点の違いによるものです。公式の被害額・返し方・補償が発表されたら、この記事を更新します。
残高が減った先が回収先か確かめるには?
残高が減った先が回収先かどうかは、送金先のアドレスを、Web3Auth・Keplrの公式Xの一覧と照らし合わせることで確かめられます。アドレスはこの記事には書き写していません。一覧は更新されるため、必ず公式の投稿を開いて見てください。
- Keplrの取引の履歴(activity)の画面で、残高が減った送金の行き先アドレスを見る
- Web3Auth公式Xの一覧かKeplr公式Xの一覧を開き、同じチェーンのアドレスを探す
- 先頭から最後まで1文字ずつ照らし合わせる(先頭と末尾だけを似せた偽のアドレスもある)
- 一致すれば、回収による移動の可能性がある。一致しなくても、一覧は追加されることがあるので、公式Xの更新を待つ
一覧と一致しても、回収された資産がいつ・どう戻るかは、11月8日15時51分の時点で発表されていません。
補償や返金を受けるために、自分から何かを申請する仕組みは11月8日15時51分の時点で公式に出ていません。今できるのは、残っている資産を移すことと、公式Xの続報を待つことです。
便乗詐欺に注意:「回収します」「補償の申請」は偽物
ウォレットの事件の後は、被害者を狙う詐欺がほぼ必ず出ます。Keplrは11月7日と11月8日の両方の発表で、「回収(recovery)」をうたうDMやリンクを無視するよう呼びかけ、Web3Authも公式以外の指示に従わないよう書いています。
| よくある手口 | 正しい対応 |
|---|---|
| 「盗まれた資産を取り戻せます」というDM・メール | 無視する。Keplr・Web3AuthはDMで回収を持ちかけていない |
| 「正規の回収先はこちら」と、公式の一覧と違うアドレスを示すDM・偽サイト | 信じない。回収先の一覧は@Web3Authと@keplrwalletの投稿だけで確かめる |
| 「影響の確認ツール」「補償の申請フォーム」を名乗るサイト | 開かない。公式の確認方法は未公開(11月8日15時51分時点) |
| リカバリーフレーズや秘密鍵の入力を求める画面 | 絶対に入力しない。正規の手続きで求められることはない |
| Keplr公式を名乗るXアカウントの返信 | アカウント名(@keplrwallet)を確かめる。似た名前の偽アカウントに注意 |
| 「ウォレットを接続して資産を守る」というサイト | 接続しない。接続と承認で残りの資産を抜かれることがある |
公式の情報は、Keplr公式X(@keplrwallet)とWeb3Auth公式X(@Web3Auth)だけで確かめてください。Keplrの公式ヘルプのURLは help.keplr.app です。
よくある質問
Keplrは今も使って大丈夫?
Keplrは、リカバリーフレーズやハードウェアウォレットで作ったアカウントは今回の件で影響を受けないと発表しています。影響があったのは、Web3Authの仕組みを使うGoogle・Appleログインのアカウントです(2026年11月8日13時時点)。
Googleログインで作ったKeplrは全部盗まれた?
全部ではありません。Keplrは「一部のアカウント」で不正な取引があったと発表しています。ただし、Google・Appleログインで作ったアカウントは影響を受けた可能性があるとして、残っている資産を移すよう案内しています。
残高がゼロになっていたら盗まれた?
盗まれたとは限りません。Web3Authが被害を防ぐためにホワイトハットの回収をしていて、その結果、残高が減ったり空になったりして見えることがあるとKeplrは説明しています。送金先が、Web3AuthとKeplrが11月8日に公式Xで公開した回収先アドレスの一覧にあれば、回収による移動の可能性があります。回収した資産の返し方は未発表です。
MetaMaskなどほかのウォレットは大丈夫?
Web3Authは、MetaMaskの利用者に影響の証拠は見つかっていないと発表しています。Keplr以外のアプリで影響が出たという公式の発表は、2026年11月8日13時の時点ではありません。
ステーキング中のATOMはどうすればいい?
Keplrが移すよう案内しているのは自由に動かせる資産で、ステーキング中の資産は「時間がかかる」とだけ書いています。ATOMは解除から21日、OSMOは14日かかります。解除するかどうかは公式Xの続報で確かめてください。
補償はある?
2026年11月8日15時51分の時点で、補償や返金の発表はありません。Web3Authは、確保した資産の扱いを含む次の手順をKeplrと決めて公式で知らせるとしています。
「回収を手伝う」という連絡が来たら?
無視してください。Keplrは公式X(@keplrwallet)と@Web3Auth以外の案内を信じず、「回収」をうたうDMやリンクを無視するよう呼びかけています。リカバリーフレーズや秘密鍵はどこにも入力しないでください。「正規の回収先はこちら」と別のアドレスを示す連絡も信じず、回収先は@Web3Authと@keplrwalletの投稿だけで確かめてください。
まとめ:Keplrのハッキングで今やること
- 対象はGoogle・Appleログインで作ったKeplrアカウント。リカバリーフレーズ・ハードウェアウォレットで作ったものは影響なし(公式)
- 対象の人は、新しく送金せず、残っている資産を新しいリカバリーフレーズのウォレットかハードウェアウォレットへ移す
- 残高が減っているのは、Web3Authのホワイトハットの回収のこともある。正規の回収先アドレスの一覧は11月8日15時23分に公式Xで公開された(送金先と照らし合わせる)。返し方・補償は未発表
- 「回収」「補償の申請」をうたうDM・サイトは無視。情報は@keplrwalletと@Web3Authだけで確かめる
本記事のデータは2026年11月8日15時51分(日本時間)時点のKeplr公式X・Web3Auth公式X・Keplr公式ヘルプ・チェーンの公開データによる。続報が出たらこの記事に追記する。
鍵の管理を国内の登録業者に任せる選択肢
ウォレットの鍵を自分で守るか、金融庁に登録された国内の業者の口座で持つかは、使い方によって選べます。OKJ(関東財務局長 第00020号)は、少額から取引できる国内の登録業者です。
※広告(PR):上のボタンは当サイトの紹介リンクです。紹介特典(90日以内に2万円以上の取引で2,000円分のBTC)は上の「自分で鍵を管理するのが不安になった人へ」に書いた条件と同じです。